
Americas


Europe, Middle East & Africa
 België (Nederlands)
Belgique (français)
 Česká republika
 Danmark
 Deutschland
 España
 France
 Italia
 Magyarország
 Nederland
 Norge
 Polska
 Portugal
 România
 Schweiz (Deutsch)
 Slovensko (česky)
 South Africa
Suisse (français)
 Suomi
 Sverige
 Türkiye
 United Arab Emirates


נפגעת מתוכנת כופר? אל תשלם את הכופר!
הורד כלי פענוח
בחר סוג תוכנת כופר
יש לנו כלים חינמיים לפענוח הצפנה של תוכנות כופר שיכולים לעזור לכם לפענח את הקבצים שהוצפנו על ידי תוכנות כופר מהסוגים הבאים. לחץ על שם כדי להציג את סימני הזיהום ולקבל את התיקון החינמי שלנו.
AES_NI
AES_NI היא זן של תוכנת כופר שהופיע לראשונה בדצמבר 2016. מאז ראינו כמה וריאנטים שלה, עם סיומות קבצים שונות. להצפנת קבצים, תוכנת הכופר הזאת משתמשת ב-AES-256 בשילוב עם RSA-2048.
שינוי שמות קבצים:
תוכנת הכופר מוסיפה את אחת הסיומות הבאות לקבצים המוצפנים:
.aes_ni
.aes256
.aes_ni_0day
בכל תיקייה שיש בה לפחות קובץ מוצפן אחד, אפשר למצוא את הקובץ "!!! READ THIS - IMPORTANT !!!.txt" can be found. בנוסף, תוכנת הכופר יוצרת קובץ מפתח עם שם שדומה לשם הבא: [PC_NAME]#9C43A95AC27D3A131D3E8A95F2163088-Bravo NEW-20175267812-78.key.aes_ni_0day in C:\ProgramData folder.
הודעת הכופר:
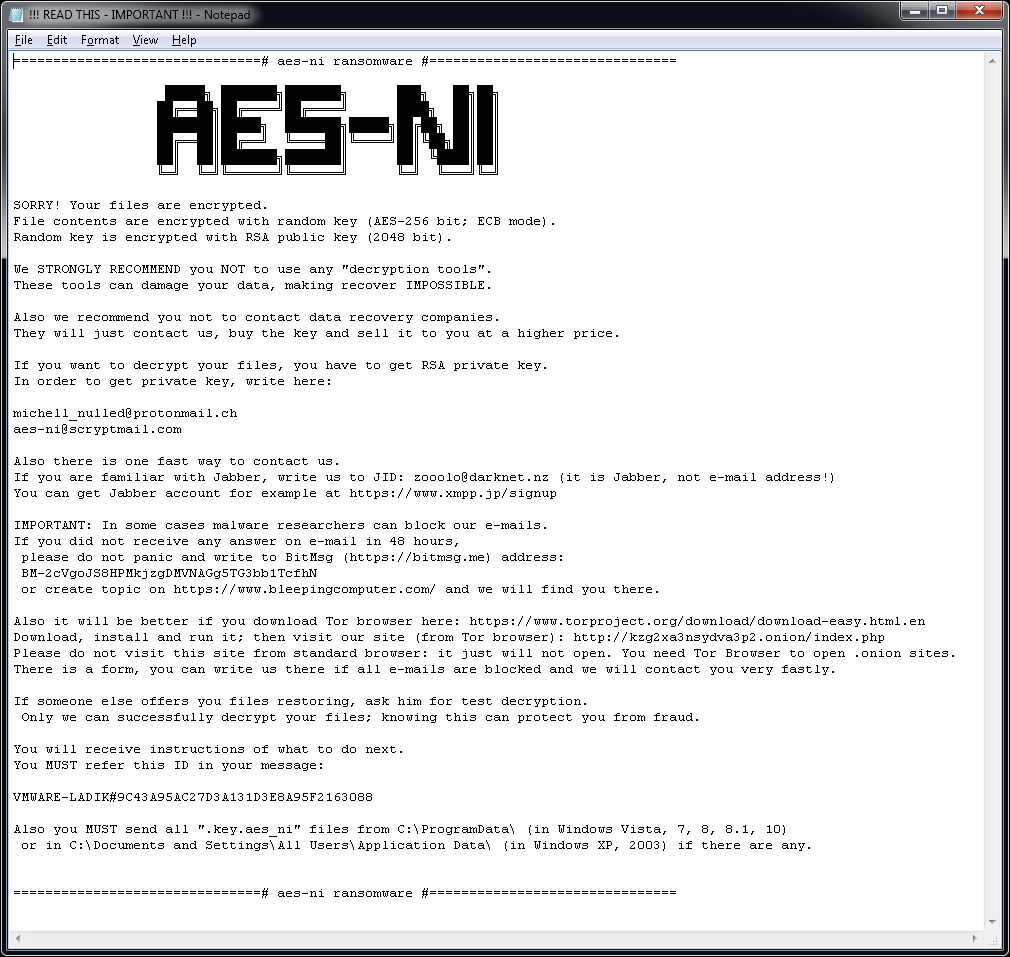
הקובץ '!!! READ THIS - IMPORTANT !!!.txt' מכיל את הודעת הכופר הבאה:
Alcatraz Locker
Alcatraz Locker היא זן של תוכנת כופר שנצפה לראשונה באמצע נובמבר 2016. להצפנת קובצי המשתמש, תוכנת הכופר הזאת משתמשת בהצפנת AES 256 בשילוב עם קידוד Base64.
שינוי שמות קבצים:
הסיומת של הקבצים המוצפנים היא ".Alcatraz"
הודעת הכופר:
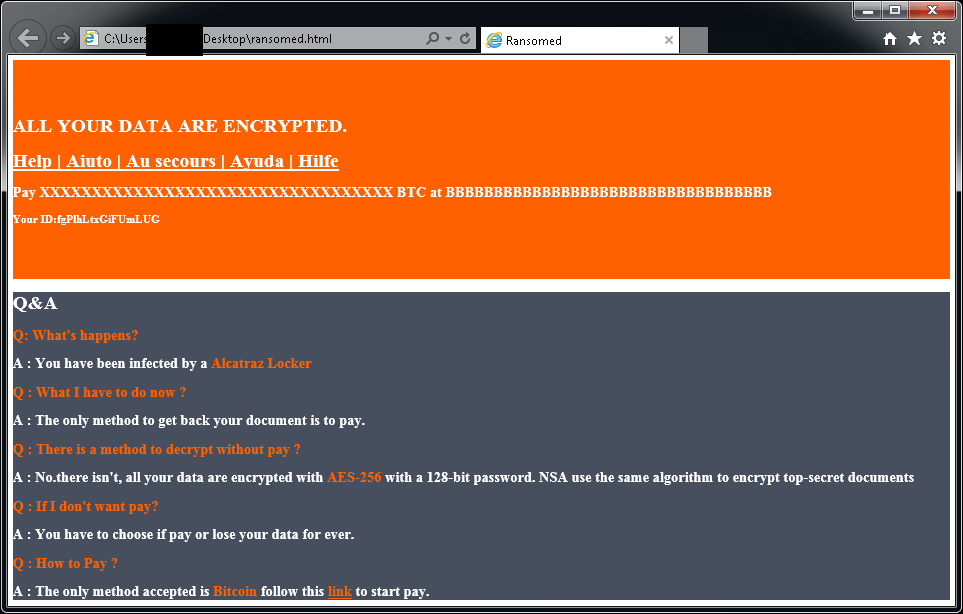
לאחר הצפנת הקבצים, מוצגת הודעה דומה להודעה הבאה (נמצאת בקובץ "ransomed.html" בשולחן העבודה של המשתמש):
אם Alcatraz Locker הצפינה את הקבצים שלך, לחץ כאן להורדת התיקון החינמי שלנו:
Apocalypse
Apocalypse היא זן של תוכנת כופר שזוהה לראשונה ביוני 2016. הנה סימני הזיהום שלה:
שינוי שמות קבצים:
EApocalypse מוסיפה את הסיומות .encrypted, .FuckYourData, .locked, .Encryptedfile, או .SecureCrypted לשמות הקבצים. (למשל, Thesis.doc -> Thesis.doc.locked)
הודעת הכופר:
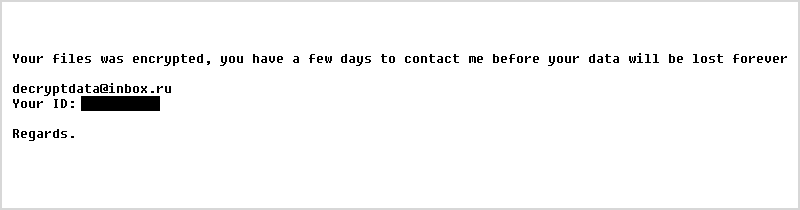
פתיחת קובץ עם הסיומת .How_To_Decrypt.txt, .README.Txt, .Contact_Here_To_Recover_Your_Files.txt, .How_to_Recover_Data.txt, או .Where_my_files.txt (למשל, Thesis.doc.How_To_Decrypt.txt) תציג את ההודעה הבאה או הודעה דומה:
AtomSilo & LockFile
AtomSilo&LockFile הנם שני זנים של תוכנות כופר שנותחו על ידי Jiří Vinopal. סכמות ההצפנה שלהם דומות מאוד, ולכן המפענח הזה מטפל בשניהם. הקורבנות יכולים לפענח את הקבצים המוצפנים בחינם.
שינוי שמות קבצים:
אפשר לזהות את הקבצים המוצפנים לפי אחת הסיומות הבאות:
.ATOMSILO
.lockfile
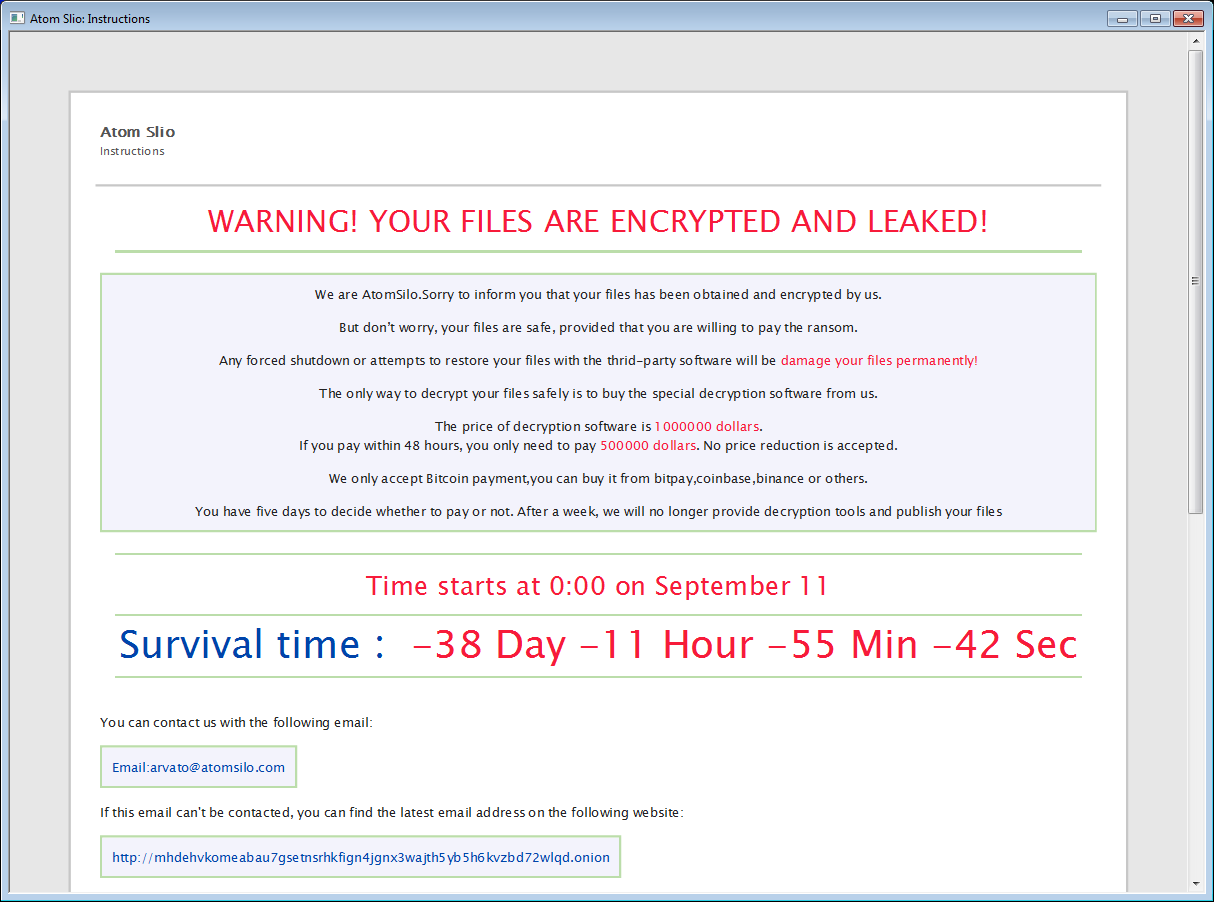
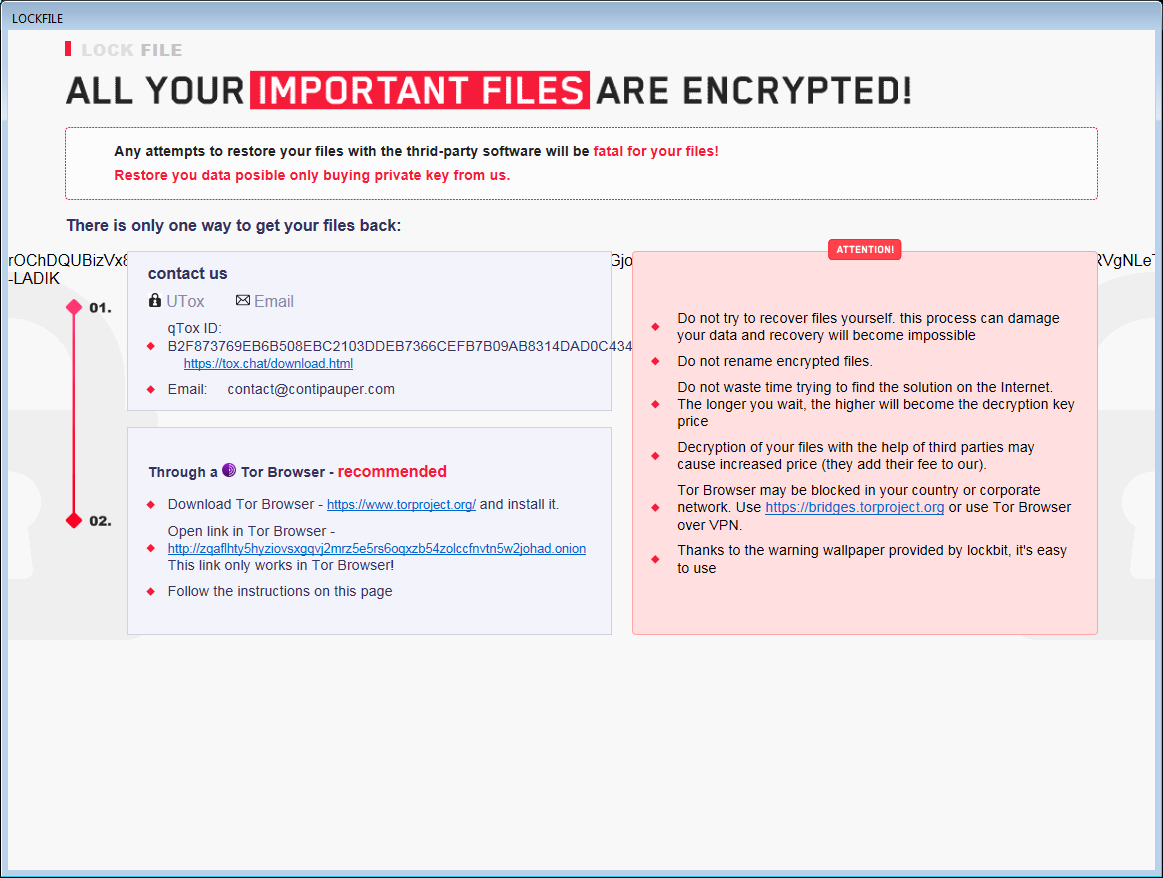
כל תיקייה שכוללת קובץ מוצפן אחד לפחות, כוללת גם קובץ הערות כופר בשם README-FILE-%ComputerName%-%Number%.hta או LOCKFILE-README-%ComputerName%-%Number%.hta, כגון:
- README-FILE-JOHN_PC-1634717562.hta
- LOCKFILE-README-JOHN_PC-1635095048.hta
Babuk
Babuk היא תוכנת כופר רוסית. בספטמבר 2021 קוד המקור דלף עם כמה ממפתחות ההצפנה. הקורבנות יכולים לפענח את הקבצים המוצפנים בחינם.
שינוי שמות קבצים:
כש-Babuk מצפינה קבצים, היא מוסיפה לשם הקובץ את אחת הסיומות הבאות:
.babuk
.babyk
.doydo
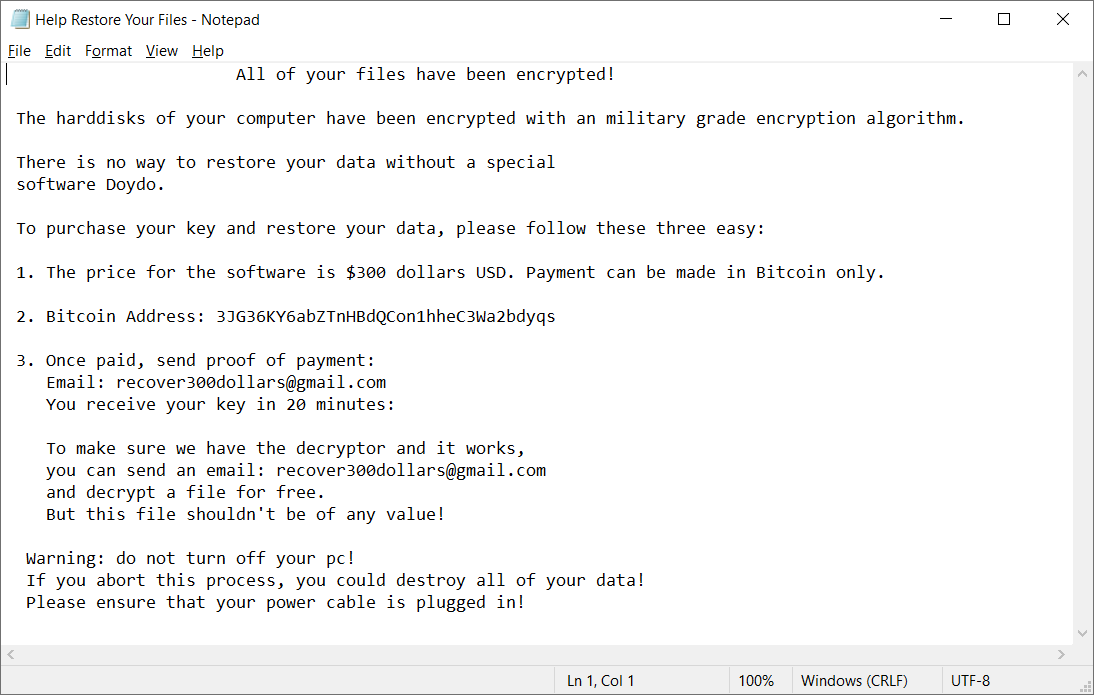
בכל תיקייה שכוללת קובץ מוצפן אח לפחות, אפשר למצוא את הקובץ Help Restore Your Files.txt שמכיל את התוכן הבא:
BadBlock
BadBlock היא זן של תוכנת כופר שזוהה לראשונה במאי 2016. הנה סימני הזיהום שלה:
שינוי שמות קבצים:
BadBlock לא משנה את שמות הקבצים.
הודעת הכופר:
אחרי ש-BadBlock מצפינה את הקבצים, היא מציגה את אחת ההודעות הבאות (מקובץ ששמו Help Decrypt.html)):
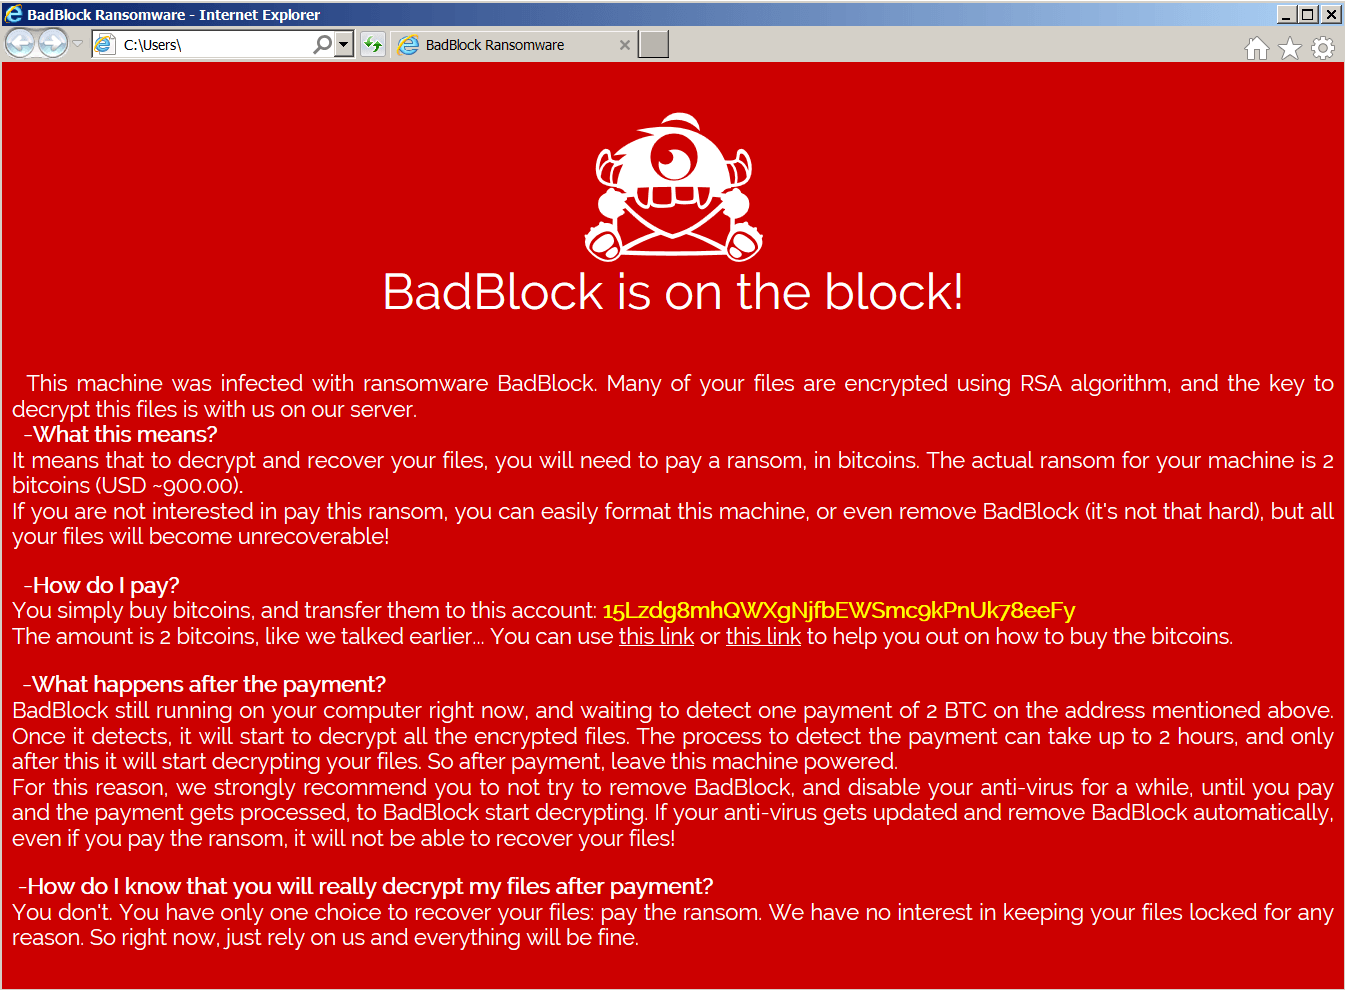
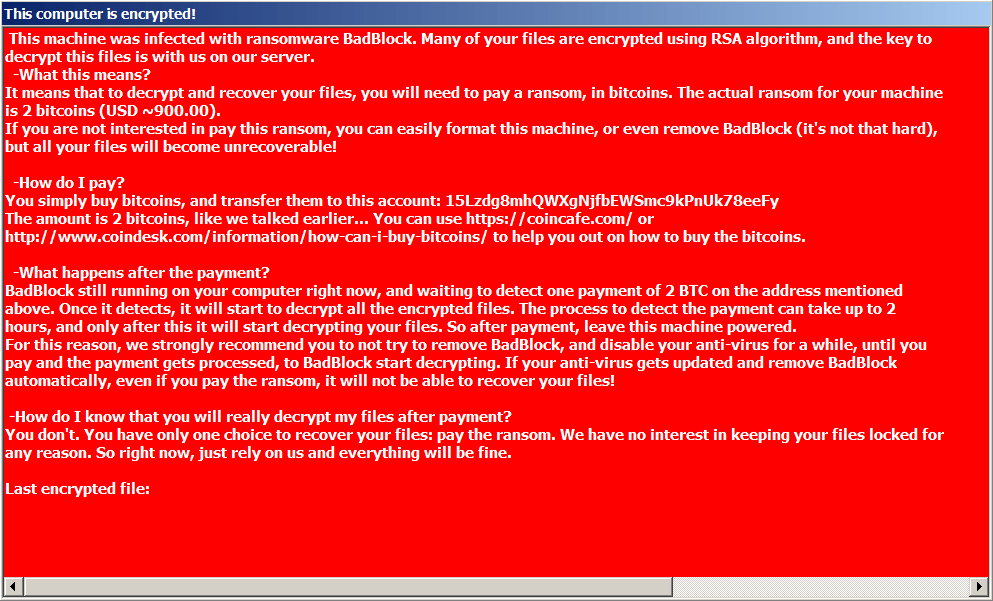
אם BadBlock הצפינה את הקבצים שלך, לחץ כאן להורדת התיקון החינמי שלנו:
Bart
Bart היא זן של תוכנת כופר שזוהה לראשונה בסוף יוני 2016. הנה סימני הזיהום שלה:
שינוי שמות קבצים:
Bart מוסיפה את הסיומת .bart.zip לשמות הקבצים. (למשל, Thesis.doc = Thesis.docx.bart.zip) הנם קובצי ZIP מוצפנים המכילים את הקבצים המקוריים.
הודעת הכופר:
אחרי ש-Bart מצפינה את הקבצים, היא משנה את הטפט בשולחן העבודה לתמונה דומה לתמונה למטה. גם הטקסט בתמונה הזאת יכול לעזור לזהות את Bart, והוא שמור בשולחן העבודה בקבצים בשם recover.bmp ו-recover.txt.
אם Bart הצפינה את הקבצים שלך, לחץ כאן להורדת התיקון החינמי שלנו:
תודות: אנחנו מבקשים להודות לפיטר קונרד, מחבר PkCrack, שהתיר לנו להשתמש בספרייה שלו בכלי שלנו לפענוח ההצפנה של Bart.
BigBobRoss
BigBobRoss מצפינה את קובצי המשתמש בעזרת הצפנת AES128. לקבצים המוצפנים נוספת סיומת חדשה: ".obfuscated" בסוף שם הקובץ.
שינוי שמות קבצים:
תוכנת הכופר הזאת מוסיפה את הסיומת הבאה: .obfuscated
foobar.doc -> foobar.doc.obfuscated
document.dat -> document.dat.obfuscated
document.xls -> document.xls.obfuscated
foobar.bmp -> foobar.bmp.obfuscated
הודעת הכופר:
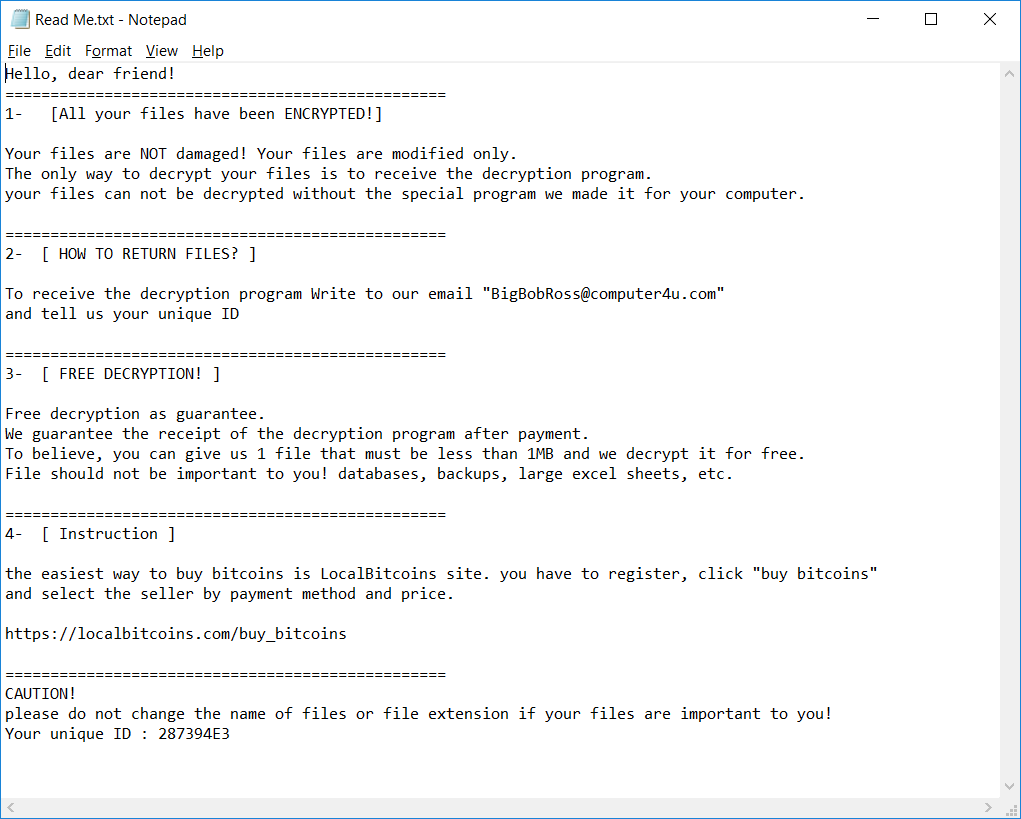
תוכנת הכופר יוצרת גם קובץ טקסט בשם "Read Me.txt" בכל תיקייה. תוכן הקובץ מוצג למטה.
BTCWare
BTCWare היא זן של תוכנת כופר שהופיע לראשונה במרץ 2017. מאז נתקלנו בחמישה וריאנטים שלה, שאפשר להבדיל ביניהם לפי סיומת הקבצים המוצפנים. תוכנת הכופר הזאת משתמשת בשתי שיטות הצפנה שונות: RC4 ו-AES 192.
שינוי שמות קבצים:
שמות הקבצים המוצפנים יהיו בפורמט הבא:
foobar.docx.[sql772@aol.com].theva
foobar.docx.[no.xop@protonmail.ch].cryptobyte
foobar.bmp.[no.btc@protonmail.ch].cryptowin
foobar.bmp.[no.btcw@protonmail.ch].btcware
foobar.docx.onyon
כמו כן, אפשר למצוא את הקבצים הבאים במחשב
Key.dat ב-%USERPROFILE%\Desktop
1.bmp בשרשור %USERPROFILE%\AppData\Roaming
#_README_#.inf או !#_DECRYPT_#!.inf בכל תיקייה עם קובץ מוצפן אחד לפחות.
הודעת הכופר:
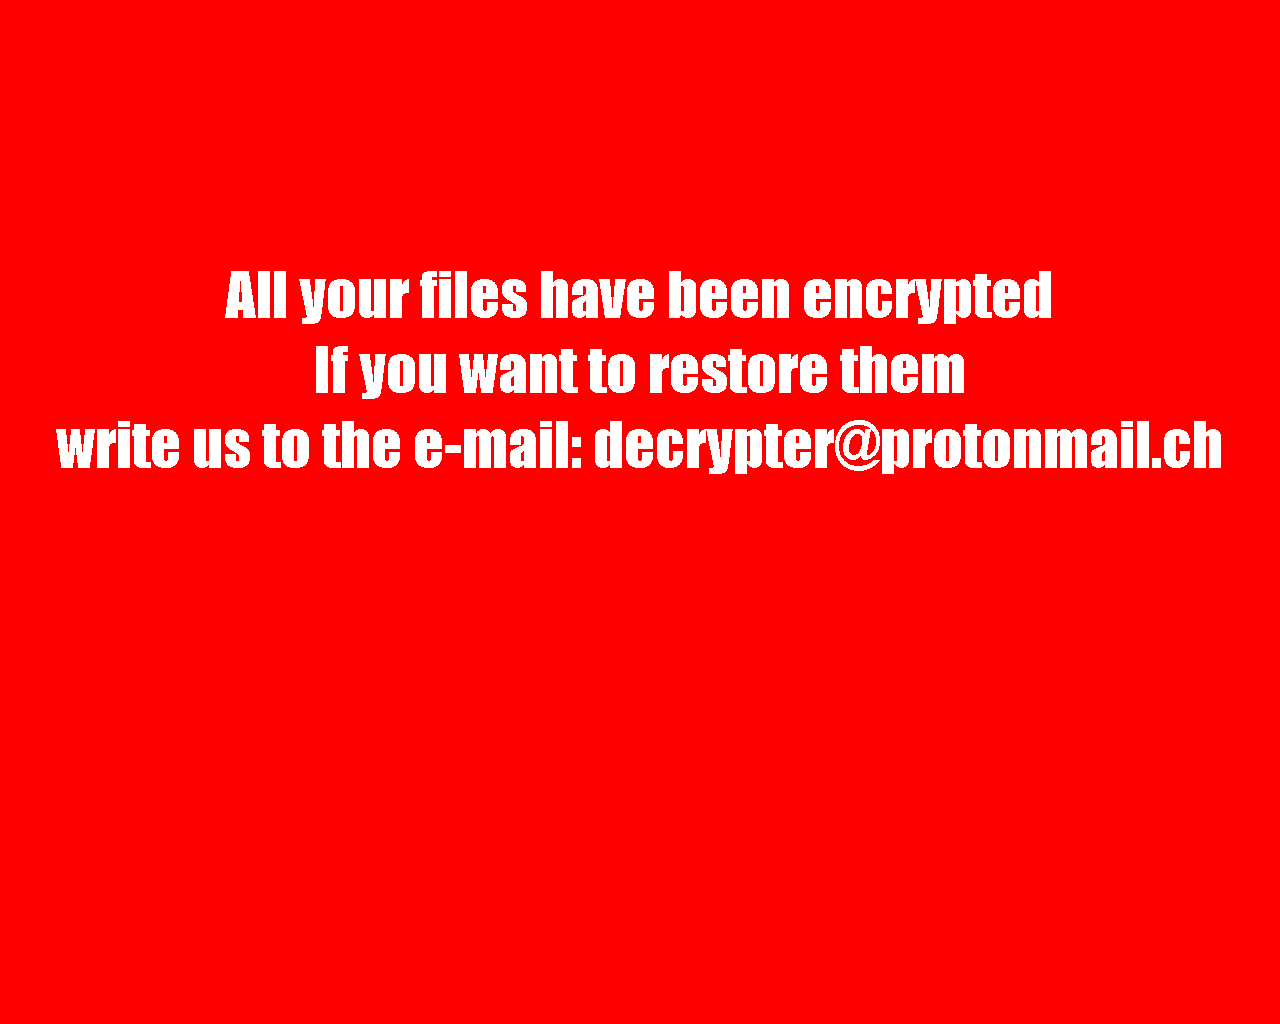
אחרי ש-BTCWare מצפינה את הקבצים, היא משנה את הטפט בשולחן העבודה לטפט הבא:
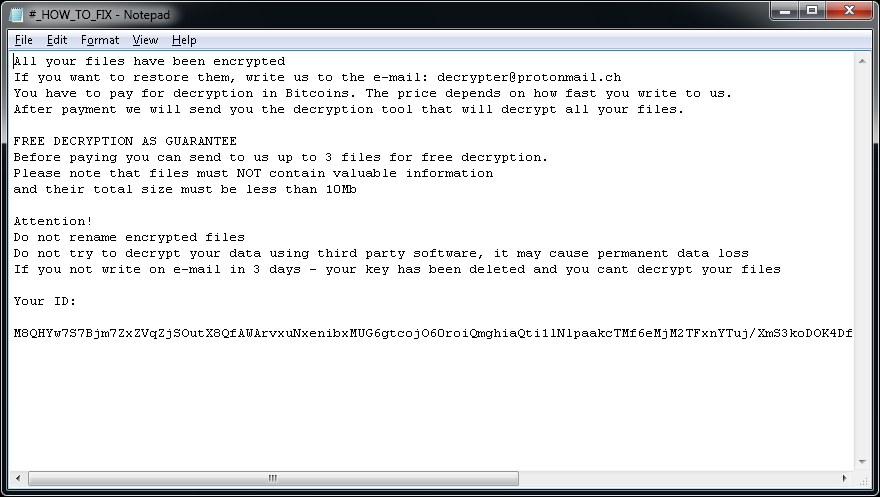
כמו כן, ייתכן שיוצגו הודעות הכופר הבאות:
Crypt888
Crypt888 (שלפעמים נקרא גם Mircop) היא זן של תוכנת כופר שזוהה לראשונה ביוני 2016. הנה סימני הזיהום שלה:
שינוי שמות קבצים:
Crypt888 מוסיפה את הקידומת Lock. לשמות הקבצים. (למשל, Thesis.doc -> Lock.Thesis.doc)
הודעת הכופר:
אחרי ש-Crypt888 מצפינה את הקבצים, היא משנה את הטפט בשולחן העבודה לאחת התמונות הבאות:
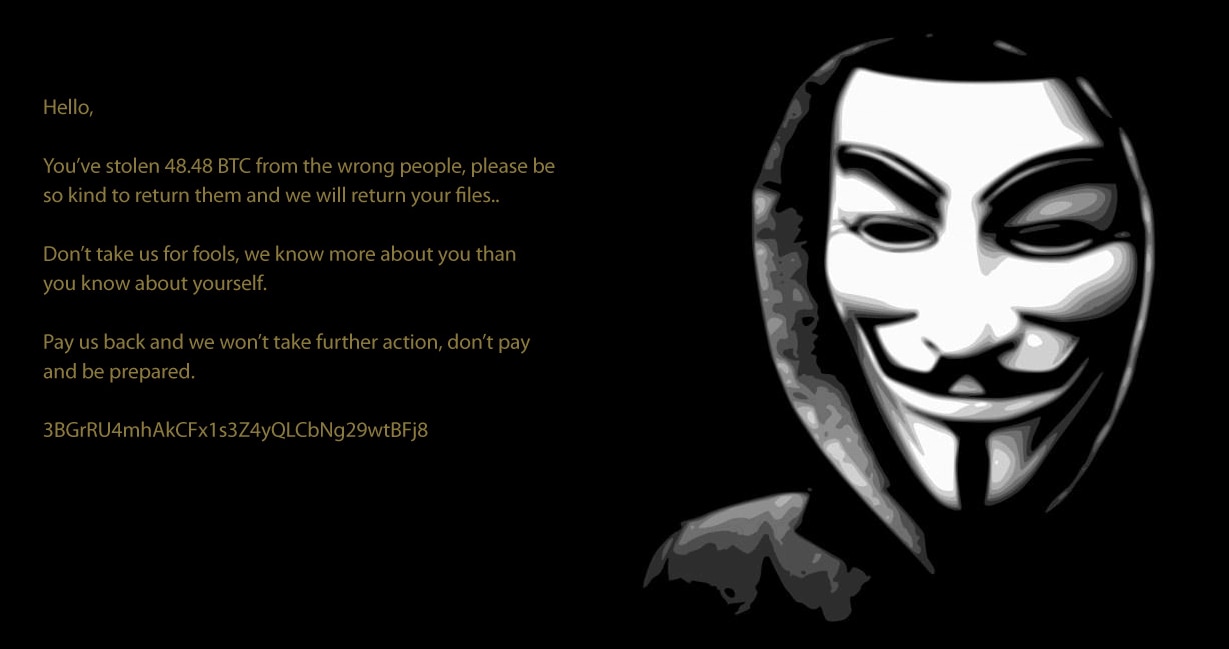
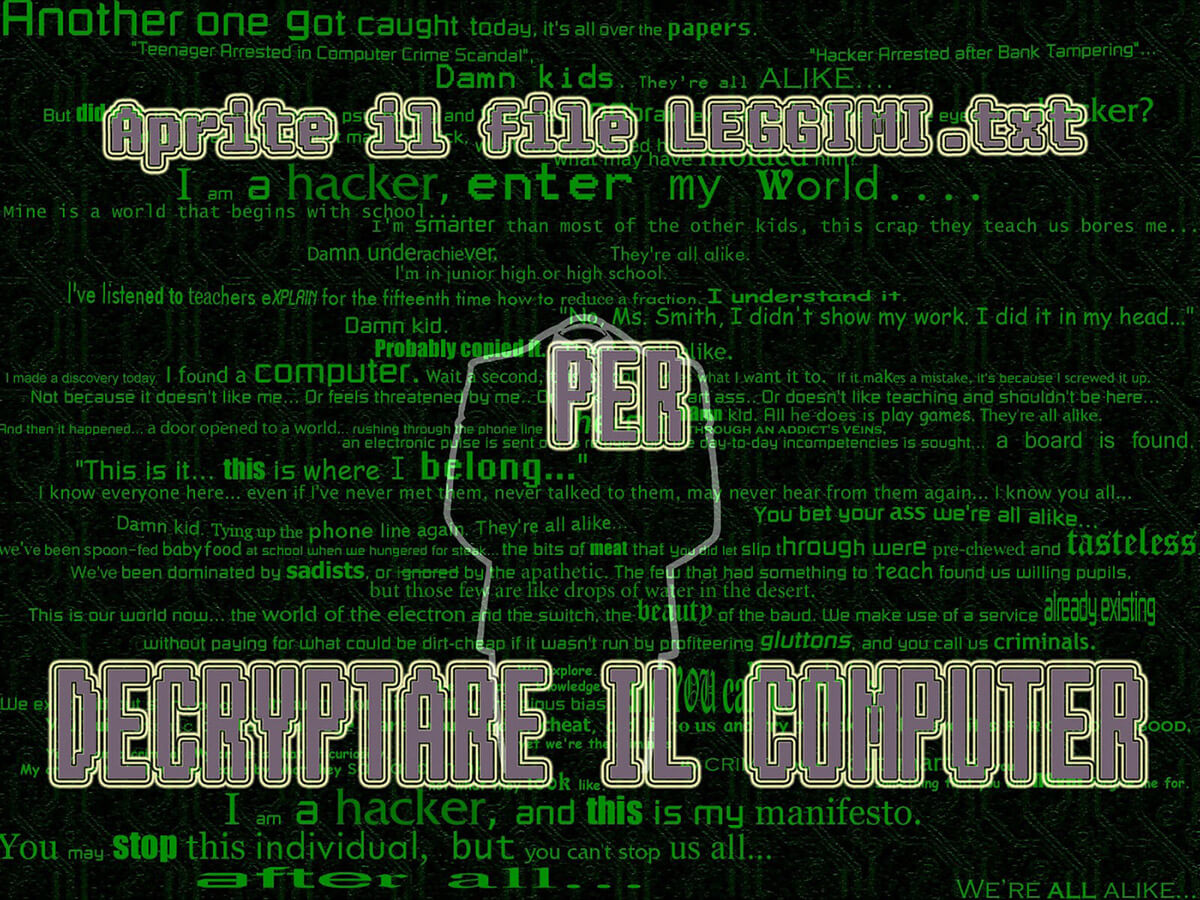
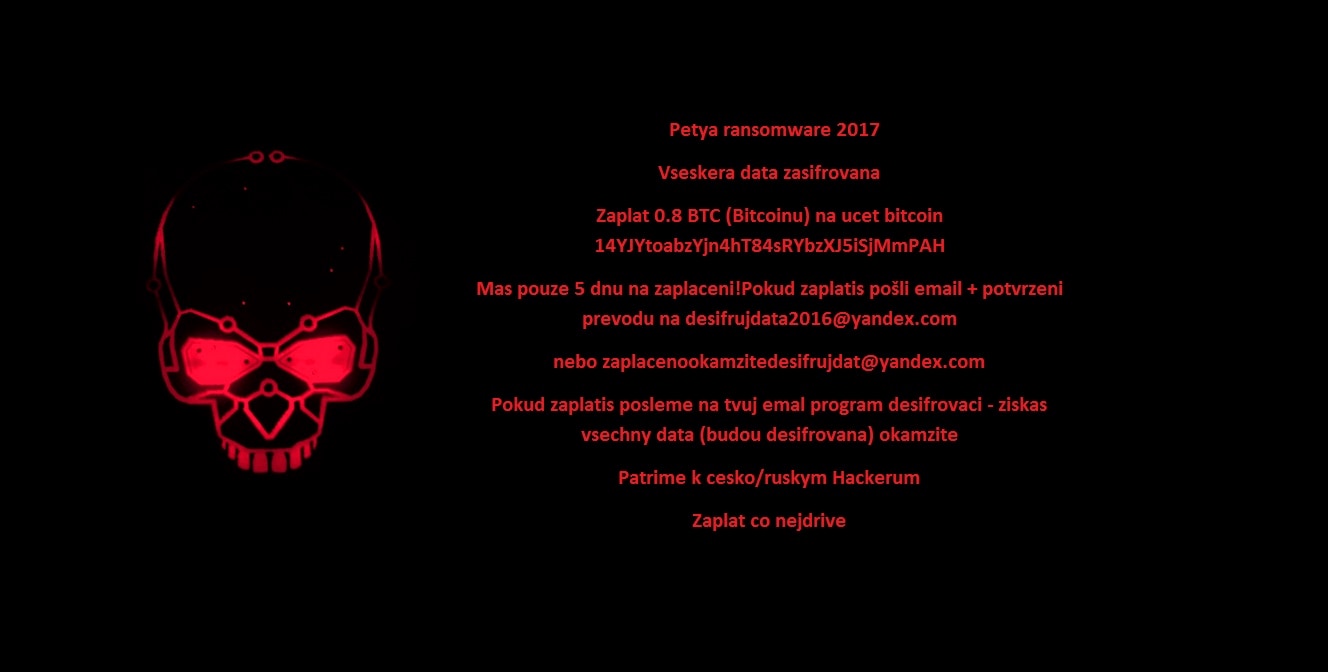
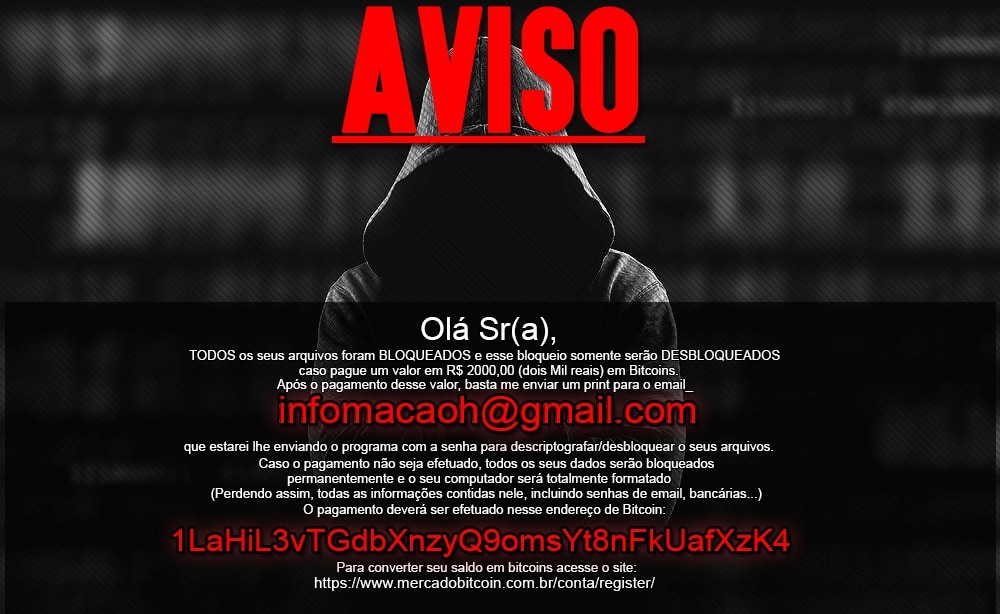
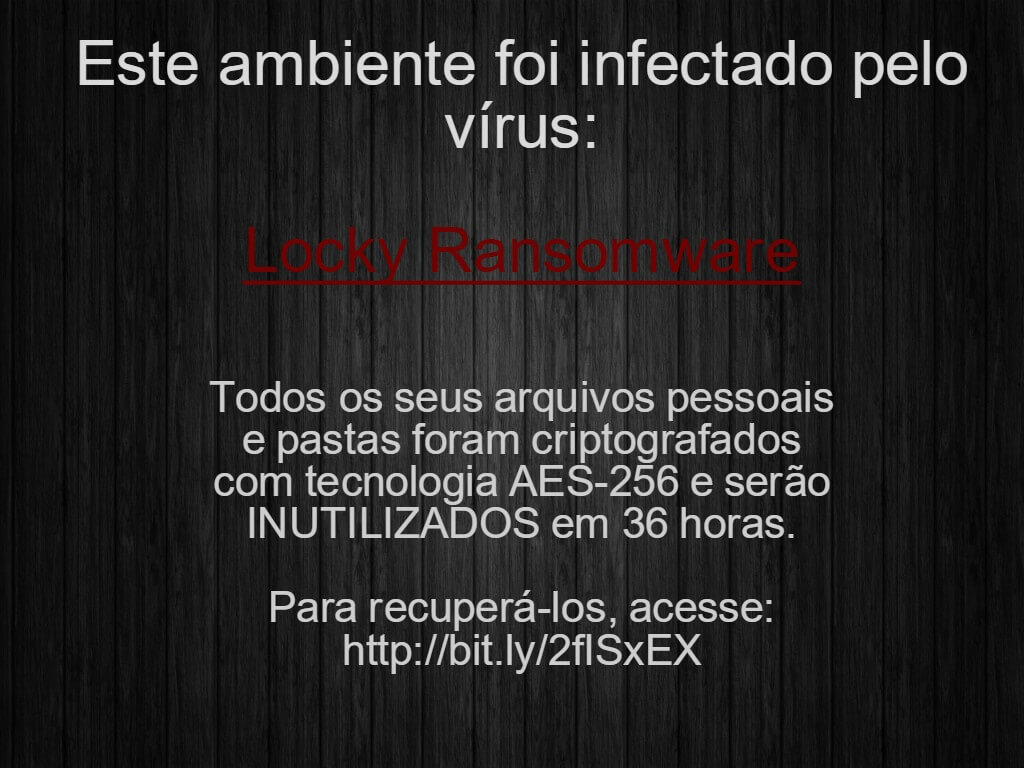
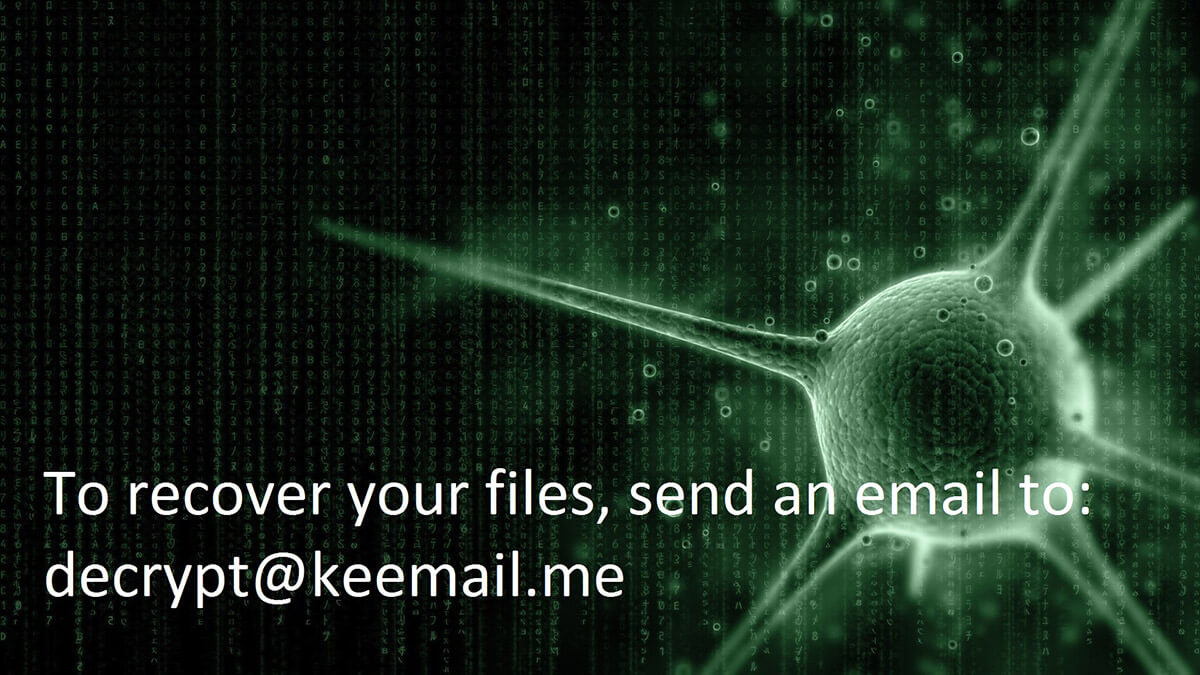
אם Crypt888 הצפינה את הקבצים שלך, לחץ כאן להורדת התיקון החינמי שלנו:
CryptoMix (Offline)
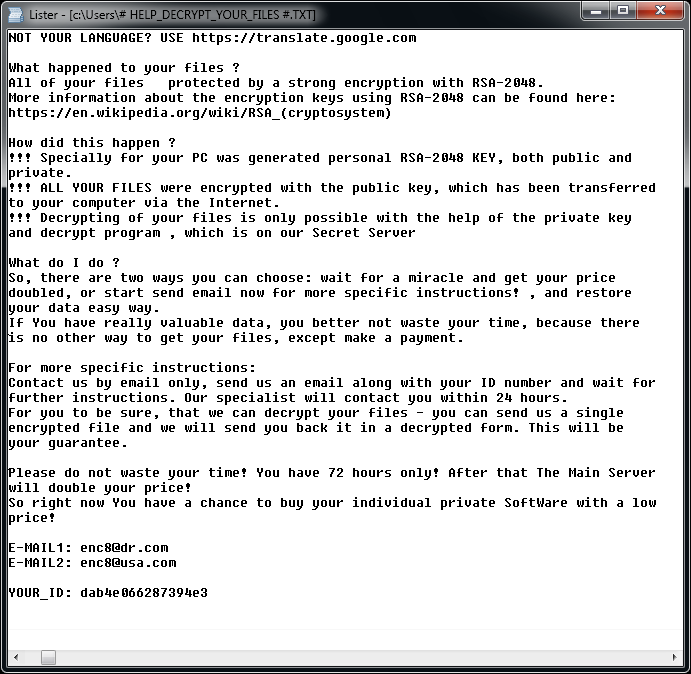
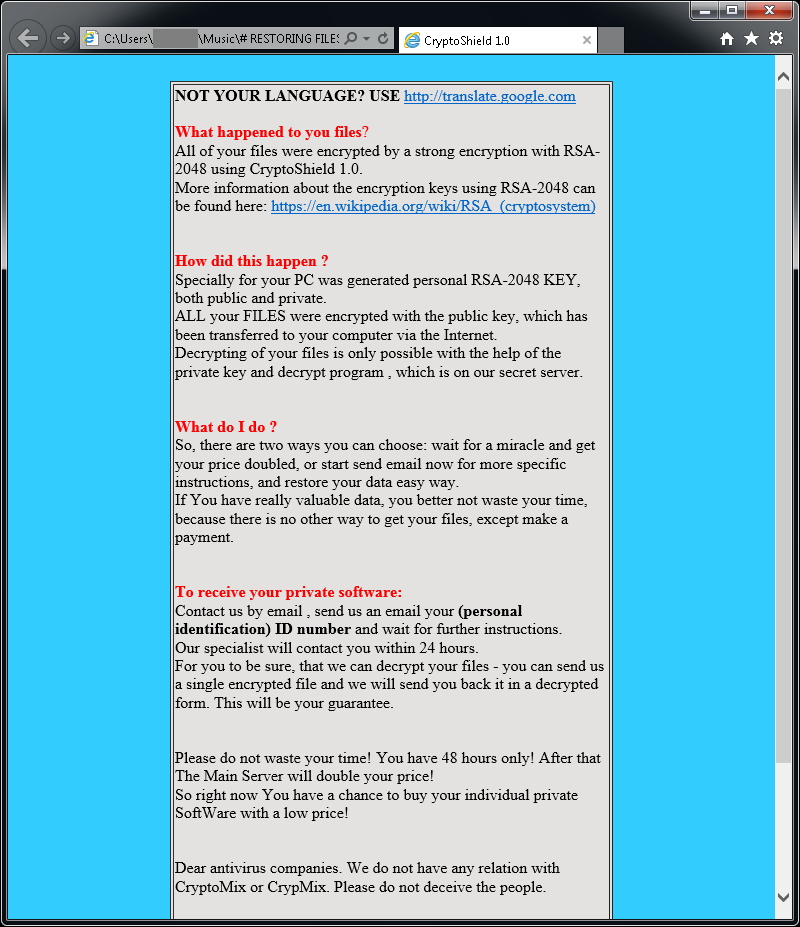
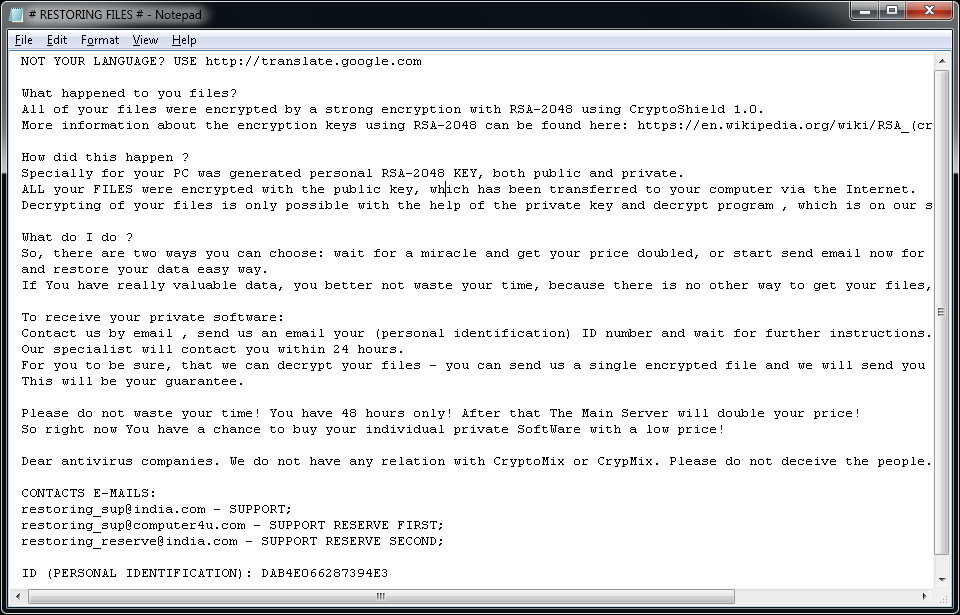
CryptoMix (שלפעמים נקראת גם CryptFile2 או Zeta) היא זן של תוכנת כופר שזוהה לראשונה במרץ 2016. בתחילת 2017, הופיע וריאנט חדש של CryptoMix, שנקרא CryptoShield. שני הווריאנטים מצפינים קבצים בהצפנת AES256 עם מפתח הצפנה ייחודי שיורד משרת מרוחק. עם זאת, אם השרת לא זמין או המשתמש אינו מחובר לאינטרנט, תוכנת הכופר מצפינה את הקבצים עם מפתח קבוע ("מפתח לא מקוון").
חשוב: כלי ההצפנה שלנו תומך רק בקבצים שהוצפנו עם "מפתח לא מקוון". במקרים שבהם לא נעשה שימוש במפתח האופליין, הכלי שלנו לא יוכל לשחזר את הקבצים ולא יתבצע כל שינוי בקבצים.
עדכון 2017-07-21: המפענח עודכן, והוא מסוגל לעבוד גם עם הווריאנט Mole.
שינוי שמות קבצים:
לקבצים המוצפנים תהיה אחת הסיומות הבאות: .CRYPTOSHIELD, .rdmk, .lesli, .scl, .code, .rmd, .rscl או .MOLE
הודעת הכופר:
אחרי הצפנת הקבצים ייתכן שיהיו במחשב הקבצים הבאים:
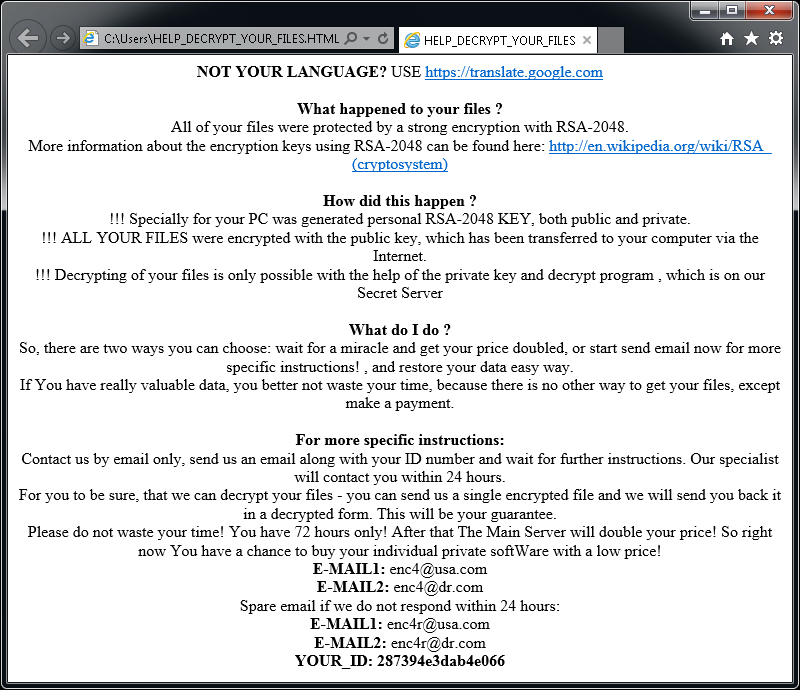
אם CryptoMix הצפינה את הקבצים שלך, לחץ כאן להורדת התיקון החינמי שלנו:
CrySiS
CrySiS (JohnyCryptor, Virus-Encode, Aura, Dharma) היא זן של תוכנת כופר שנצפה מאז ספטמבר 2015. היא משתמשת בשילוב של AES-256 עם הצפנת RSA-1024 אסימטרית.
שינוי שמות קבצים:
לקבצים המוצפנים יש סיומות רבות ומגוונות, כולל:
.johnycryptor@hackermail.com.xtbl,
.ecovector2@aol.com.xtbl,
.systemdown@india.com.xtbl,
.Vegclass@aol.com.xtbl,
.{milarepa.lotos@aol.com}.CrySiS,
.{Greg_blood@india.com}.xtbl,
.{savepanda@india.com}.xtbl,
.{arzamass7@163.com}.xtbl,
.{3angle@india.com}.dharma,
.{tombit@india.com}.dharma,
.wallet
הודעת הכופר:
אחרי הצפנת הקבצים מופיעה אחת ההודעות הבאות (ראה למטה). ההודעה נמצאת בקבצים "Decryption instructions.txt", "Decryptions instructions.txt", "README.txt", "Readme to restore your files.txt" או "HOW TO DECRYPT YOUR DATA.txt" בשולחן העבודה של המשתמש. כמו כן, הרקע של שולחן העבודה משתנה לאחת התמונות הבאות.
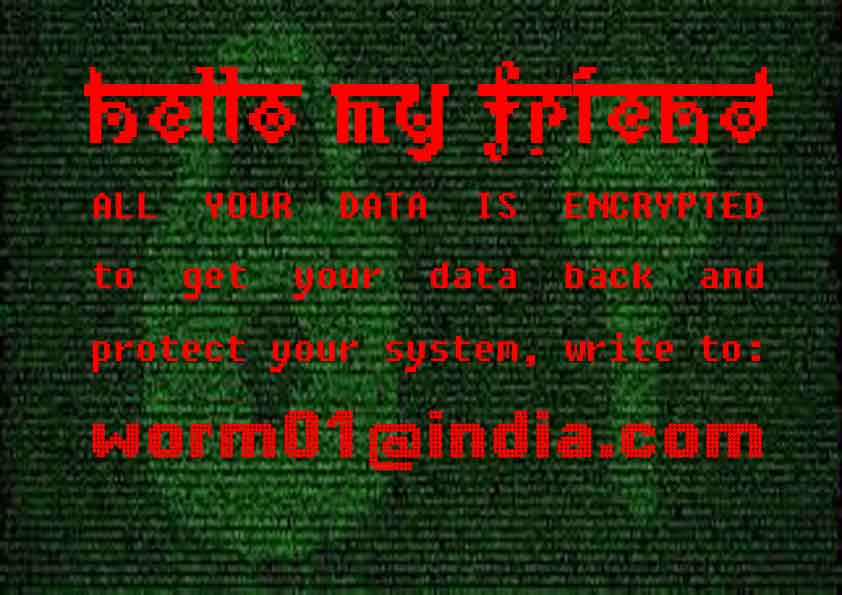
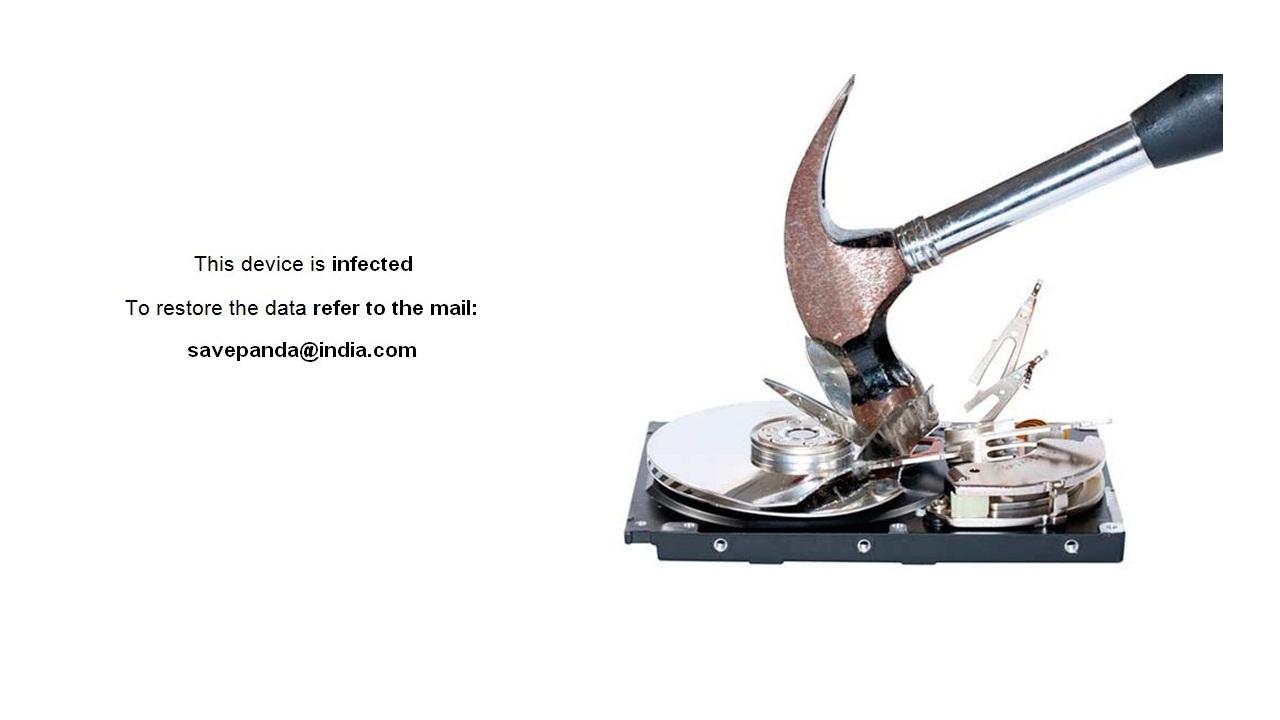
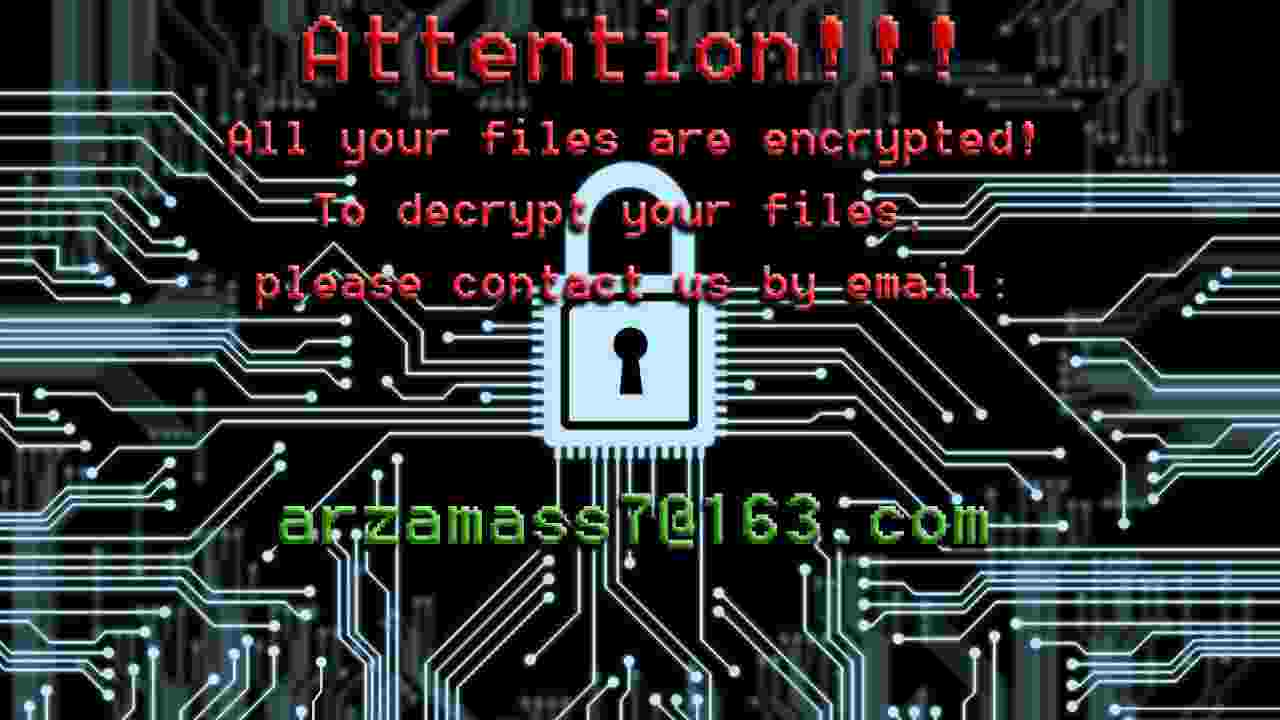
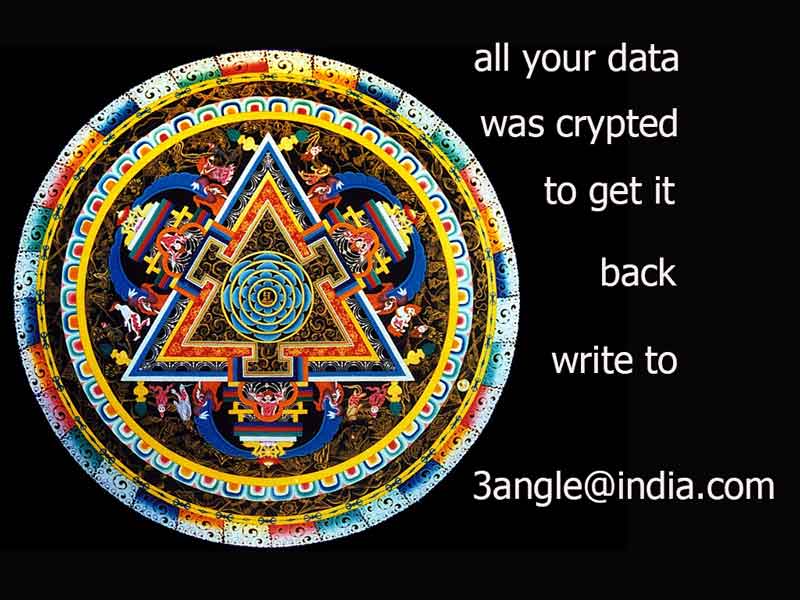
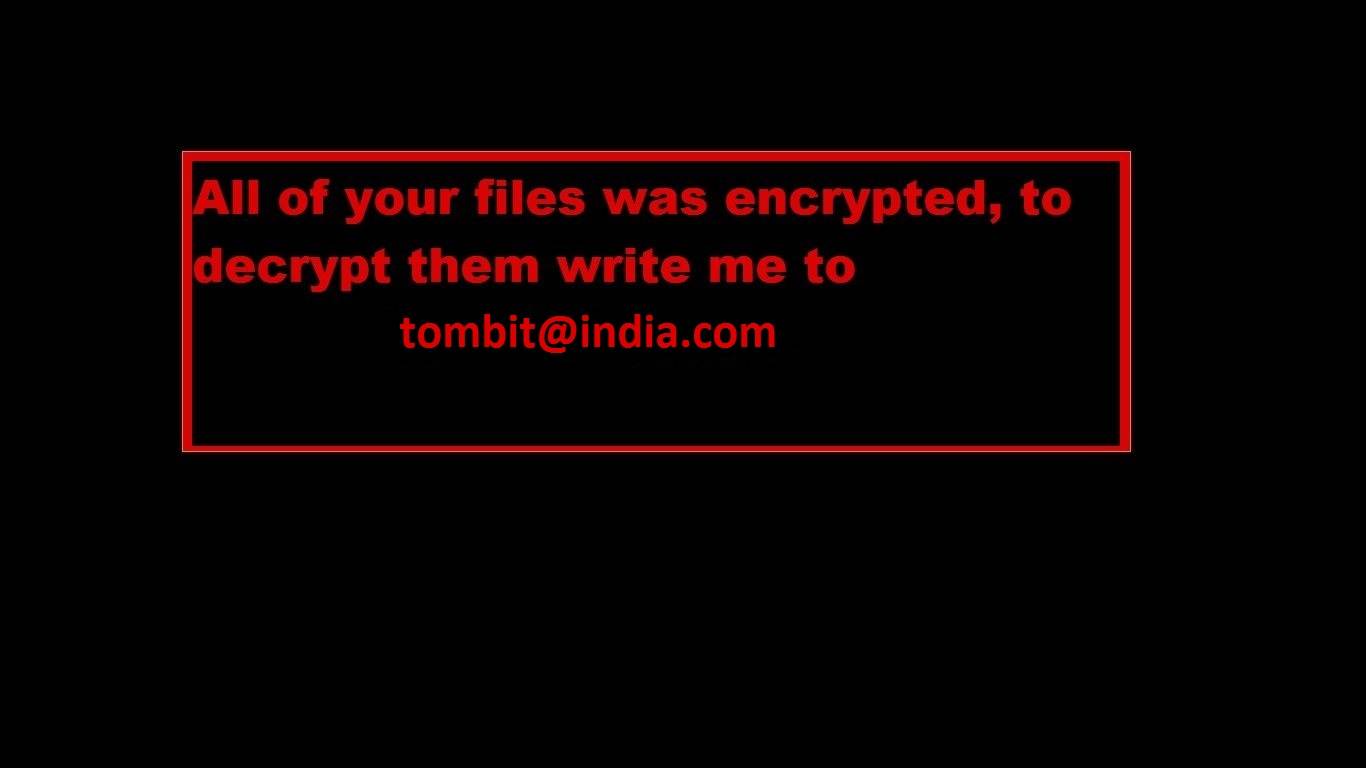
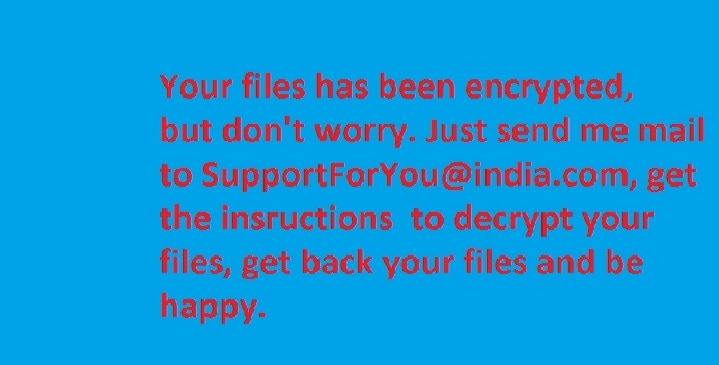
אם CrySiS הצפינה את הקבצים, יש ללחוץ כאן כדי להוריד את התיקון החינמי שלנו:
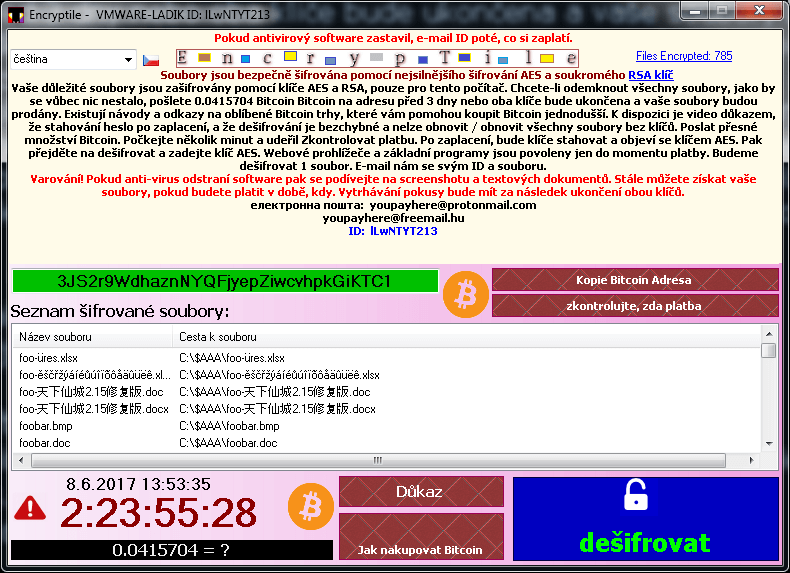
EncrypTile
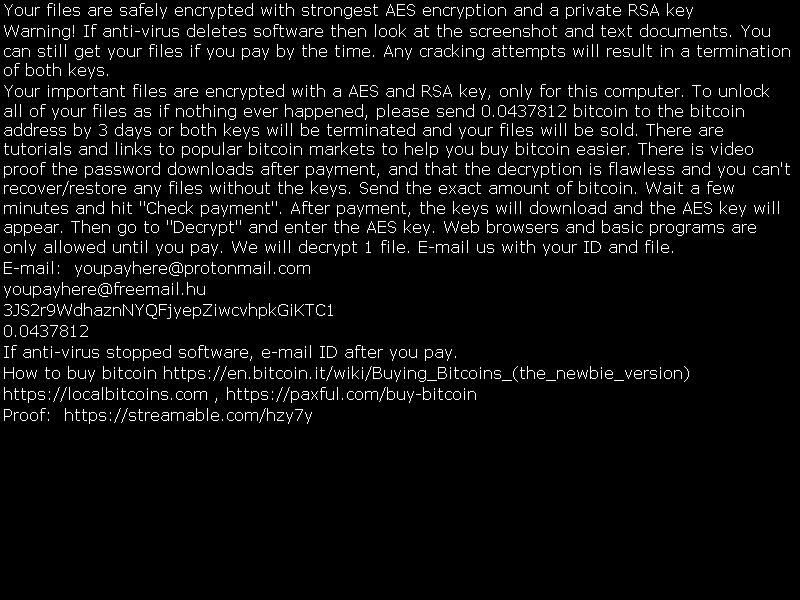
EncrypTile היא תוכנת כופר שנצפתה לראשונה בנובמבר 2016. אחרי חצי שנה של פיתוח, הצלחנו לתפוס גרסה חדשה וסופית של תוכנת הכופר הזאת. היא משתמשת בהצפנת AES-128 עם מפתח קבוע לכל מחשב ומשתמש נתונים.
שינוי שמות קבצים:
תוכנת הכופר הזאת מוסיפה את המילה 'encrypTile' לשם הקובץ:
foobar.doc -> foobar.docEncrypTile.doc
foobar3 -> foobar3EncrypTile
תוכנת הכופר גם יוצרת ארבעה קבצים חדשים בשולחן העבודה של המשתמש. שמות הקבצים מותאמים לשפה המקומית. הנה השמות באנגלית:
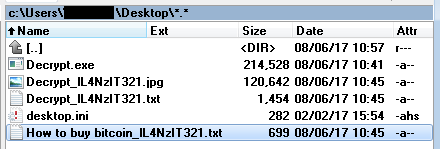
הודעת הכופר:
איך להריץ את המפענח
כשתוכנת הכופר רצה, היא מונעת מהמשתמש באופן פעיל להריץ כלים שיכולים, פוטנציאלית, להסיר אותה. עיין בפוסט בבלוג לקבלת הוראות הרצה מפורטות של המפענח במקרה שתוכנת הכופר רצה אצלך במחשב.
FindZip
FindZip היא זן של תוכנת כופר שנצפה בסוף פברואר 2017. תוכנת הכופר הזאת מתפשטת במחשבי Mac OS X (גרסה 10.11 ומעלה). ההצפנה מבוססת על יצירת קובצי ZIP – כל קובץ מוצפן הוא ארכיון ZIP המכיל את המסמך המקורי.
שינוי שמות קבצים:
הסיומת של הקבצים המוצפנים היא .crypt.
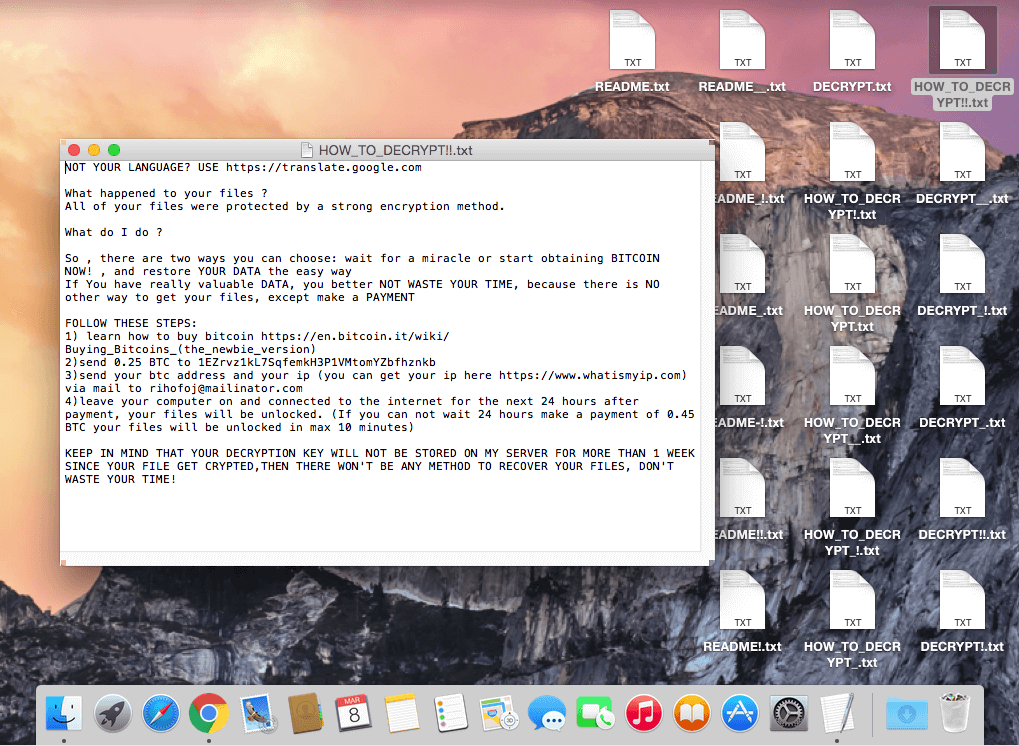
הודעת הכופר:
אחרי הצפנת הקבצים נוצרים כמה קבצים חדשים בשולחן העבודה של המשתמש, והם נקראים בשמות הבאים, או בשמות דומים: DECRYPT.txt, HOW_TO_DECRYPT.txt, README.txt. כולם זהים ומכילים את הודעת הטקסט הבאה:
מיוחד: מכיוון שהמפענחים של Avast הם יישומי Windows, צריך להתקין ב-Mac שכבת אמולציה (WINE, CrossOver). למידע נוסף קרא את הפוסט בבלוג שלנו.
אם FindZip הצפינה את הקבצים שלך, לחץ כאן להורדת התיקון החינמי שלנו:
Fonix
תוכנת הכופר Fonix פעילה מיוני 2020. היא כתובה ב-C++ ומשתמשת בשלוש סכמות הצפנה (מפתח מאסטר RSA-4096, מפתח סשן RSA-2048, מפתח קובץ 256 ביט להצפנת SALSA/ChaCha). בפברואר 2021 הפסיקו כותבי תוכנת הכופר את פעילותם ופרסמו מפתח מאסטר של RSA שיכול לשמש לפענוח הקבצים בחינם.
שינוי שמות קבצים:
לקבצים המוצפנים תהיה אחת הסיומות הבאות:
.FONIX,
.XINOF
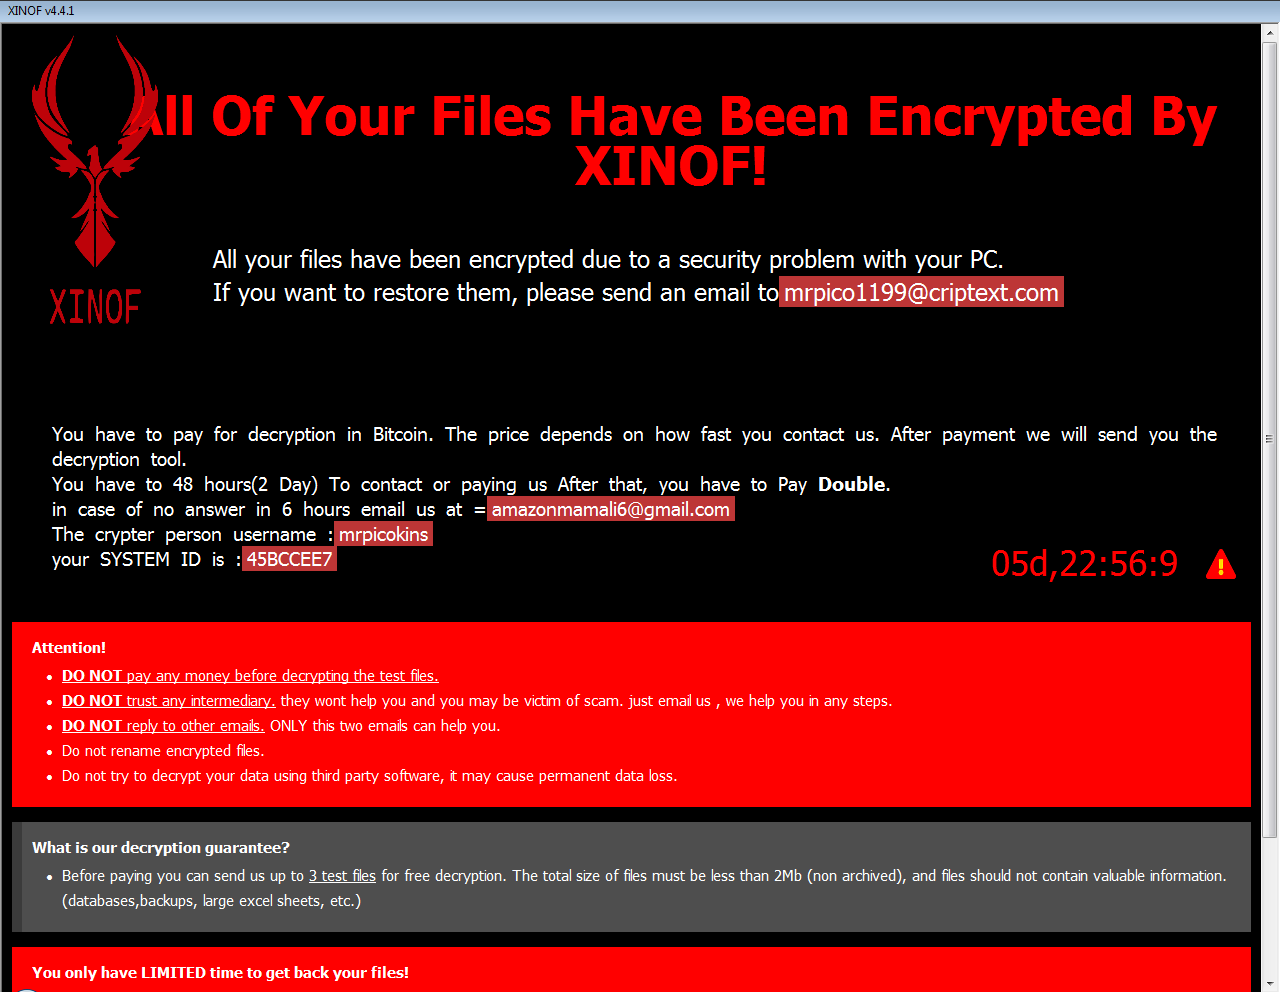
הודעת הכופר:
אחרי הצפנת הקבצים במכשיר של הקורבן, תוכנת הכופר מציגה את המסך הבא:
אם Fonix הצפינה את הקבצים שלך, לחץ כאן להורדת התיקון החינמי שלנו:
GandCrab
Gandcrab הייתה אחת מתוכנות הכופר הנפוצות ביותר ב-2018. ב-17 באוקטובר 2018, המפתחים של Gandcrab פרסמו 997 מפתחות בשביל קורבנות שנמצאים בסוריה. כמו כן, ביולי 2018 פרסם ה-FBI מפתחות מאסטר לפענוח בשביל גרסאות 4-5.2. גרסת המפענח הזאת משתמשת בכל המפתחות האלה ויכולה לפענח קבצים בחינם.
שינוי שמות קבצים:
תוכנת הכופר הזאת מוסיפה את אחת הסיומות הבאות:
.GDCB,
.CRAB,
.KRAB,
.%RandomLetters%
foobar.doc -> foobar.doc.GDCB
document.dat -> document.dat.CRAB
document.xls -> document.xls.KRAB
foobar.bmp -> foobar.bmp.gcnbo (האותיות אקראיות)
הודעת הכופר:
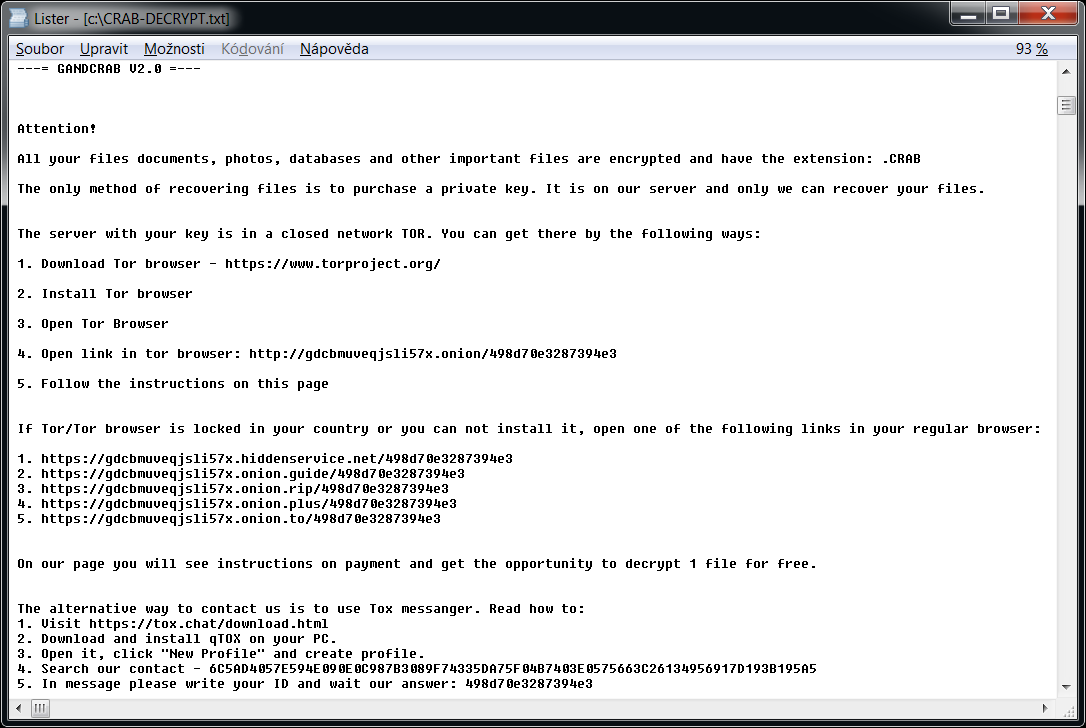
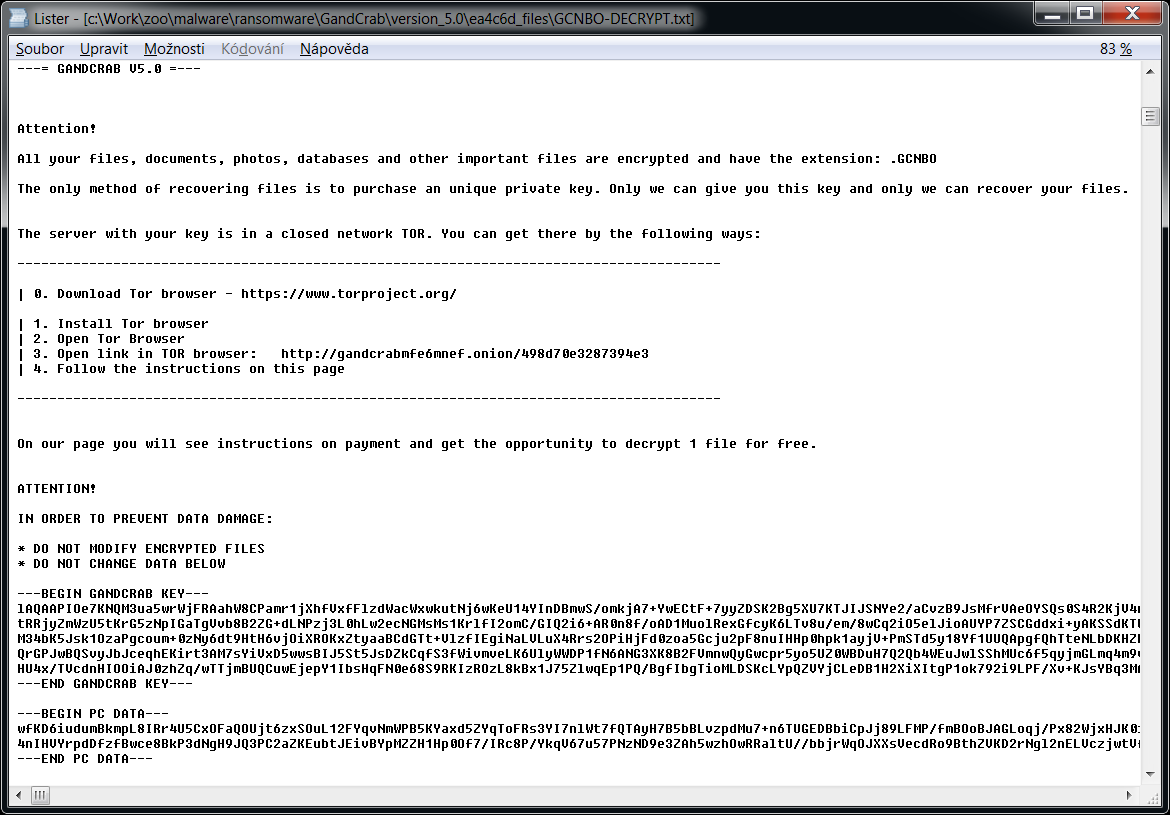
תוכנת הכופר גם יוצרת קובץ טקסט ששמו "GDCB-DECRYPT.txt", "CRAB-DECRYPT.txt", "KRAB_DECRYPT.txt", "%RandomLetters%-DECRYPT.txt" או "%RandomLetters%-MANUAL.txt" בכל תיקייה. תוכן הקובץ מוצג למטה.
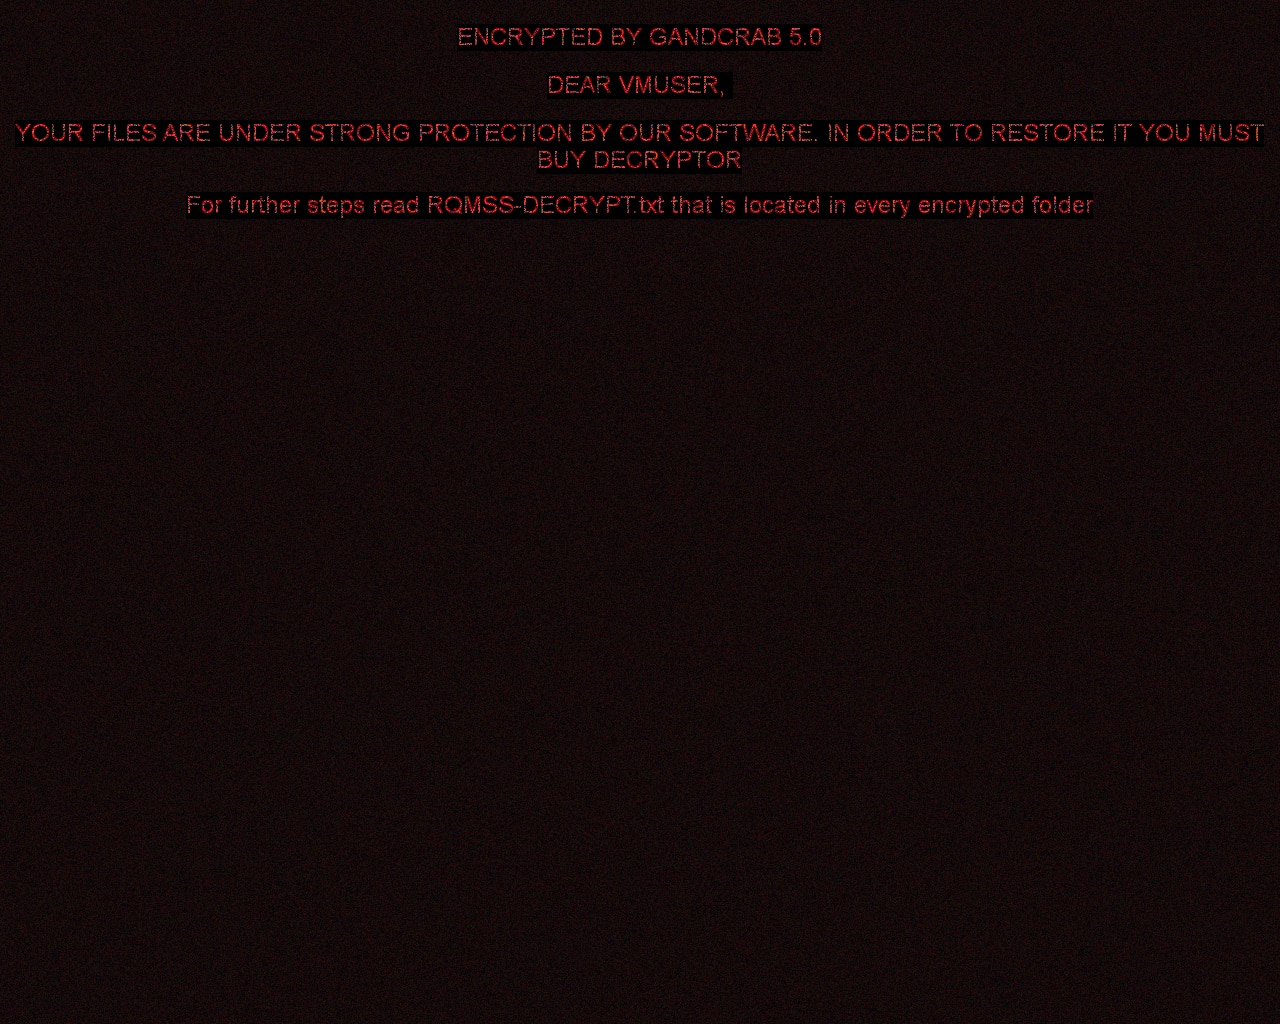
גרסאות מאוחרות יותר של תוכנת הכופר עשויות גם להציג את התמונה הבאה בשולחן העבודה של המשתמש:
Globe
Globe היא זן של תוכנת כופר שנצפה מאז אוגוסט 2016. היא מבוססת על וריאנט ומשתמשת בשיטת ההצפנה RC4 או Blowfish. הנה סימני הזיהום שלה:
שינוי שמות קבצים:
Globe מוסיפה לשם הקובץ את אחת הסיומות הבאות: ".ACRYPT", ".GSupport[0-9]", ".blackblock", ".dll555", ".duhust", ".exploit", ".frozen", ".globe", ".gsupport", ".kyra", ".purged", ".raid[0-9]", ".siri-down@india.com", ".xtbl", ".zendrz", ".zendr[0-9]" או ".hnyear". נוסף על כך, יש לו גרסאות שמצפינות גם את שם הקובץ.
הודעת הכופר:
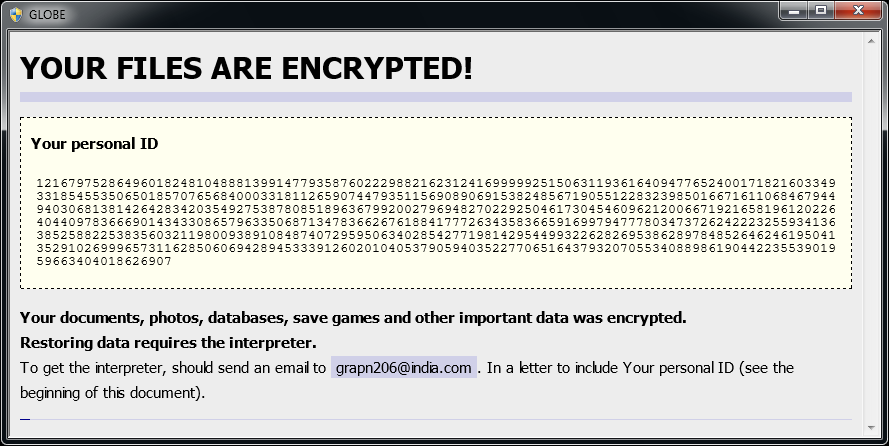
לאחר הצפנת הקבצים, מוצגת הודעה דומה להודעה הבאה (נמצאת בקובץ "How to restore files.hta" או "Read Me Please.hta"):
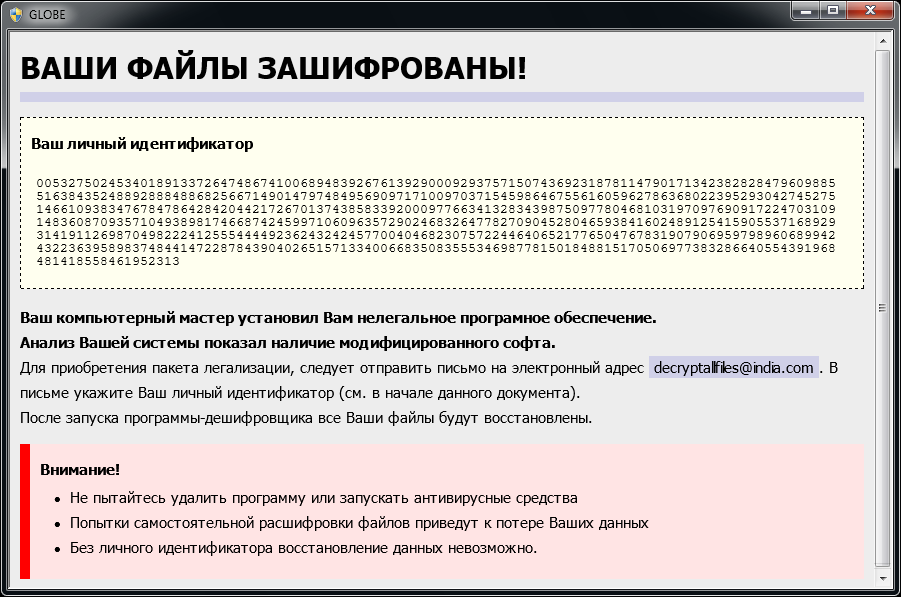
אם Globe הצפינה את הקבצים שלך, לחץ כאן להורדת התיקון החינמי שלנו:
HermeticRansom
HermeticRansom היא תוכנת כופר שהשתמשו בה בתחילת הפלישה הרוסית לאוקראינה. היא כתובה בשפה Go ומצפינה קבצים בצופן הסימטרי AES GCM. מי שנפל קורבן להתקפה של תוכנת הכופר הזאת יכול לפענח את הקבצים שלו בחינם.
שינוי שמות קבצים:
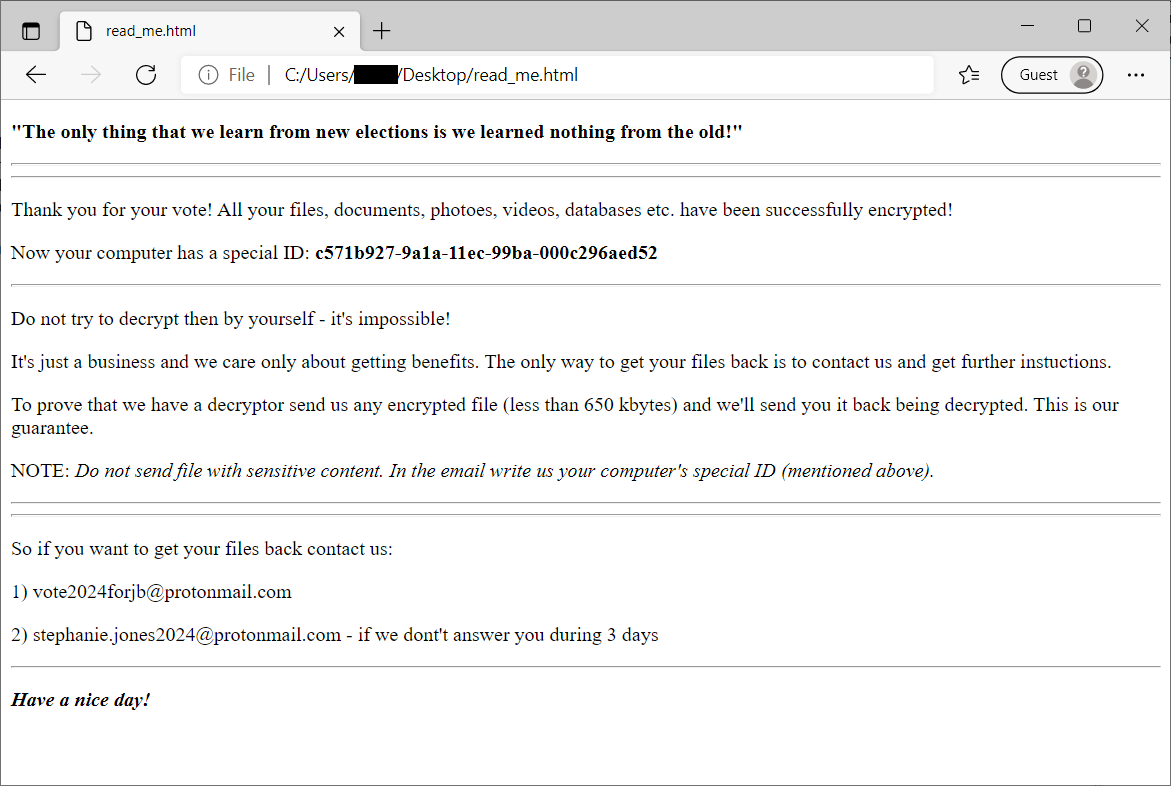
אפשר לזהות את הקבצים המוצפנים לפי סיומת הקובץ .[vote2024forjb@protonmail.com].encryptedJB. כמו כן, קובץ בשם read_me.html נשתל בשולחן העבודה של המשתמש (כפי שמוצג בתמונה למטה).
HiddenTear
HiddenTear היא אחת מתוכנות הכופר הראשונות בקוד פתוח שהתארחה ב-GitHub, והופיעה לראשונה באוגוסט 2015. מאז נוצרו מאות וריאנטים של HiddenTear על ידי נוכלים שהשתמשו בקוד המקורי. HiddenTear משתמש בהצפנת AES.
שינוי שמות קבצים:
לקבצים המוצפנים תהיה אחת הסיומות הבאות (אך יש גם סיומות אחרות): .locked, .34xxx, .bloccato, .BUGSECCCC, .Hollycrypt, .lock, .saeid, .unlockit, .razy, .mecpt, .monstro, .lok, .암호화됨, .8lock8, .fucked, .flyper, .kratos, .krypted, .CAZZO, .doomed.
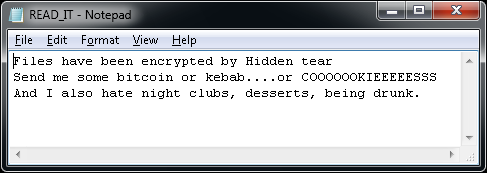
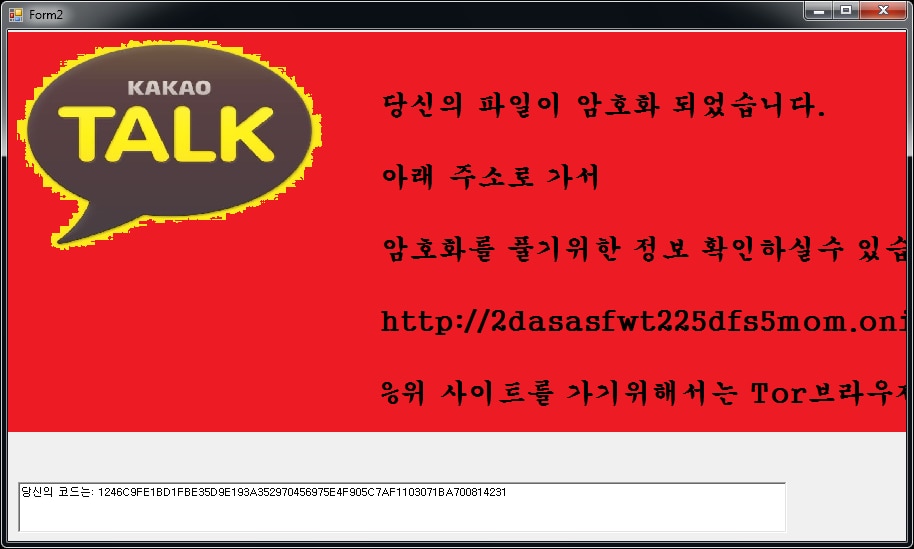
הודעת הכופר:
אחרי הצפנת הקבצים, מוצג קובץ טקסט (READ_IT.txt, MSG_FROM_SITULA.txt, DECRYPT_YOUR_FILES.HTML) בשולחן העבודה של המשתמש. וריאנטים שונים מציגים לפעמים את הודעת הכופר:
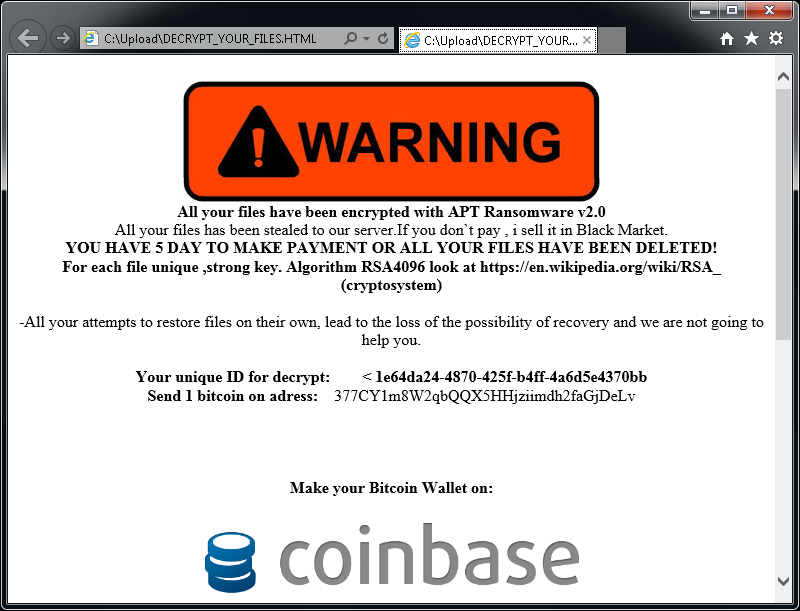
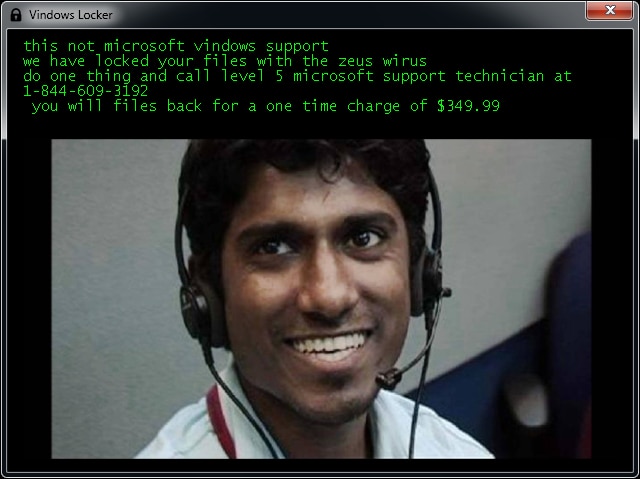
אם HiddenTear הצפינה את הקבצים שלך, לחץ כאן להורדת התיקון החינמי שלנו:
Jigsaw
Jigsaw היא זן של תוכנת כופר שמסתובב ממרץ 2016. היא נקראת על שם הדמות מהסרט 'The Jigsaw Killer'. כמה וריאנטים של תוכנת הכופר הזאת משתמשים בתמונה של ה-Jigsaw Killer במסך הכופר.
שינוי שמות קבצים:
לקבצים המוצפנים תהיה אחת הסיומות הבאות: .kkk, .btc, .gws, .J, .encrypted, .porno, .payransom, .pornoransom, .epic, .xyz, .versiegelt, .encrypted, .payb, .pays, .payms, .paymds, .paymts, .paymst, .payrms, .payrmts, .paymrts, .paybtcs, .fun, .hush, .uk-dealer@sigaint.org או .gefickt.
הודעת הכופר:
אחרי הצפנת הקבצים, יופיע אחד המסכים הבאים:
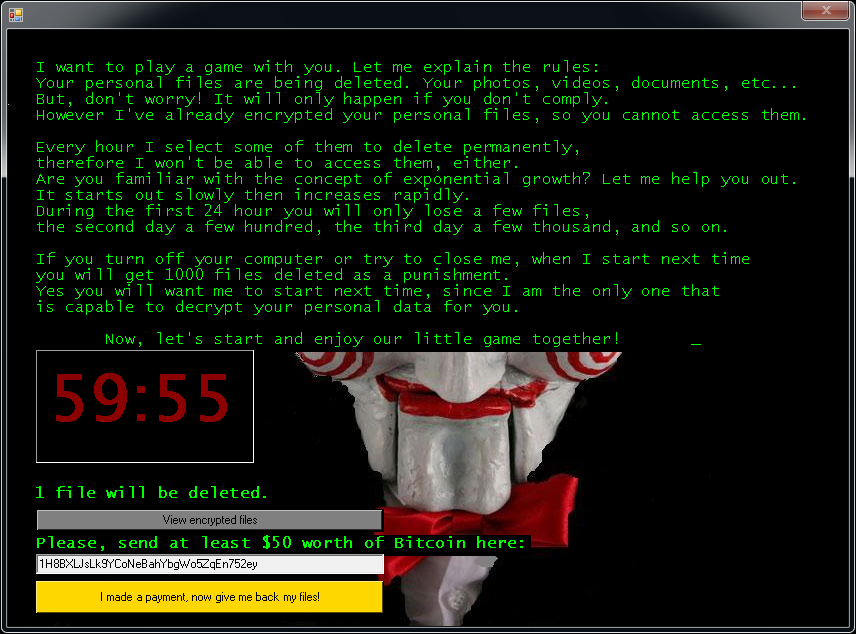
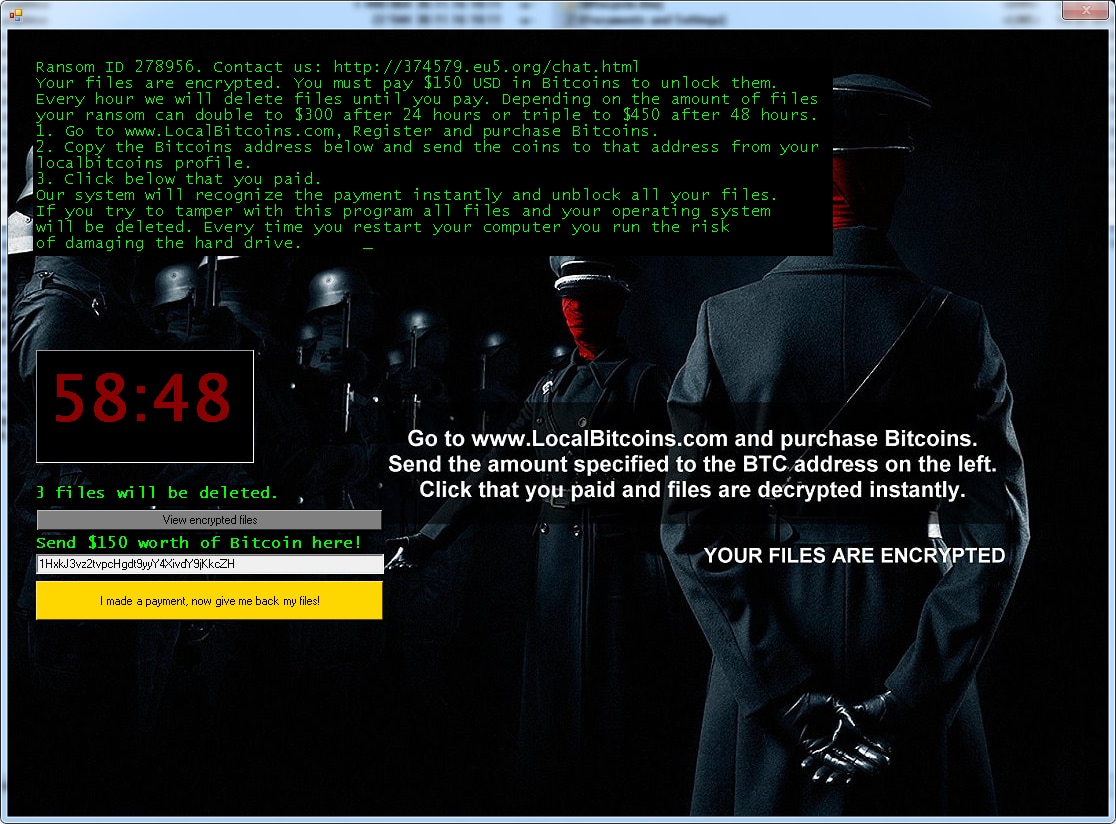
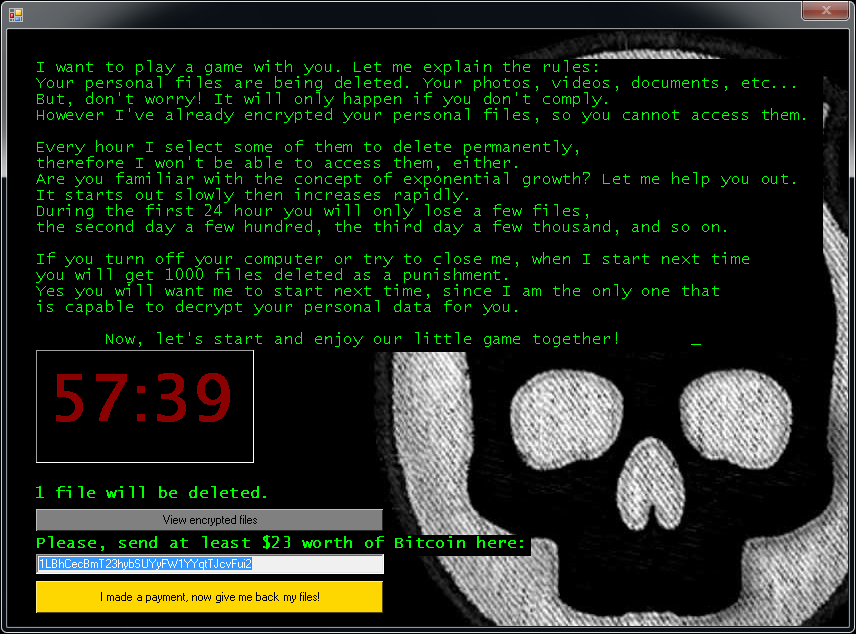
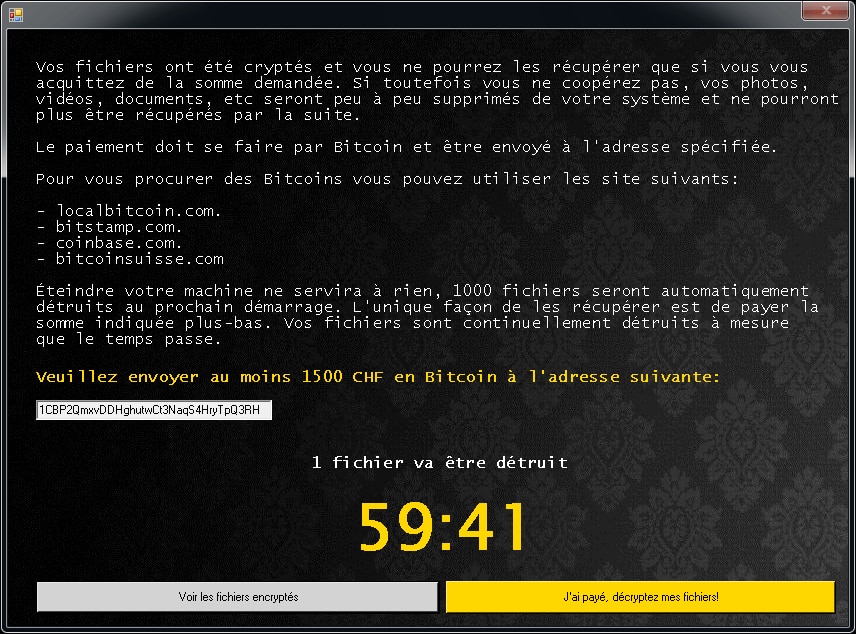
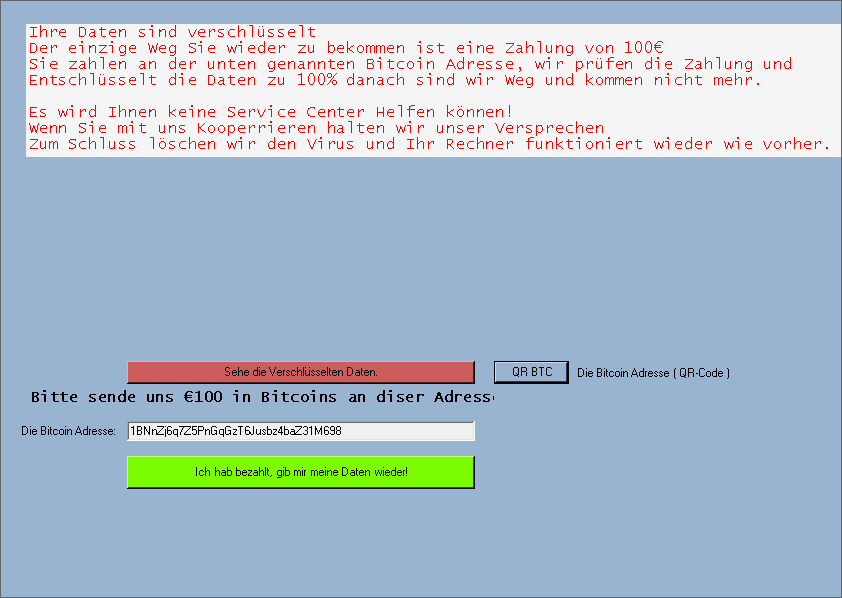
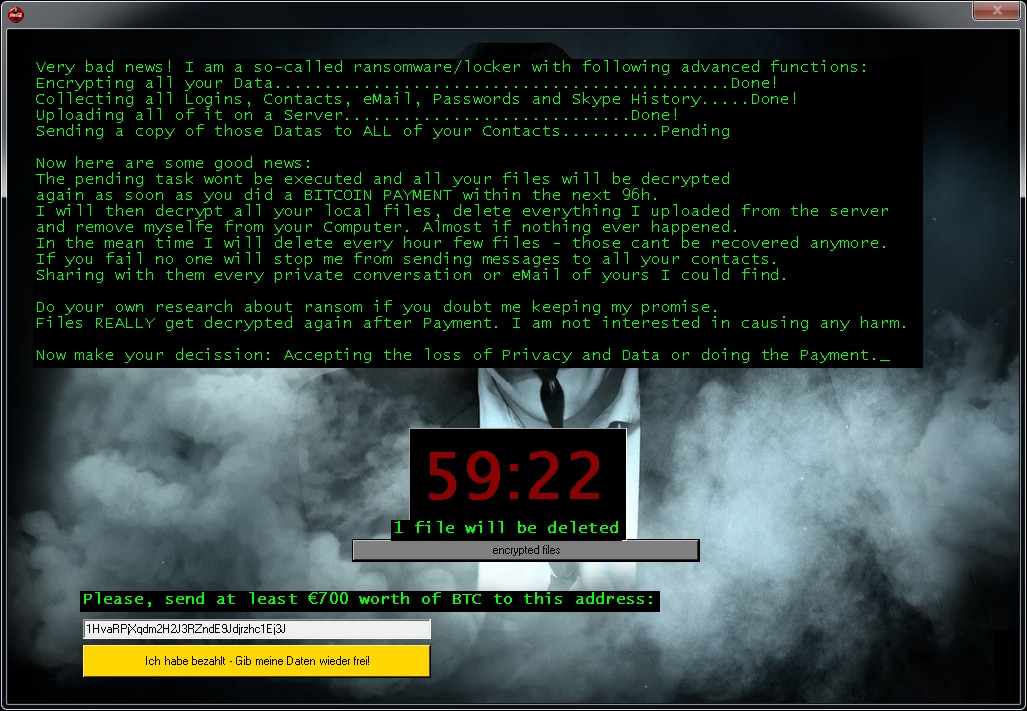
אם Jigsaw הצפינה את הקבצים שלך, לחץ כאן להורדת התיקון החינמי שלנו:
LambdaLocker
LambdaLocker היא זן של תוכנת כופר שנצפה לראשונה במאי 2017. היא כתובה בשפת התכנות Python ואת ההצפנות של הווריאנט הנפוץ כיום, אפשר לפענח.
שינוי שמות קבצים:
תוכנת הכופר מוסיפה את הסיומת “.MyChemicalRomance4EVER” לשם הקובץ:
foobar.doc -> foobar.doc.MyChemicalRomance4EVER
document.dat -> document.dat.MyChemicalRomance4EVER
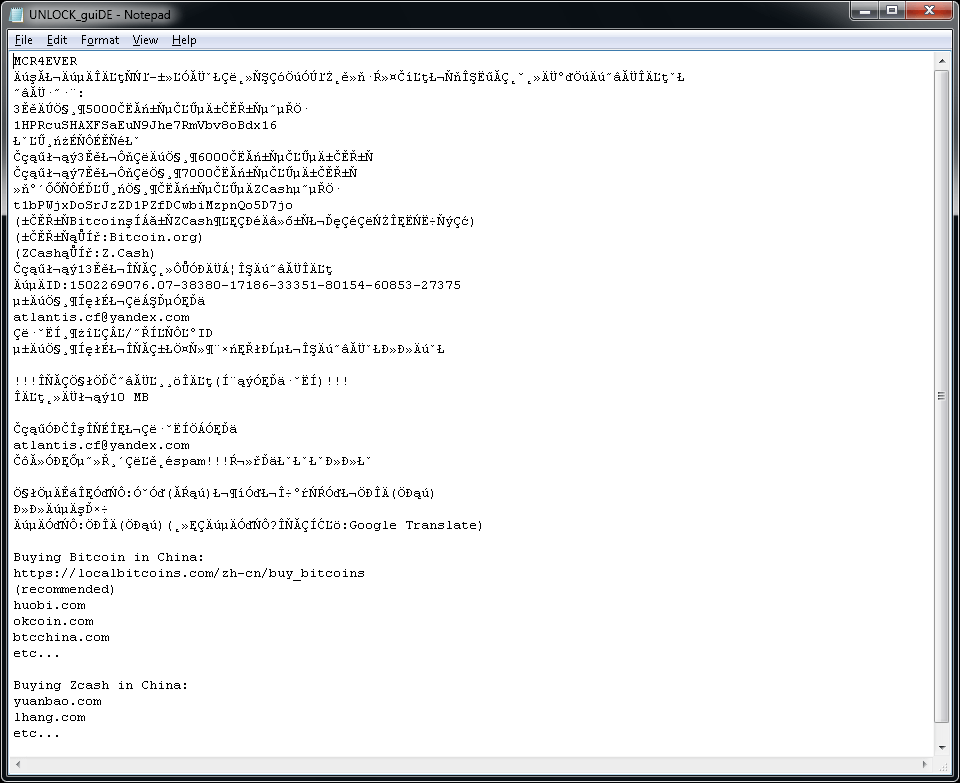
תוכנת הכופר גם יוצרת קובץ טקסט בשם "UNLOCK_guiDE.txt" שנוסף לשולחן העבודה של המשתמש. תוכן הקובץ מוצג למטה.
Legion
Legion היא זן של תוכנת כופר שזוהה לראשונה ביוני 2016. הנה סימני הזיהום שלה:
שינוי שמות קבצים:
Legion מוסיפה סיומת שדומה ל-._23-06-2016-20-27-23_$f_tactics@aol.com$.legion או ל-.$centurion_legion@aol.com$.cbf לשמות הקבצים. (למשל, Thesis.doc -> Thesis.doc._23-06-2016-20-27-23_$f_tactics@aol.com$.legion)
הודעת הכופר:
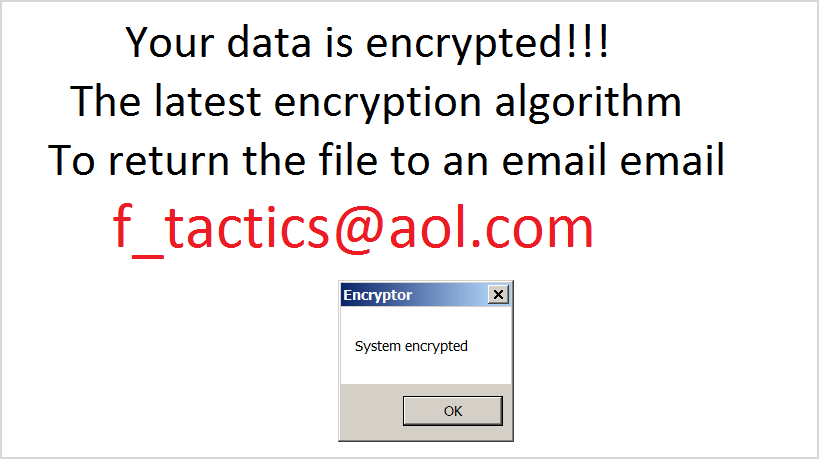
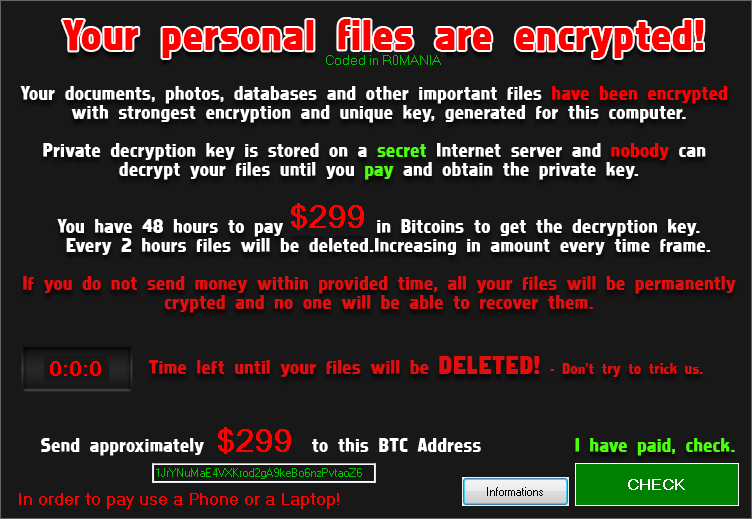
אחרי הצפנת הקבצים, Legion משנה את הטפט בשולחן העבודה ומציגה הודעה קופצת בדומה להודעה הזאת:
אם Legion הצפינה את הקבצים שלך, לחץ כאן להורדת התיקון החינמי שלנו:
NoobCrypt
NoobCrypt היא זן של תוכנת כופר שנצפה מאז יולי 2016. להצפנת קובצי המשתמש, תוכנת הכופר הזאת משתמשת בשיטת ההצפנה AES 256.
שינוי שמות קבצים:
NoobCrypt אינו משנה את שמות הקבצים. אבל בכל זאת אי אפשר לפתוח את הקבצים המוצפנים ביישום המקושר אליהם.
הודעת הכופר:
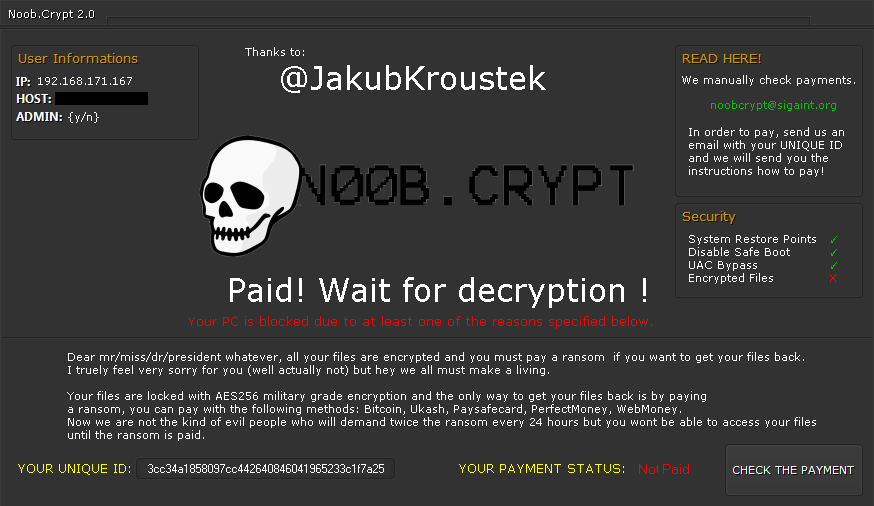
לאחר הצפנת הקבצים, מוצגת הודעה דומה להודעה הבאה (נמצאת בקובץ "ransomed.html" בשולחן העבודה של המשתמש):
אם Legion הצפינה את הקבצים שלך, לחץ כאן להורדת התיקון החינמי שלנו:
Prometheus
תוכנת הכופר Prometheus כתובה ב‑.NET (C#) ומצפינה קבצים באמצעות Chacha20 או AES-256. לאחר מכן מפתח ההצפנה של הקובץ מוצפן באמצעות RSA-2048 ונשמר בסוף הקובץ. יש וריאנטים של תוכנת הכופר שאפשר לפענח בחינם.
שינוי שמות קבצים:
אפשר לזהות את הקבצים המוצפנים לפי אחת מסיומות הקבצים הבאות:
- .[cmd_bad@keemail.me].VIPxxx
- .[cmd_bad@keemail.me].crypt
- .[cmd_bad@keemail.me].CRYSTAL
- .[KingKong2@tuta.io].crypt
- .reofgv
- .y9sx7x
- .[black_privat@tuta.io].CRYSTAL
- .BRINKS_PWNED
- .9ten0p
- .uo8bpy
- .iml
- .locked
- .unlock
- .secure[milleni5000@qq.com]
- .secure
- .61gutq
- .hard
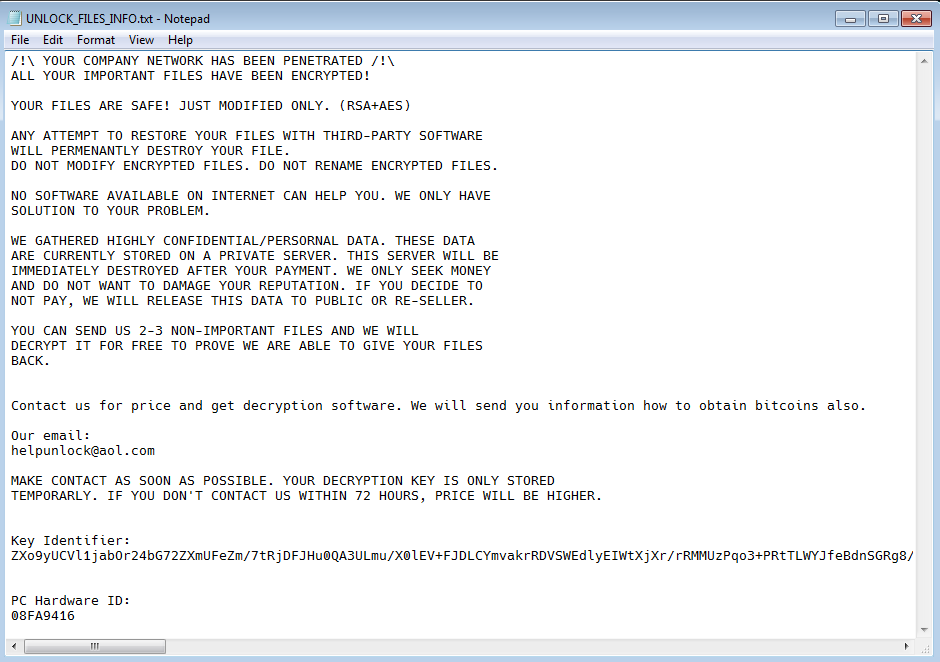
כמו כן, קובץ הערות כופר באחד השמות הבאים נשתל בשולחן העבודה של המשתמש:
- HOW_TO_DECYPHER_FILES.txt
- UNLOCK_FILES_INFO.txt
- Инструкция.txt
TargetCompany
TargetCompany היא תוכנת כופר המצפינה את קובצי המשתמש בצופן Chacha20. מי שנפל קורבן להתקפה של תוכנת הכופר הזאת יכול עכשיו לפענח את הקבצים שלו בחינם.
שינוי שמות קבצים:
אפשר לזהות את הקבצים המוצפנים לפי אחת הסיומות הבאות:
.mallox
.exploit
.architek
.brg
.carone
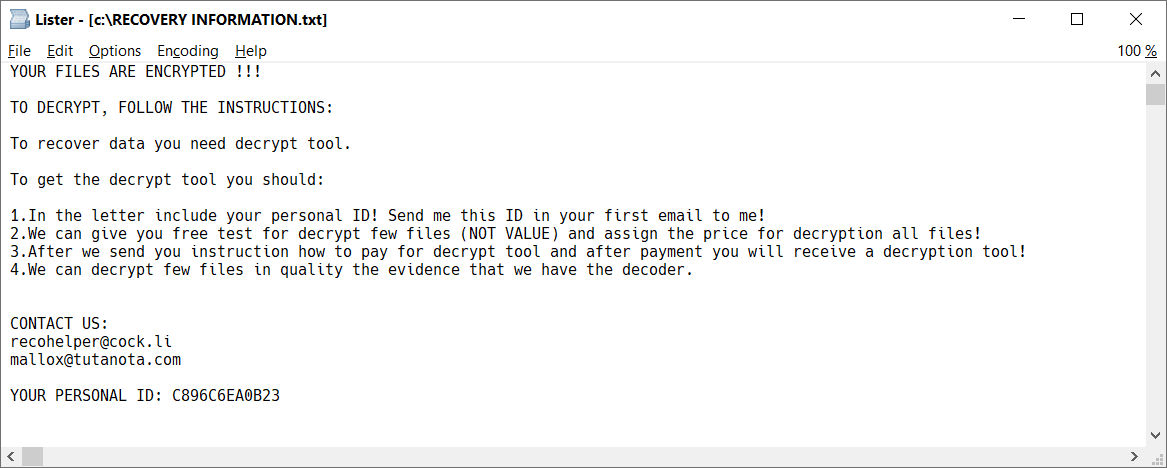
כל תיקייה שכוללת קובץ מוצפן אחד לפחות, כוללת גם קובץ הערות כופר בשם RECOVERY INFORMATION.txt (כפי שמוצג בתמונה למטה).
Stampado
Stampado היא זן של תוכנת כופר שנכתב בעזרת כלי הסקריפטים AutoIt. היא מסתובבת מאז אוגוסט 2016. היא נמכרת ב-dark web, וכל הזמן מופיעים וריאנטים חדשים שלה. לאחת הגרסאות שלה קוראים גם 'פילדלפיה'.
שינוי שמות קבצים:
Stampado מוסיפה את הסיומת '.locked' לקבצים המוצפנים. יש וריאנטים שגם מצפינים את שם הקובץ, ואז שם הקובץ המוצפן ייראה כך: document.docx.locked, או כך: 85451F3CCCE348256B549378804965CD8564065FC3F8.locked.
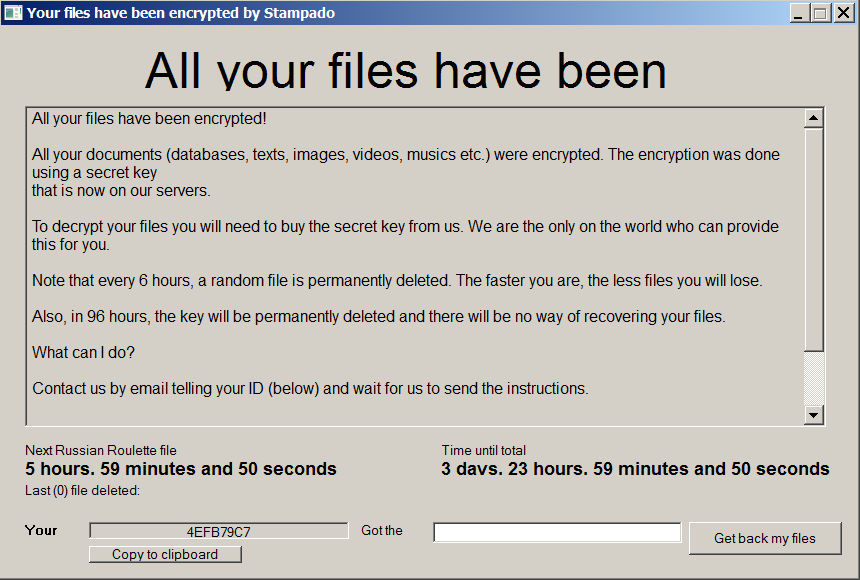
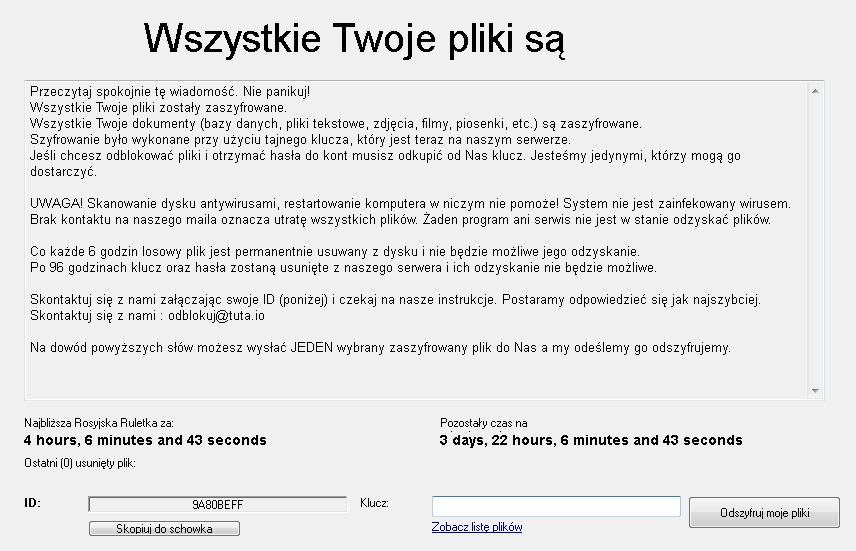
הודעת הכופר:
אחרי שההצפנה מסתיימת, מופיע המסך הבא:
אם Stampado הצפינה את הקבצים שלך, לחץ כאן להורדת התיקון החינמי שלנו:
SZFLocker
SZFLocker היא זן של תוכנת כופר שזוהה לראשונה במאי 2016. הנה סימני הזיהום שלה:
שינוי שמות קבצים:
SZFLocker מוסיפה את הסיומת .szf לשמות הקבצים. (למשל, Thesis.doc -> Thesis.doc.szf)
הודעת הכופר:
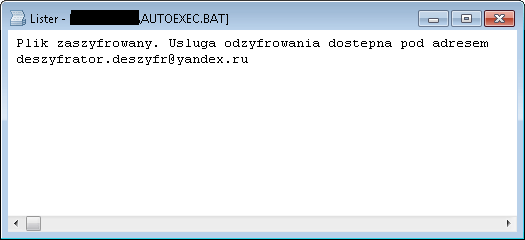
כשמנסים לפתוח קובץ מוצפן, SZFLocker מציגה את ההודעה הבאה (בפולנית):
אם SZFLocker הצפינה את הקבצים שלך, לחץ כאן להורדת התיקון החינמי שלנו:
TeslaCrypt
TeslaCrypt היא סוג של תוכנת כופר שזוהה לראשונה בפברואר 2015. הנה סימני הזיהום שלה:
שינוי שמות קבצים:
הגרסה העדכנית ביותר של TeslaCrypt אינה משנה את שמות הקבצים.
הודעת הכופר:
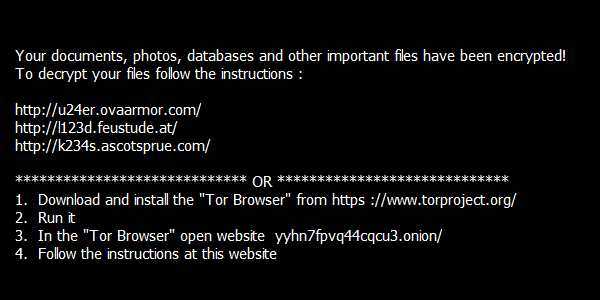
אחרי ש-TeslaCrypt מצפינה את הקבצים, היא מציגה הודעה דומה להודעה הבאה:
אם TeslaCrypt הצפינה את הקבצים שלך, לחץ כאן להורדת התיקון החינמי שלנו:
Troldesh / Shade
Troldesh, הידועה גם בשם Shade או Encoder.858 היא זן של תוכנת כופר שנצפה כבר מאז 2016. בסוף אפריל 2020, כותבי התוכנה הפסיקו את פעילותם ופרסמו מפתחות פענוח שיכולים לשמש לפענוח הקבצים בחינם.
מידע נוסף:https://www.bleepingcomputer.com/news/security/shade-ransomware-shuts-down-releases-750k-decryption-keys/
שינוי שמות קבצים:
לקבצים המוצפנים תהיה אחת הסיומות הבאות:
• xtbl
• ytbl
• breaking_bad
• heisenberg
• better_call_saul
• los_pollos
• da_vinci_code
• magic_software_syndicate
• windows10
• windows8
• no_more_ransom
• tyson
• crypted000007
• crypted000078
• rsa3072
• decrypt_it
• dexter
• miami_california
הודעת הכופר:
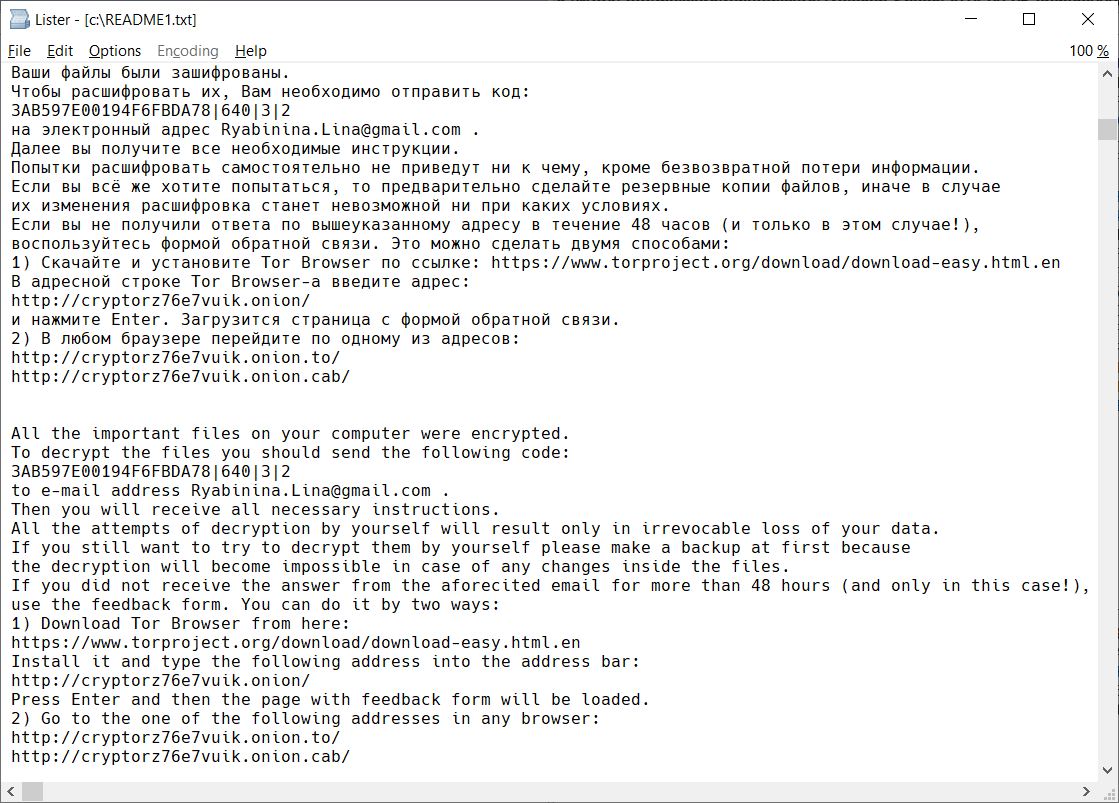
אחרי הצפנת הקבצים נוצרים כמה קבצים חדשים בשולחן העבודה של המשתמש, בשמות README1.txt עד README10.txt.. הם בשפות שונות, וכוללים את הטקסט הזה:
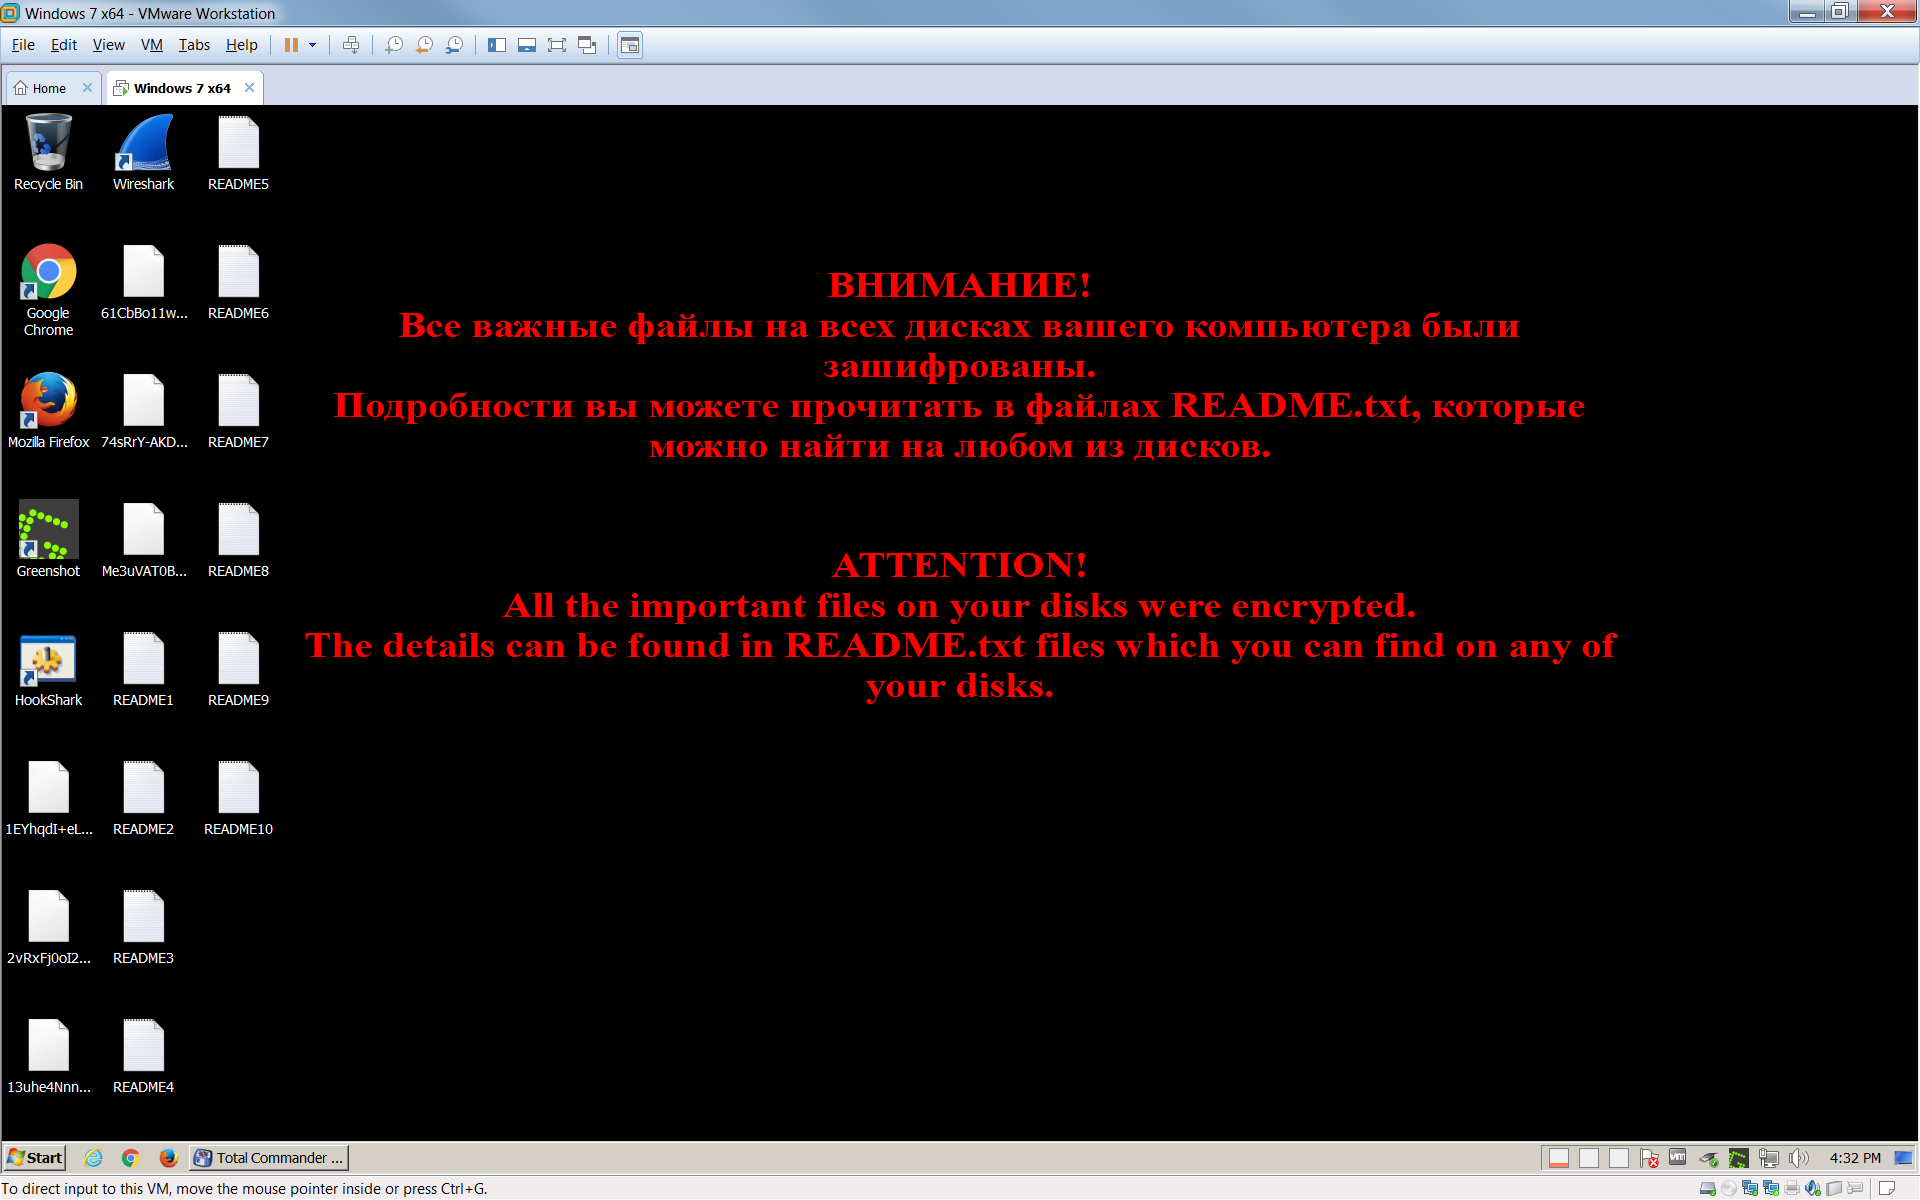
גם רקע שולחן העבודה של המשתמש משתנה ונראה כפי שמוצג בתמונה למטה:
אם Troldesh הצפינה את הקבצים שלך, לחץ כאן להורדת התיקון החינמי שלנו:
XData
XData היא זן של תוכנת כופר שנגזר מ-AES_NI, וכמו WannaCry, משתמש באקספלויט Eternal Blue כדי להתפשט למכשירים נוספים.
שינוי שמות קבצים:
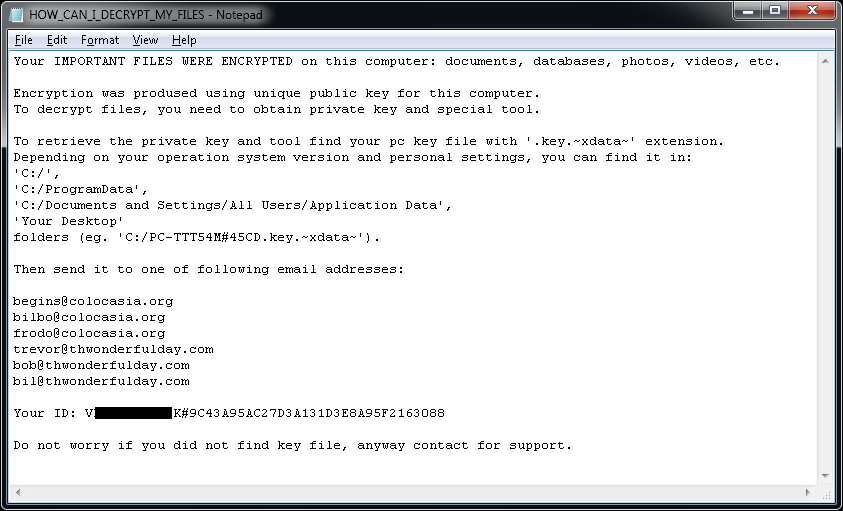
תוכנת הכופר מוסיפה את הסיומת ".~xdata~" לקבצים המוצפנים.
בכל תיקייה שכוללת קובץ מוצפן אחד לפחות, אפשר למצוא את הקובץ "HOW_CAN_I_DECRYPT_MY_FILES.txt". בנוסף, תוכנת הכופר יוצרת קובץ מפתח עם שם שדומה לשם הבא:
[PC_NAME]#9C43A95AC27D3A131D3E8A95F2163088-Bravo NEW-20175267812-78.key.~xdata~ בתיקיות הבאות:
• C:\
• C:\ProgramData
• Desktop
הודעת הכופר:
הקובץ 'HOW_CAN_I_DECRYPT_MY_FILES.txt' מכיל את הודעת הכופר הבאה:
אם XData הצפינה את הקבצים, יש ללחוץ כאן כדי להוריד את התיקון החינמי שלנו:


