
Americas


Europe, Middle East & Africa
 België (Nederlands)
Belgique (français)
 Česká republika
 Danmark
 Deutschland
 España
 France
 Italia
 Magyarország
 Nederland
 Norge
 Polska
 Portugal
 România
 Schweiz (Deutsch)
 Slovensko (česky)
 South Africa
Suisse (français)
 Suomi
 Sverige
 Türkiye
 United Arab Emirates


Dijangkiti perisian tebusan? Jangan bayar wang tebusan!
MUAT TURUN ALAT PENYAHSULITAN
Pilih jenis perisian tebusan
Alat penyahsulitan perisian tebusan percuma kami boleh membantu untuk menyahsulitkan fail yang disulitkan dalam bentuk perisian tebusan berikut. Cuma klik nama untuk melihat tanda jangkitan dan dapatkan penyelesaian percuma kami.
AES_NI
AES_NI ialah jenis perisian tebusan yang muncul kali pertama pada Disember 2016. Sejak dari itu, kami telah memerhatikan beberapa varian dengan sambungan fail berbeza. Untuk menyulitkan fail, perisian tebusan ini menggunakan AES-256 yang digabungkan dengan RSA-2048.
Perubahan nama fail:
Perisian tebusan ini menambahkan salah satu daripada sambungan berikut pada fail yang disulitkan:
.aes_ni
.aes256
.aes_ni_0day
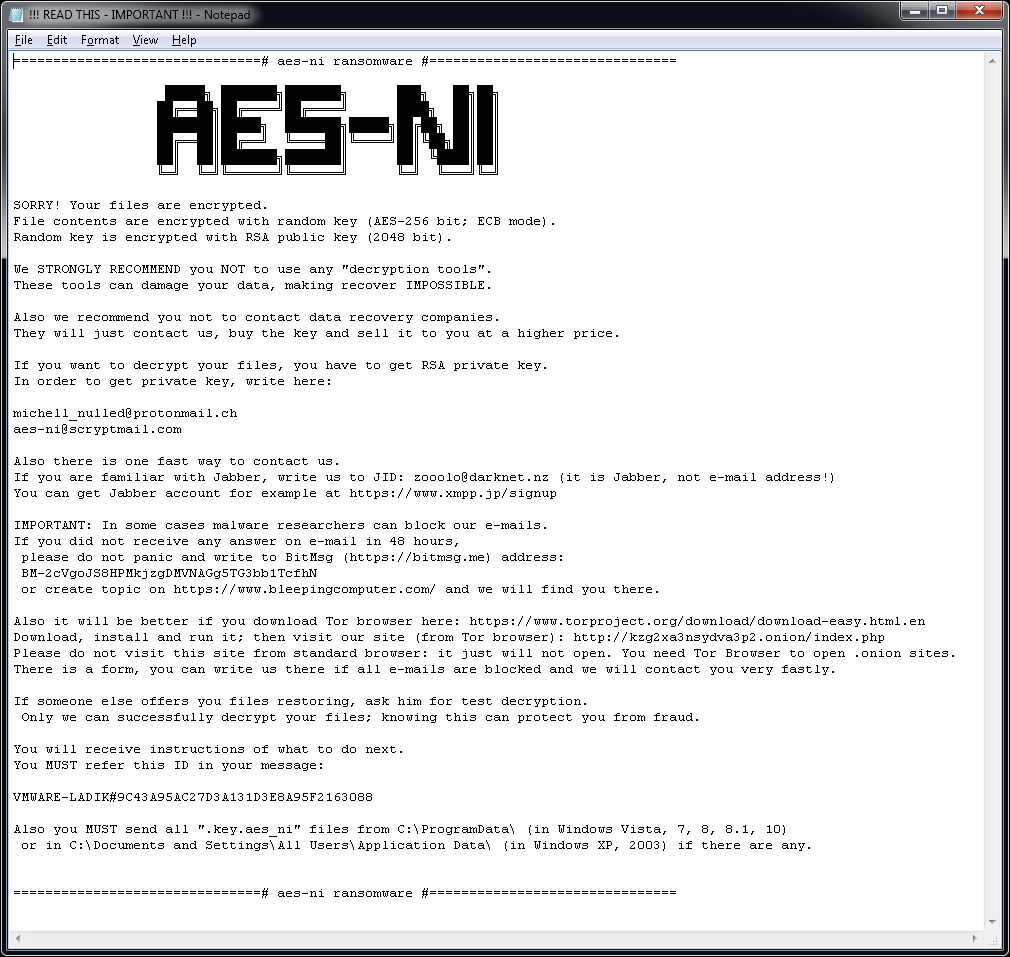
Dalam setiap folder dengan sekurang-kurangnya satu fail disulitkan, fail tersebut "!!! READ THIS - IMPORTANT !!!.txt" boleh ditemukan. Selain itu, perisian tebusan itu membuat fail kunci dengan nama yang serupa dengan: [PC_NAME]#9C43A95AC27D3A131D3E8A95F2163088-Bravo NEW-20175267812-78.key.aes_ni_0day dalam folder C:\ProgramData.
Mesej tebusan:
Fail “!!! READ THIS - IMPORTANT !!!.txt” mengandungi nota tebusan berikut:
Alcatraz Locker
Alcatraz Locker ialah jenis perisian tebusan yang pertama kali dilihat pada pertengahan bulan November 2016. Untuk menyulitkan fail pengguna, perisian tebusan ini menggunakan penyulitan AES 256 yang digabungkan dengan pengekodan Base64.
Perubahan nama fail:
Fail yang disulitkan mempunyai sambungan ".Alcatraz".
Mesej tebusan:
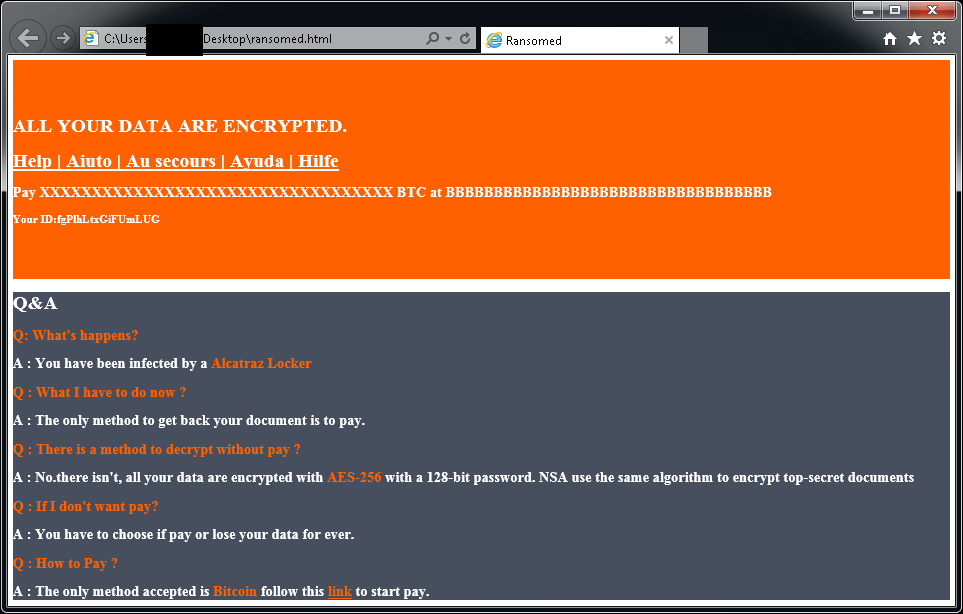
Selepas menyulitkan fail anda, mesej yang sama dipaparkan (terdapat dalam fail "ransomed.html" di desktop pengguna):
Jika Alcatraz Locker telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:
Apocalypse
Apocalypse ialah sejenis perisian tebusan yang dikesan pada kali pertama pada Jun 2016. Berikut ialah tanda-tanda jangkitan:
Perubahan nama fail:
EApocalypse menambahkan .encrypted, .FuckYourData, .locked, .Encryptedfile, atau .SecureCrypted pada hujung nama fail. (misalnya, Thesis.doc = Thesis.doc.locked)
Mesej tebusan:
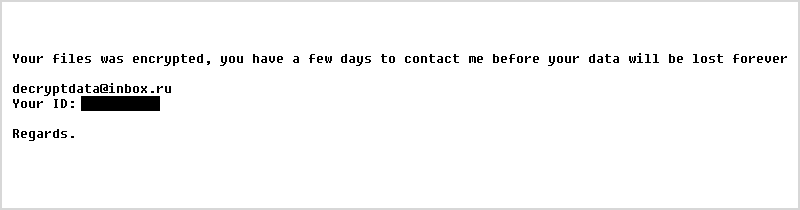
Membuka fail dengan sambungan .How_To_Decrypt.txt, .README.Txt, .Contact_Here_To_Recover_Your_Files.txt, .How_to_Recover_Data.txt, atau .Where_my_files.txt (contohnya., Thesis.doc.How_To_Decrypt.txt) akan memaparkan varian mesej ini:
AtomSilo & LockFile
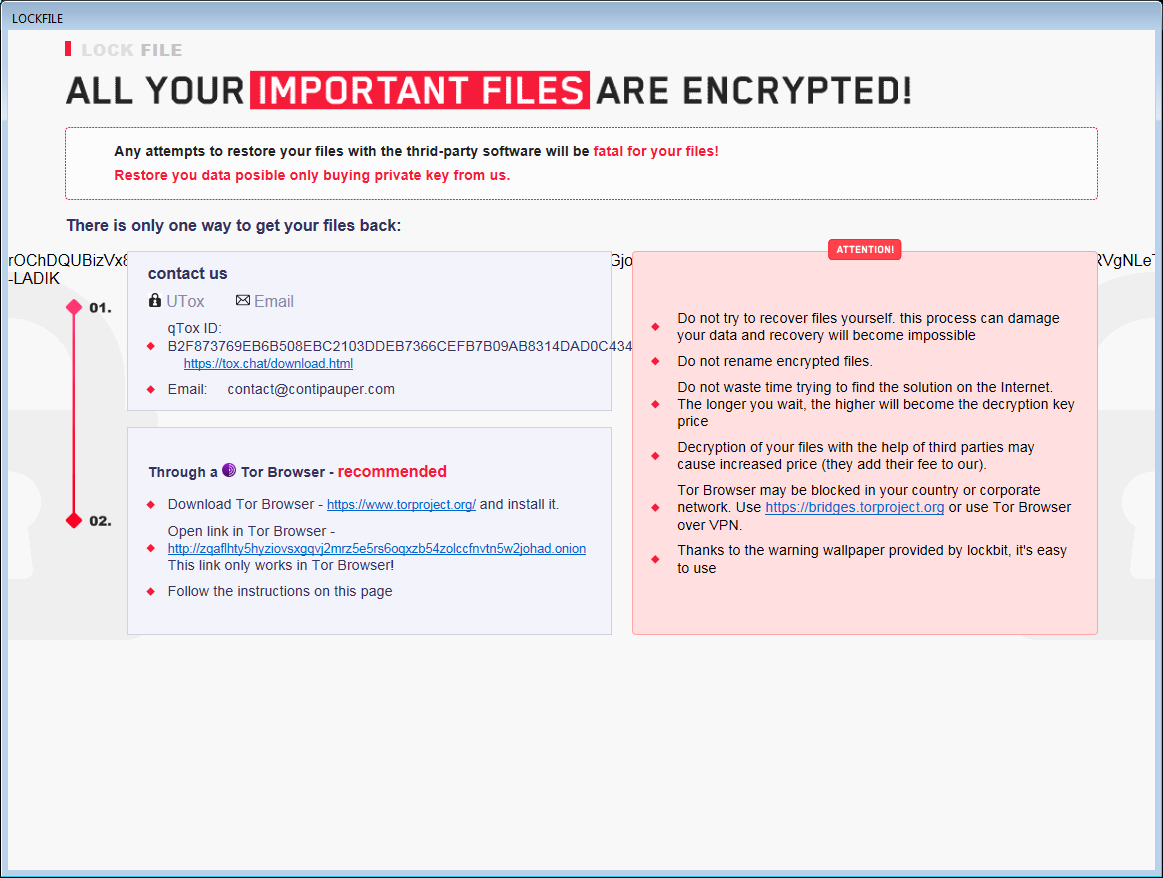
AtomSilo&LockFile ialah dua varian perisian tebusan yang dianalisis oleh Jiří Vinopal. Dua perisian tebusan ini mempunyai skema penyulitan yang sangat serupa, jadi penyahsulit ini merangkumi kedua-dua varian. Mangsa boleh menyahsulit fail mereka secara percuma.
Perubahan nama fail:
Fail yang disulitkan boleh dikenal pasti dengan salah satu sambungan berikut:
.ATOMSILO
.lockfile
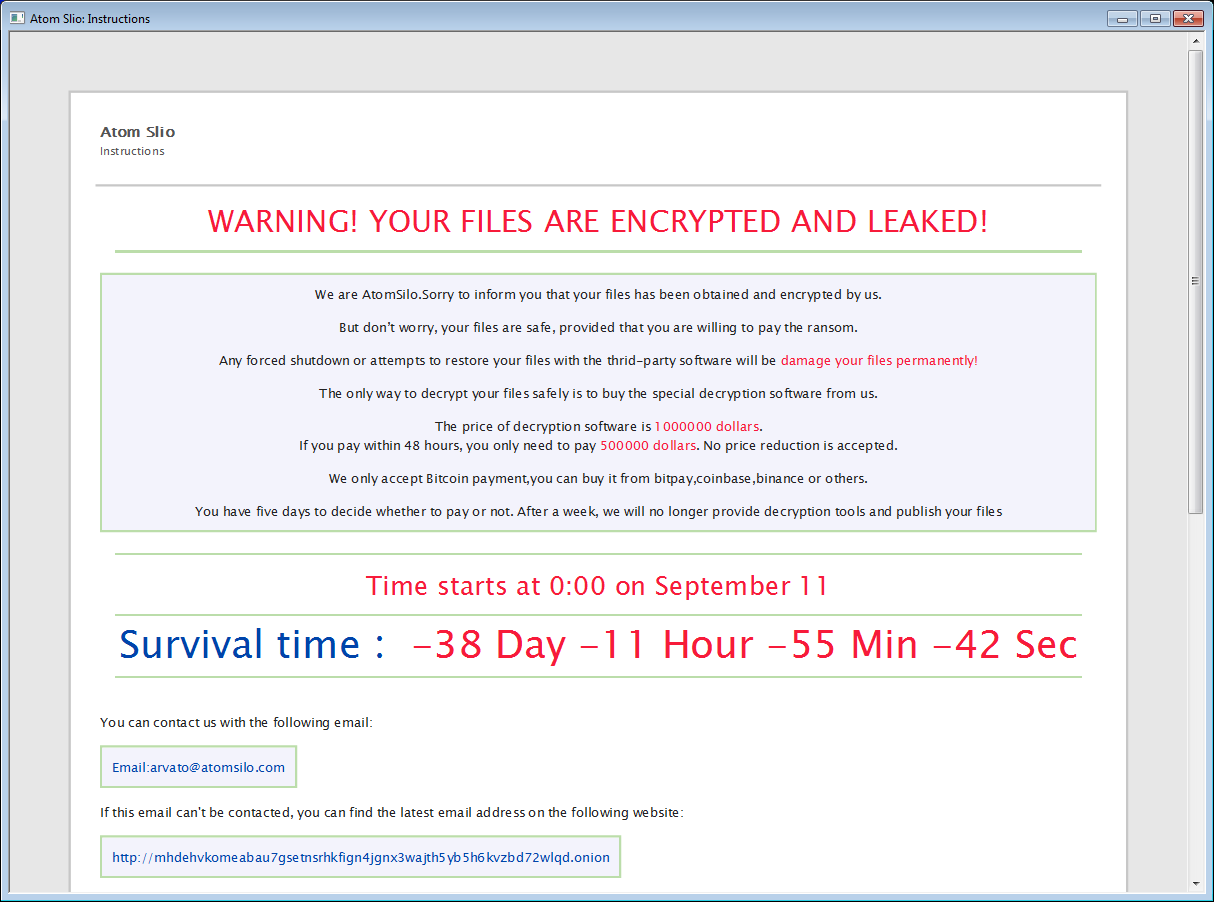
Dalam setiap folder dengan sekurang-kurangnya satu fail disulitkan, terdapat juga fail nota tebusan, yang bernama README-FILE-%ComputerName%-%Number%.hta ata LOCKFILE-README-%ComputerName%-%Number%.hta, sebagai contoh:
- README-FILE-JOHN_PC-1634717562.hta
- LOCKFILE-README-JOHN_PC-1635095048.hta
Babuk
Babuk ialah perisian tebusan Rusia. Pada September 2021, kod sumber bocor dengan beberapa kunci penyahsulitan. Mangsa boleh menyahsulit fail mereka secara percuma.
Perubahan nama fail:
Apabila menyulitkan fail, Babuk menambahkan salah satu sambungan berikut pada nama fail:
.babuk
.babyk
.doydo
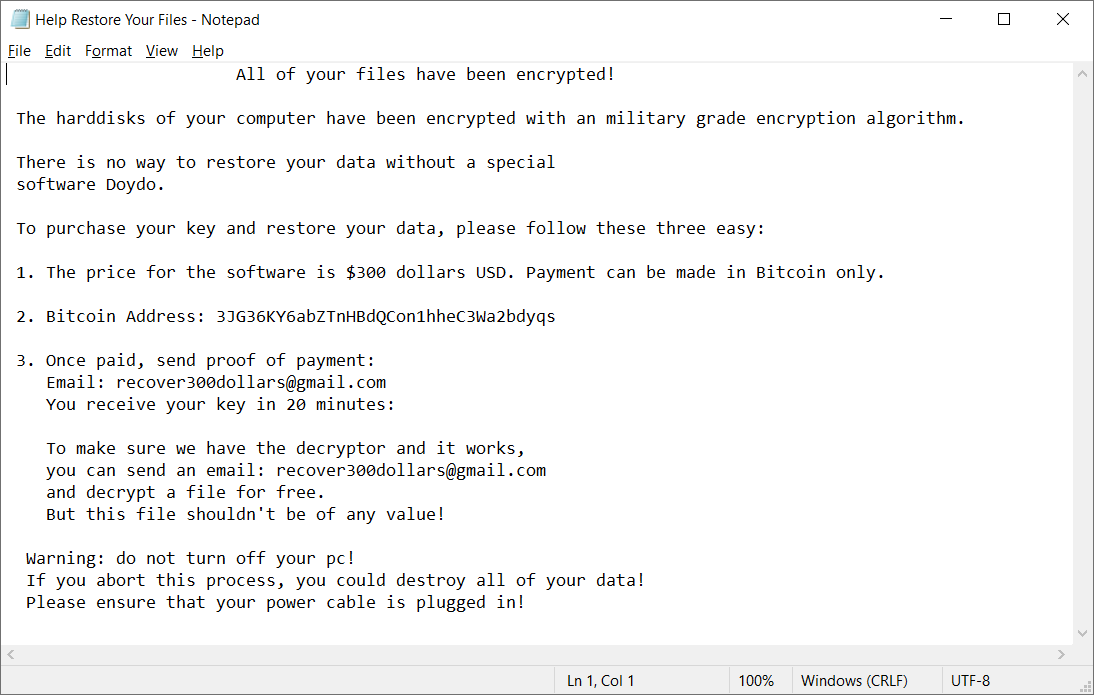
Dalam setiap folder dengan sekurang-kurangnya satu fail disulitkan, fail Help Restore Your Files.txt boleh ditemukan dengan kandungan berikut:
BadBlock
BadBlock ialah sejenis perisian tebusan yang dikesan pada kali pertama pada Mei 2016. Berikut ialah tanda-tanda jangkitan:
Perubahan nama fail:
BadBlock tidak menukar nama fail anda.
Mesej tebusan:
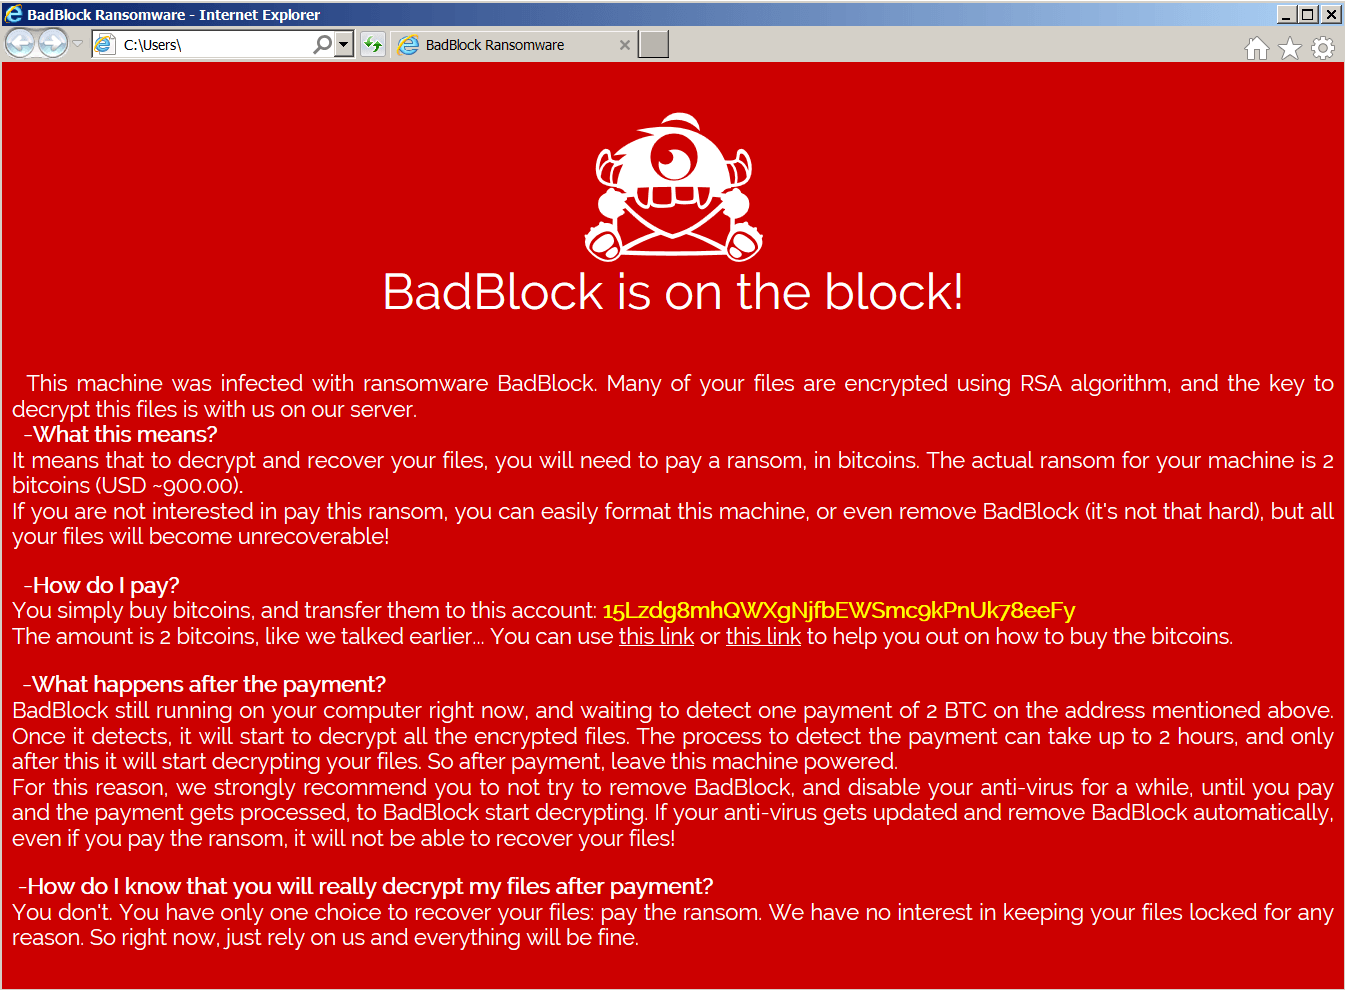
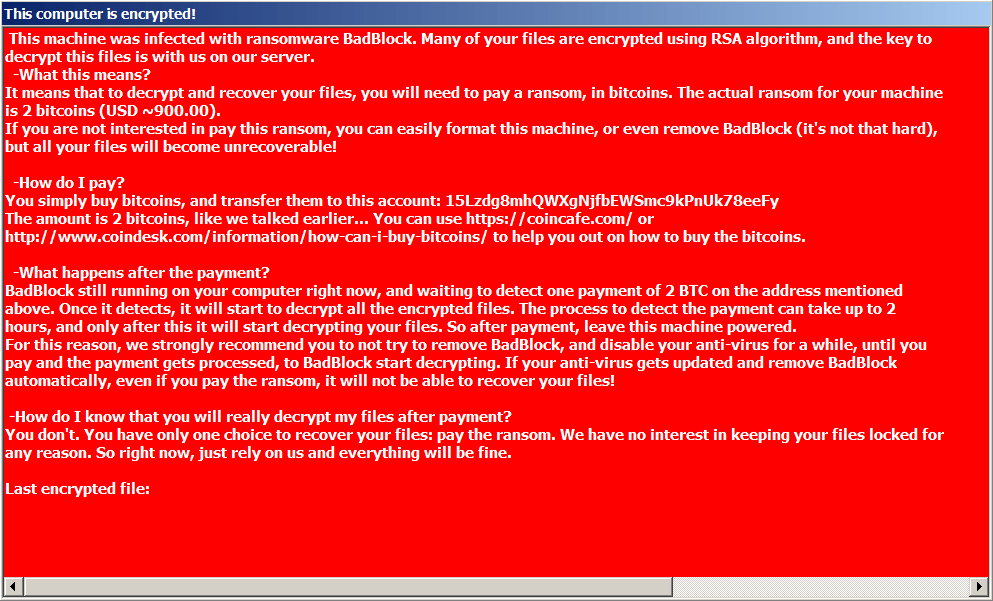
Selepas menyulitkan fail anda, BadBlock memaparkan satu daripada mesej ini (daripada fail bernama Help Decrypt.html):
Jika BadBlock telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:
Bart
Bart ialah sejenis perisian tebusan yang dikesan pada kali pertama pada penghujung Jun 2016. Berikut ialah tanda-tanda jangkitan:
Perubahan nama fail:
Bart menambahkan .bart.zip di hujung nama fail. (misalnya, Thesis.doc = Thesis.docx.bart.zip) Ini ialah arkib ZIP disulitkan yang mengandungi fail asal.
Mesej tebusan:
Selepas menyulitkan fail anda, Bart menukar hias latar desktop anda kepada imej seperti di bawah ini. Teks pada imej ini juga boleh digunakan untuk membantu mengenal pasti Bart dan disimpan pada desktop dalam fail yang bernama recover.bmp dan recover.txt.
Jika Bart telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:
Penghargaan: Kami ingin mengucapkan terima kasih kepada Peter Conrad, pengarang PkCrack, yang memberikan kebenaran kepada kami untuk menggunakan pustakanya dalam alat penyahsulitan Bart kami.
BigBobRoss
BigBobRoss menyulitkan fail pengguna menggunakan penyulitan AES128. Fail yang disulitkan mempunyai sambungan ".obfuscated" baharu yang dilampirkan di hujung nama fail.
Perubahan nama fail:
Perisian tebusan ini menambahkan sambungan berikut: .obfuscated
foobar.doc -> foobar.doc.obfuscated
document.dat -> document.dat.obfuscated
document.xls -> document.xls.obfuscated
foobar.bmp -> foobar.bmp.obfuscated
Mesej tebusan:
Perisian tebusan ini juga membuat fail teks bernama "Read Me.txt" dalam setiap folder. Kandungan fail tersebut seperti di bawah.
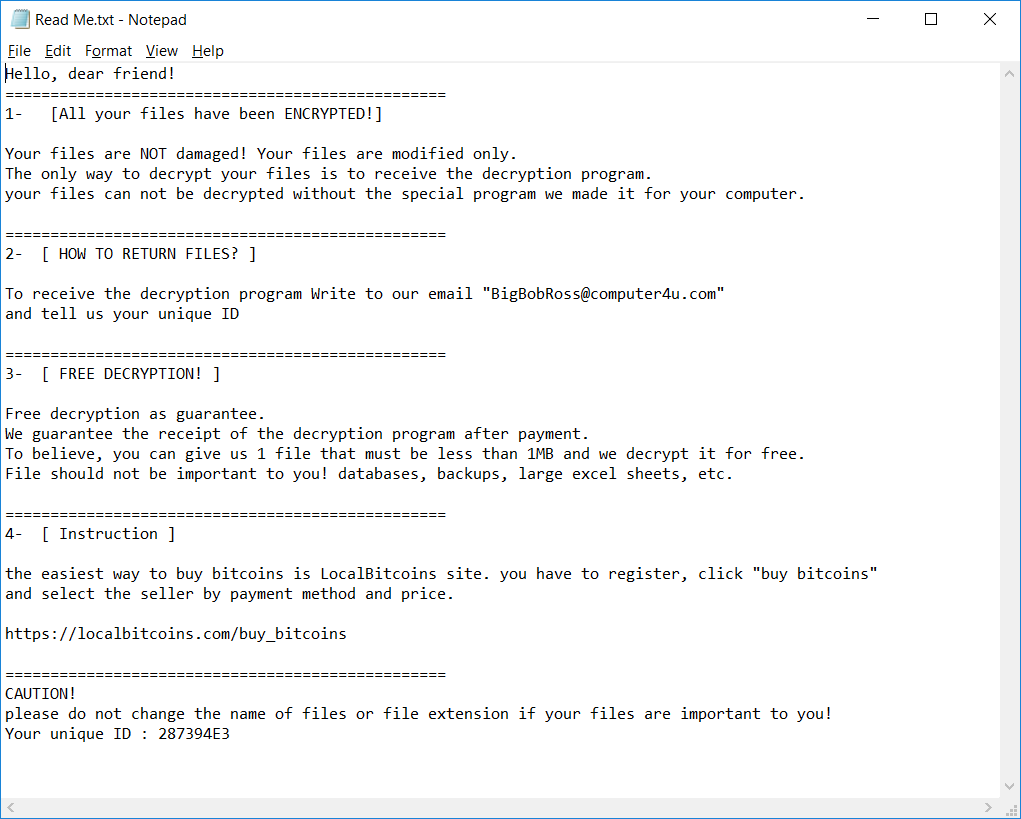
BTCWare
BTCWare ialah jenis perisian tebusan yang muncul kali pertama pada Mac 2017. Sejak dari itu, kami memerhatikan lima varian yang boleh dibezakan melalui sambungan fail yang disulitkan. Perisian tebusan ini menggunakan dua kaedah penyulitan yang berbeza – RC4 dan AES 192.
Perubahan nama fail:
Nama fail yang disulitkan akan mempunyai format berikut:
foobar.docx.[sql772@aol.com].theva
foobar.docx.[no.xop@protonmail.ch].cryptobyte
foobar.bmp.[no.btc@protonmail.ch].cryptowin
foobar.bmp.[no.btcw@protonmail.ch].btcware
foobar.docx.onyon
Selain itu, salah satu daripada fail berikut boleh ditemukan pada PC
Key.dat on %USERPROFILE%\Desktop
1.bmp in %USERPROFILE%\AppData\Roaming
#_README_#.inf or !#_DECRYPT_#!.inf dalam setiap folder dengan sekurang-kurangnya satu fail disulitkan.
Mesej tebusan:
Selepas menyulitkan fail anda, hias latar desktop ditukar kepada yang berikut:
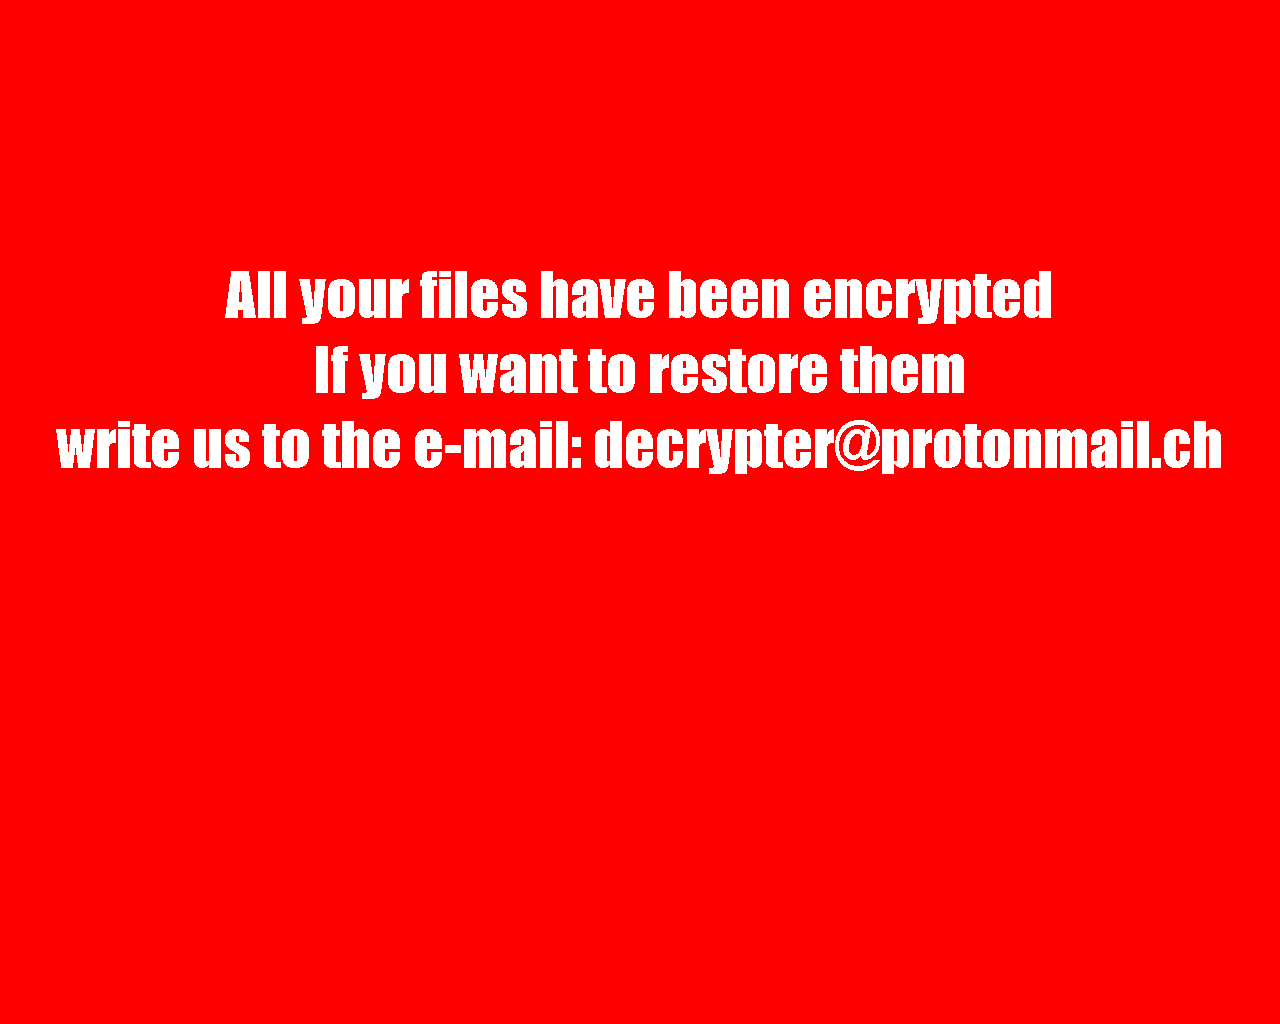
Anda juga boleh melihat salah satu nota tebusan berikut:
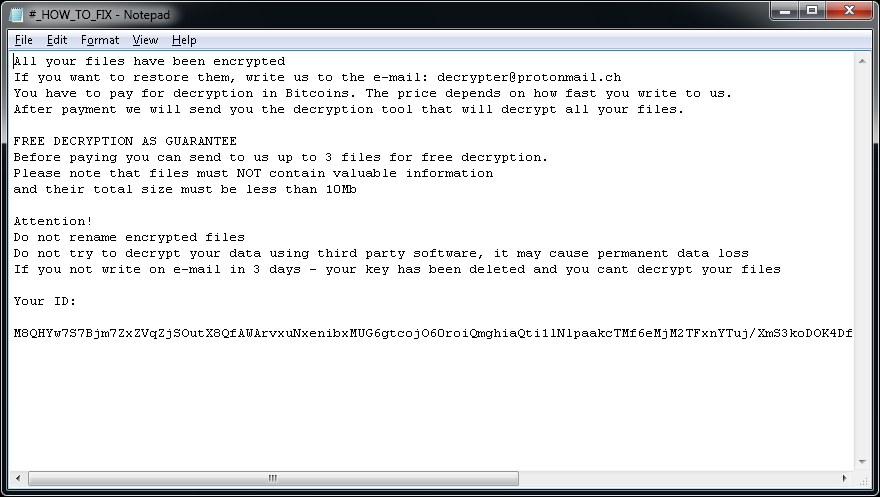
Crypt888
Crypt888 (juga dikenali sebagai Mircop) ialah sejenis perisian tebusan yang dikesan pada kali pertama pada Jun 2016. Berikut ialah tanda-tanda jangkitan:
Perubahan nama fail:
Crypt888 menambahkan Lock. Tpada permulaan nama fail. (misalnya, Thesis.doc = Lock.Thesis.doc)
Mesej tebusan:
Selepas menyulitkan fail anda, Crypt888 menukar hias latar desktop anda kepada salah satu daripada berikut:
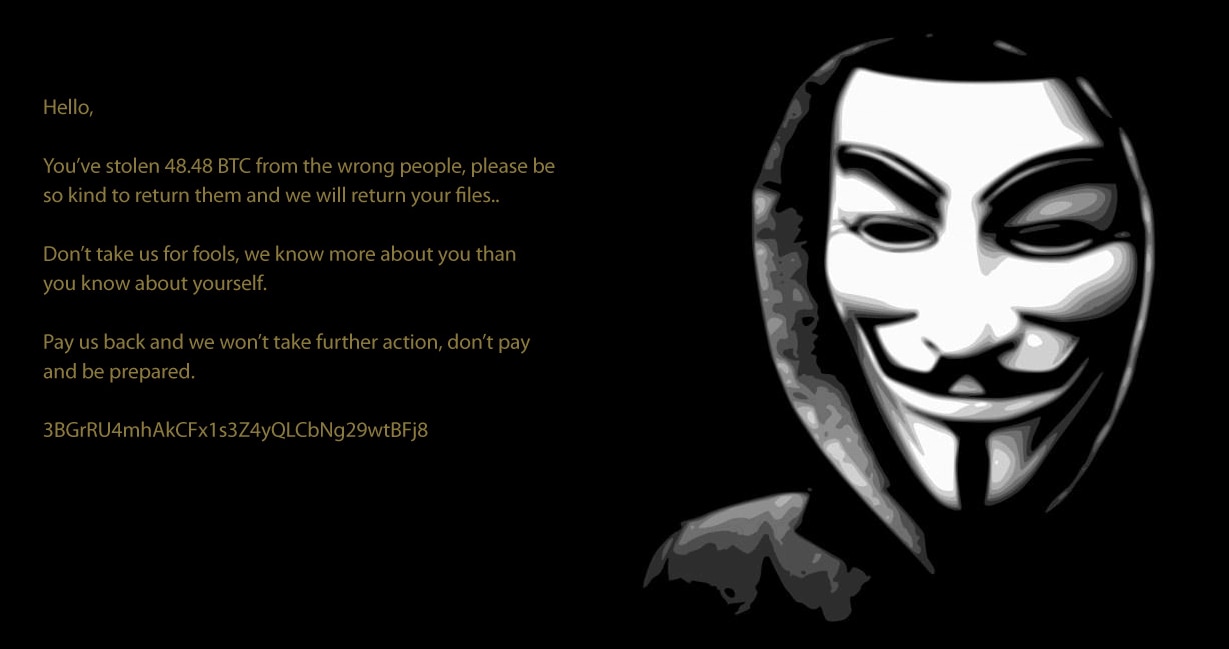
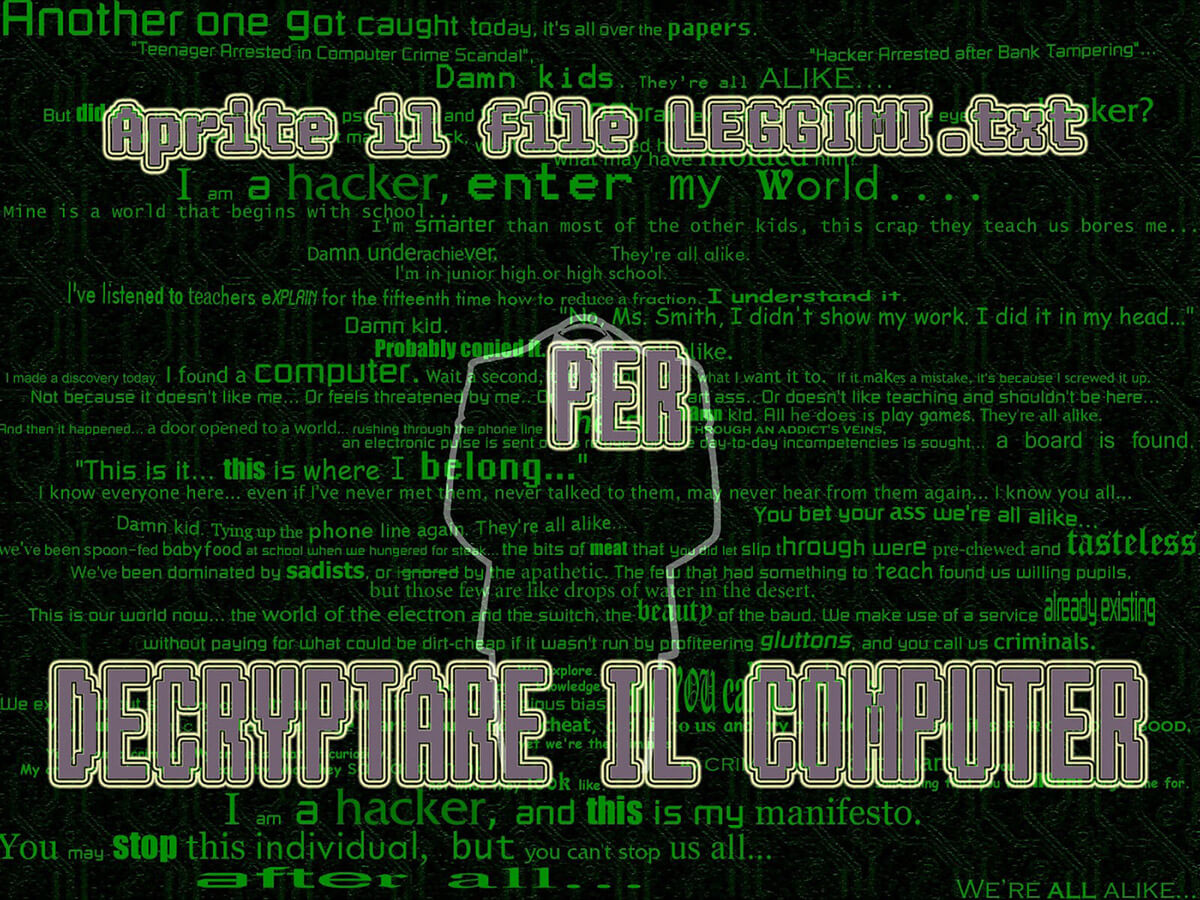
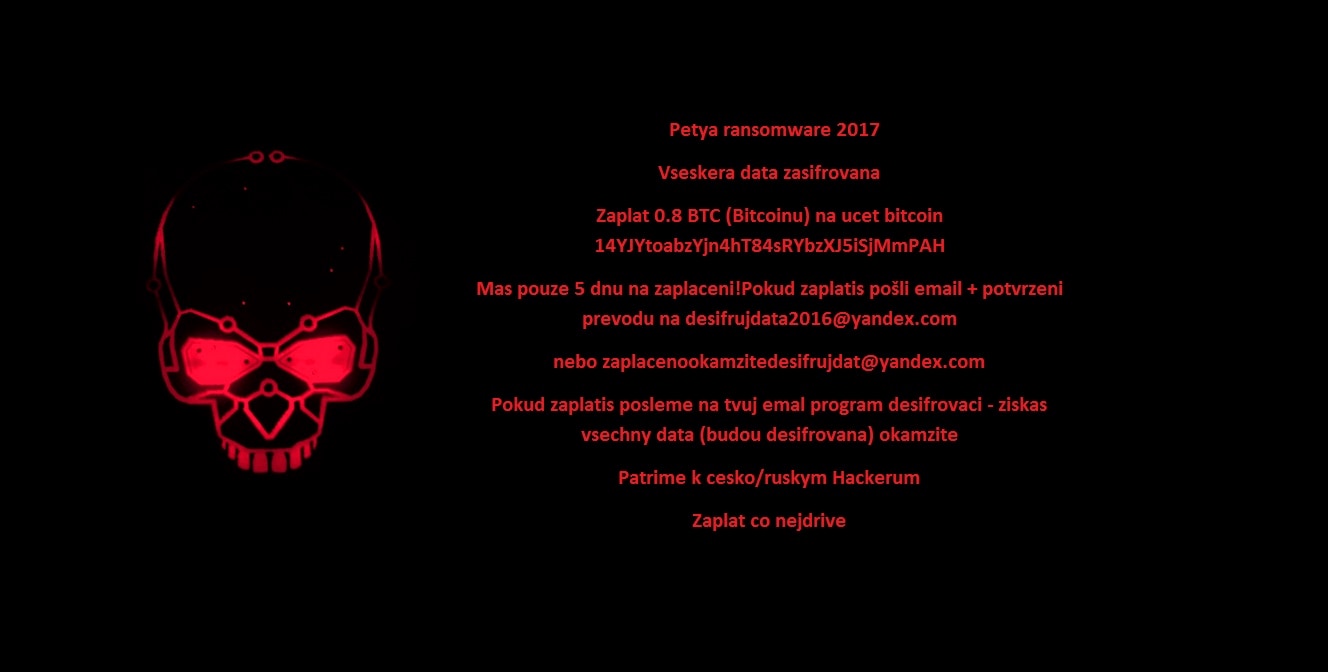
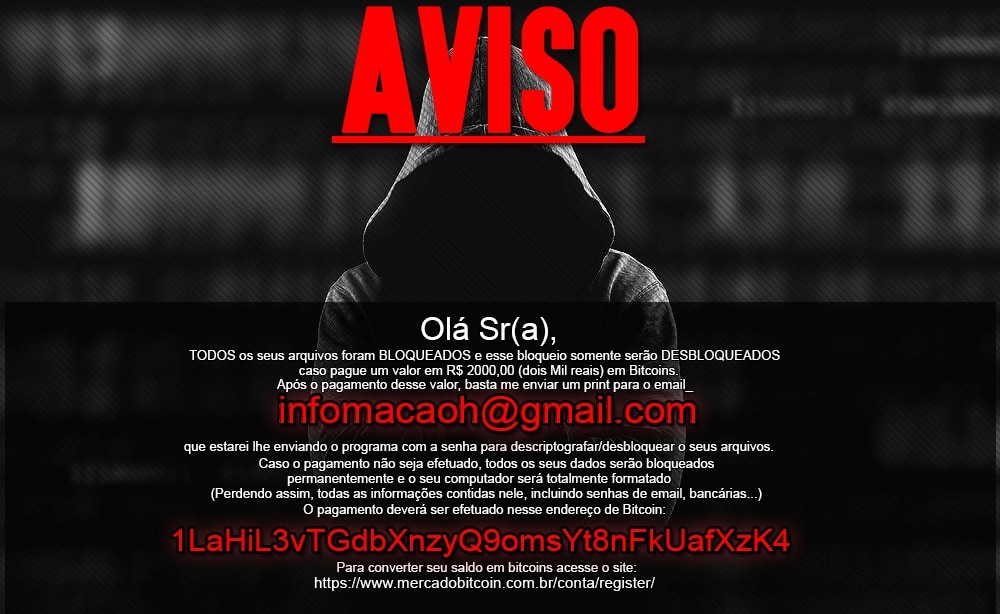
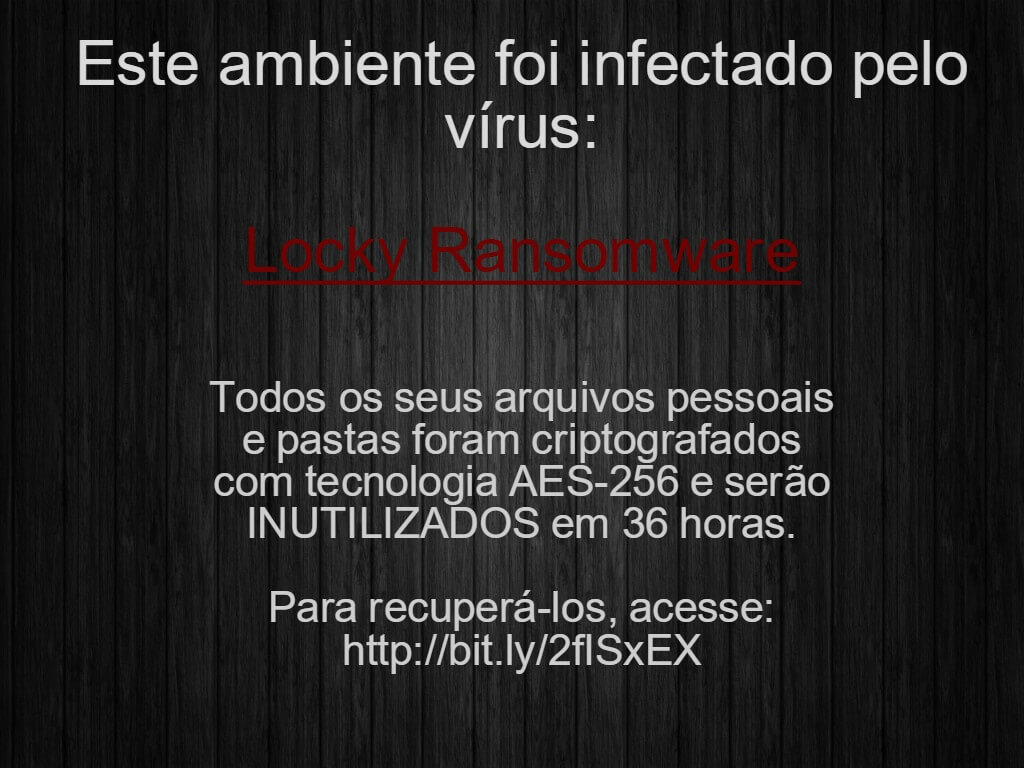
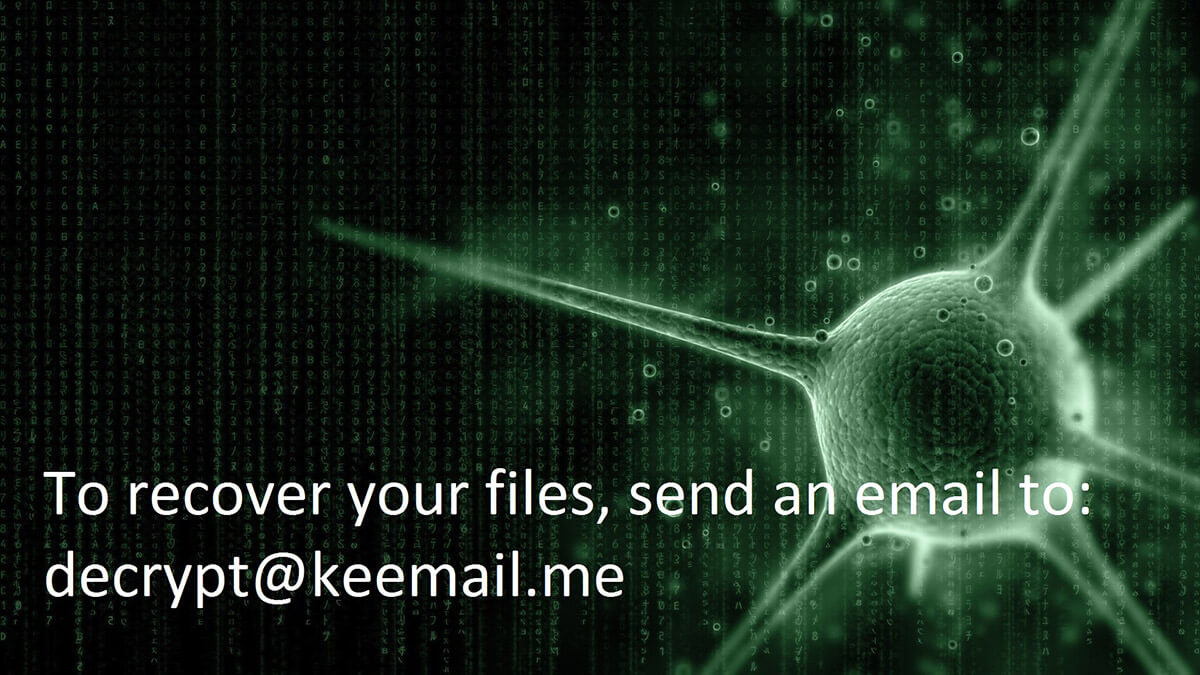
Jika Crypt888 telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:
CryptoMix (Luar talian)
CryptoMix (turut dikenali sebagai CryptFile2 atau Zeta) ialah jenis perisian tebusan yang pertama kali ditemukan pada bulan Mac 2016. Pada awal 2017, jenis CryptoMix yang baharu, dipanggil CryptoShield mula muncul. Kedua-dua jenis ini menyulitkan fail dengan menggunakan penyulitan AES256 dengan kunci penyulitan unik yang dimuat turun daripada pelayan jauh. Namun begitu, jika pelayan tidak tersedia atau jika pengguna tidak disambungkan ke Internet, perisian tebusan ini akan menyulitkan fail dengan kunci tetap ("kunci luar talian").
Penting: Alat penyahsulitan yang disediakan hanya menyokong fail yang disulitkan menggunakan "kunci luar talian". Sekiranya kunci luar talian tidak digunakan untuk menyulitkan fail, alat kami tidak dapat memulihkan fail dan tiada pengubahsuaian fail akan dilakukan.
Kemas Kini 21-07-2017: Penyahsulit juga telah dikemas kini untuk berfungsi dengan varian Mole.
Perubahan nama fail:
Fail yang disulitkan akan mempunyai satu daripada sambungan berikut: .CRYPTOSHIELD, .rdmk, .lesli, .scl, .code, .rmd, .rscl or .MOLE.
Mesej tebusan:
Fail berikut mungkin ditemukan pada PC selepas menyulitkan fail:
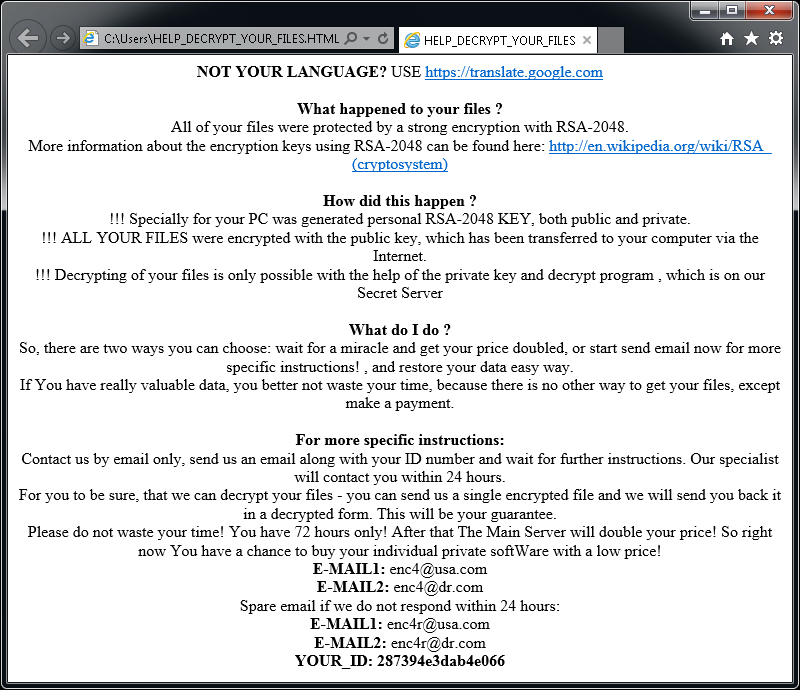
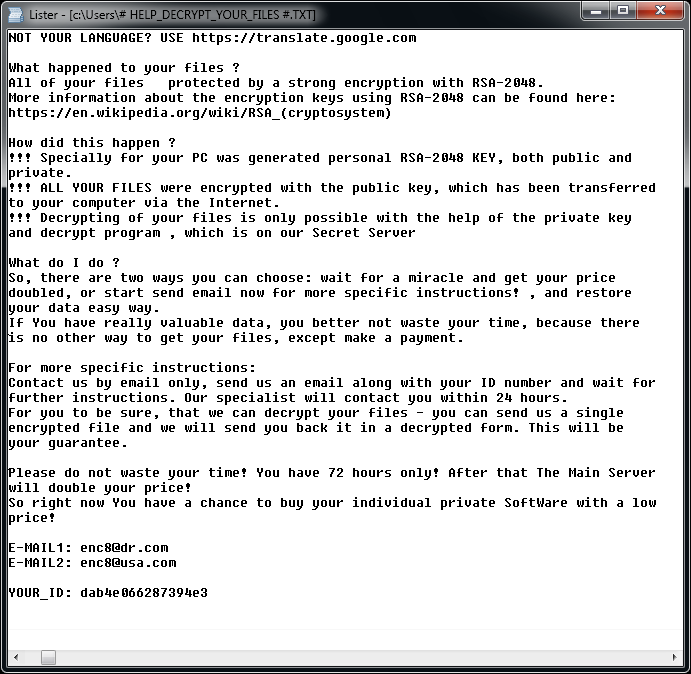
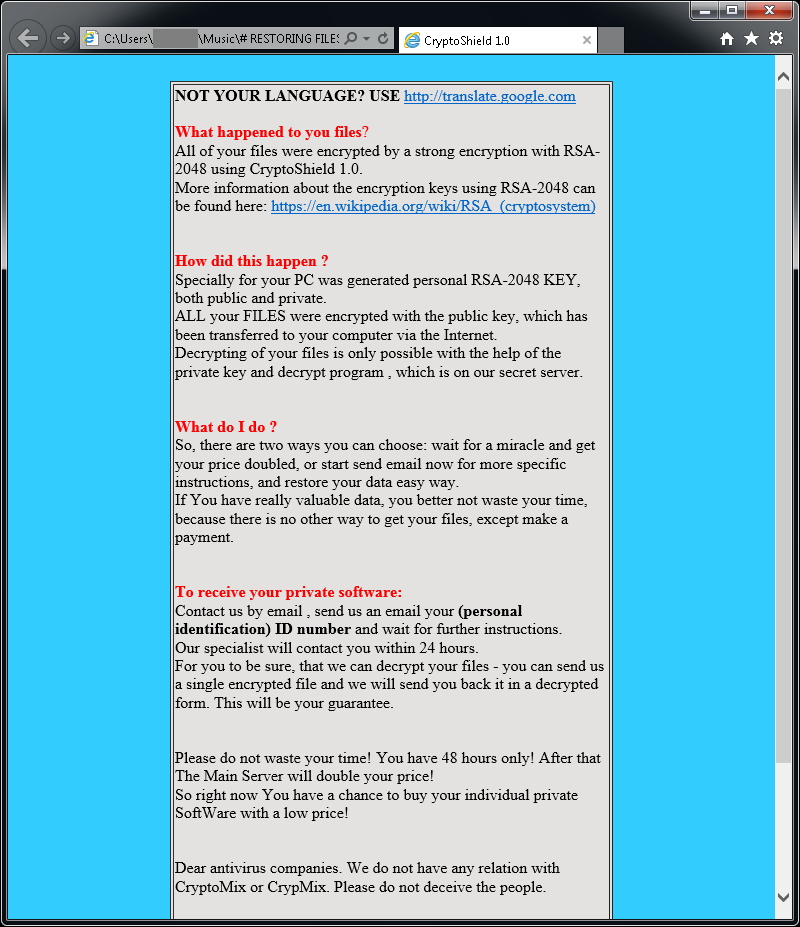
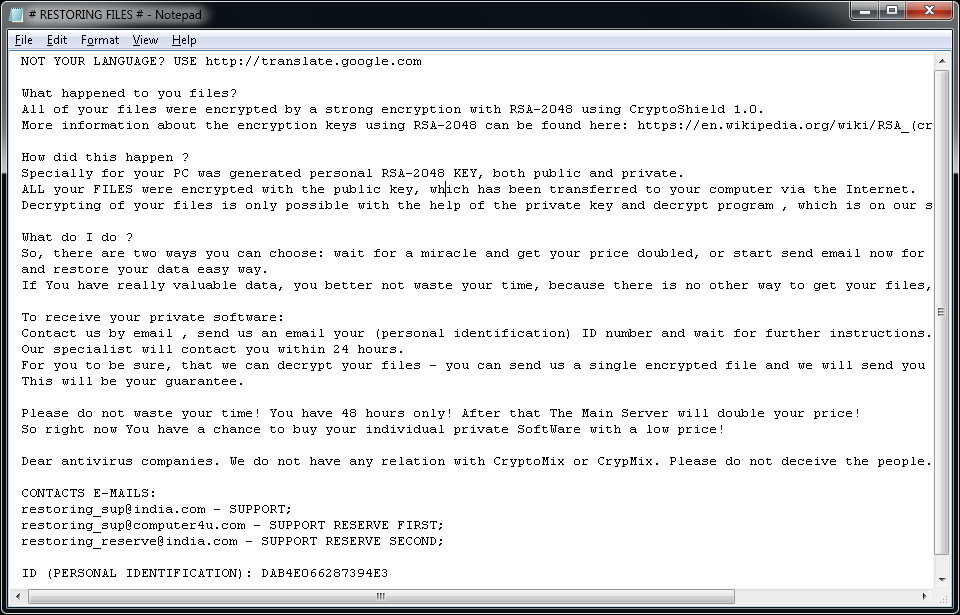
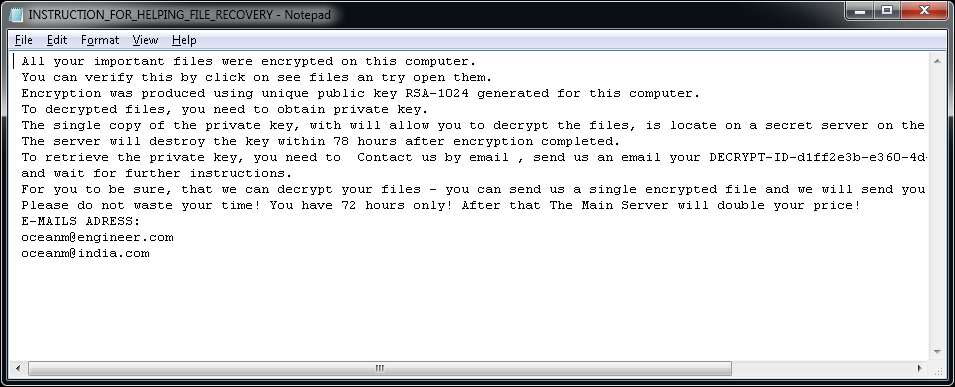
Jika CryptoMix telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:
CrySiS
CrySiS (JohnyCryptor, Virus-Encode, Aura, Dharma) ialah jenis perisian tebusan yang telah diperhatikan sejak bulan September 2015. Perisian tebusan ini menggunakan AES-256 yang digabungkan dengan penyulitan simetri RSA-1024.
Perubahan nama fail:
Fail yang disulitkan mempunyai pelbagai sambungan, termasuk:
.johnycryptor@hackermail.com.xtbl,
.ecovector2@aol.com.xtbl,
.systemdown@india.com.xtbl,
.Vegclass@aol.com.xtbl,
.{milarepa.lotos@aol.com}.CrySiS,
.{Greg_blood@india.com}.xtbl,
.{savepanda@india.com}.xtbl,
.{arzamass7@163.com}.xtbl,
.{3angle@india.com}.dharma,
.{tombit@india.com}.dharma,
.wallet
Mesej tebusan:
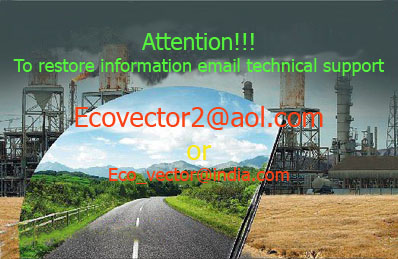
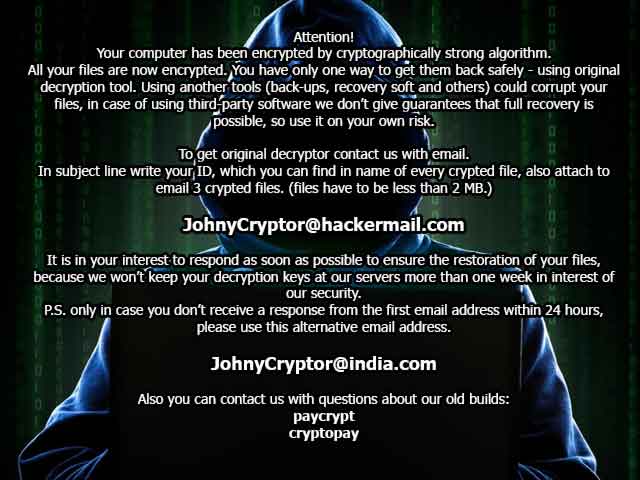
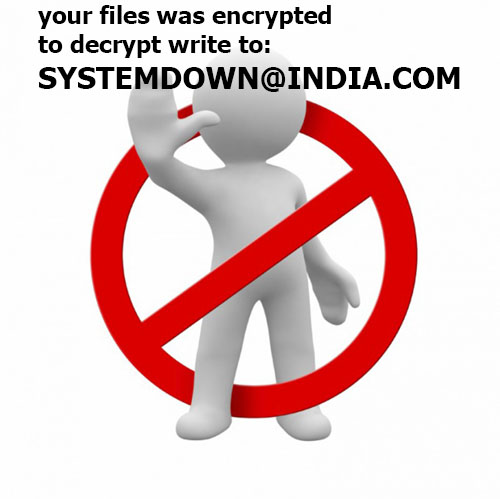
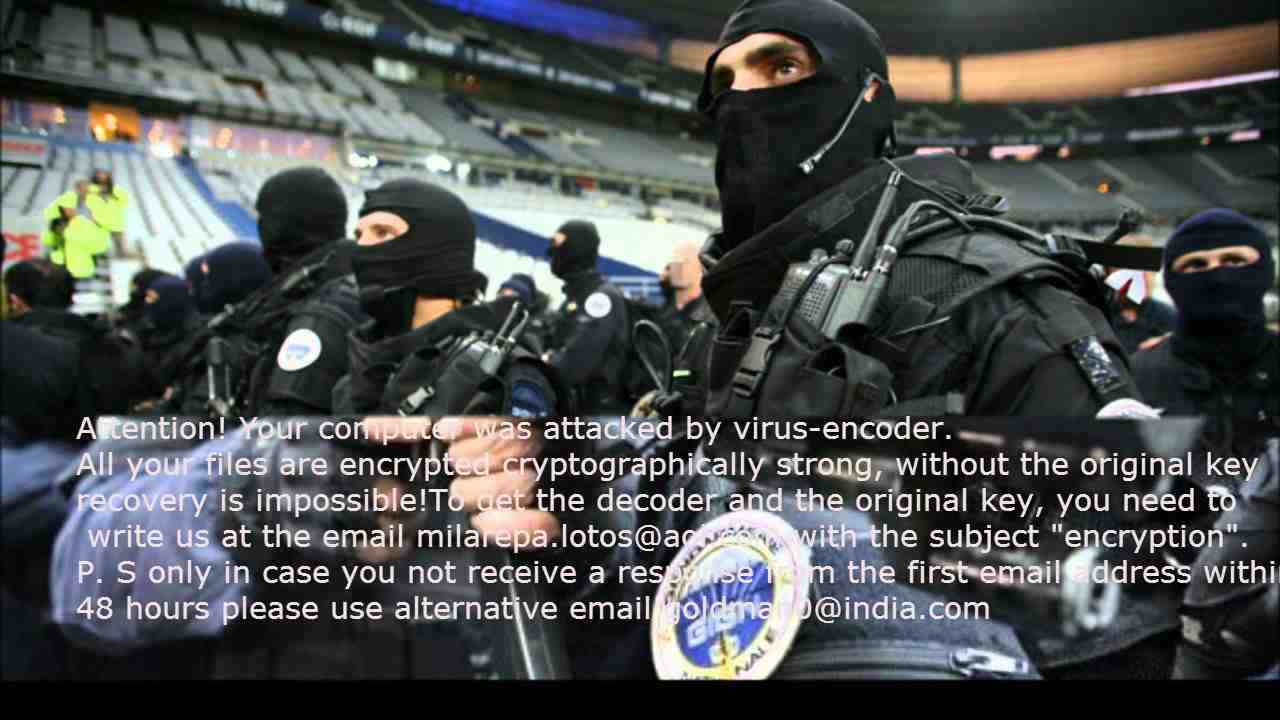
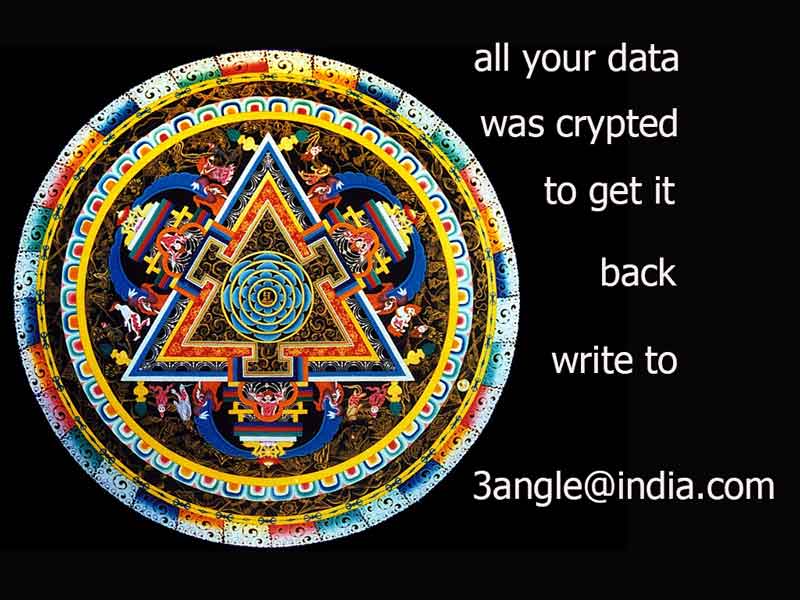
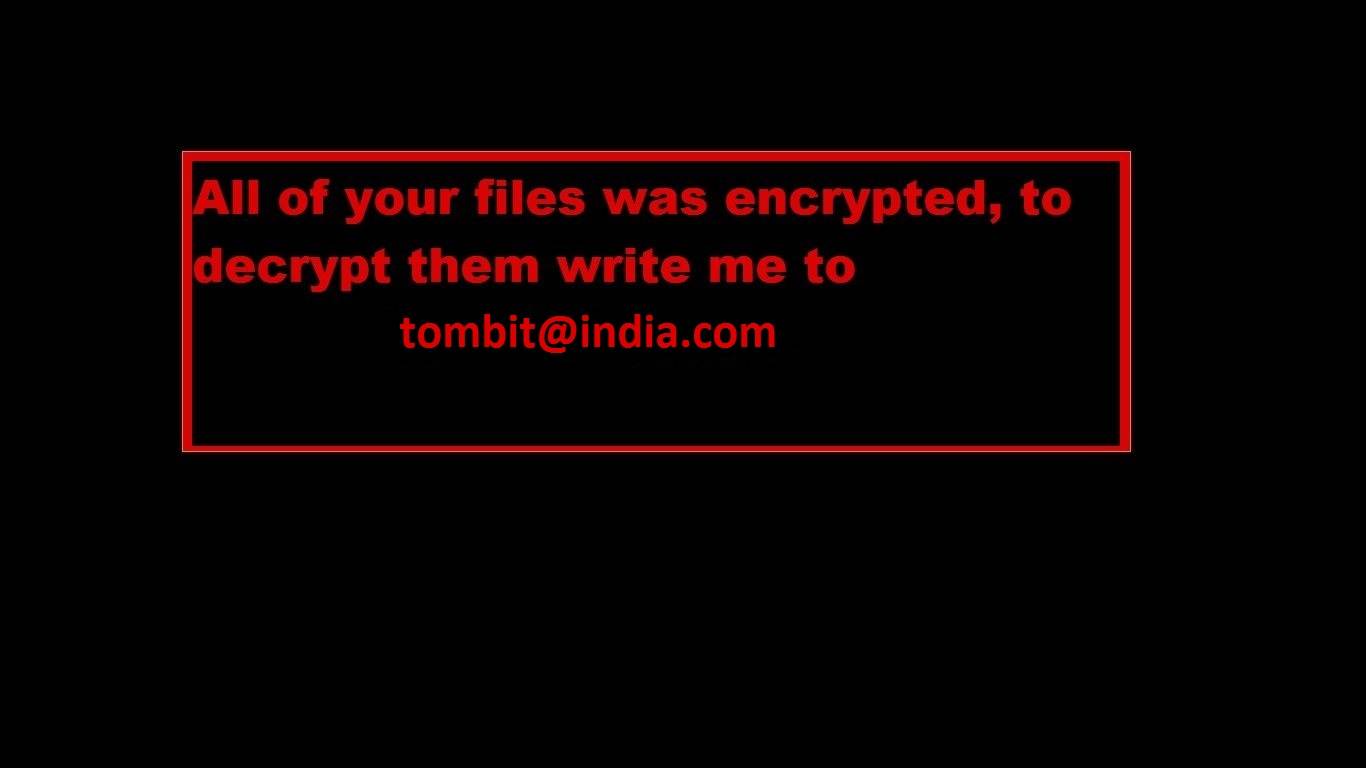
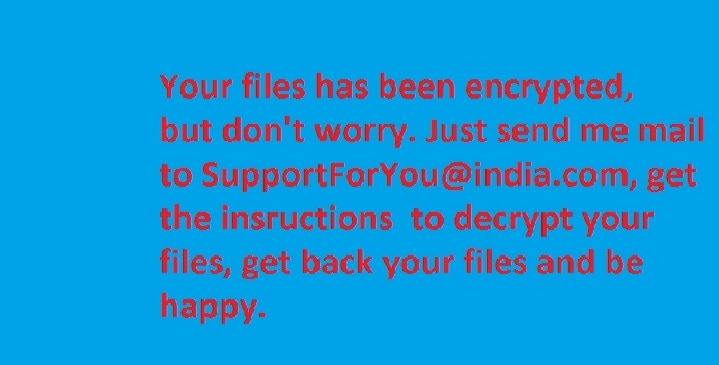
Selepas menyulitkan fail anda, satu daripada mesej berikut dipaparkan (lihat di bawah). Mesej terletak dalam "Decryption instructions.txt", "Decryptions instructions.txt", "README.txt", "Readme to restore your files.txt" or "HOW TO DECRYPT YOUR DATA.txt" pada desktop pengguna. Selain itu, hias latar desktop ditukar kepada salah satu gambar di bawah.
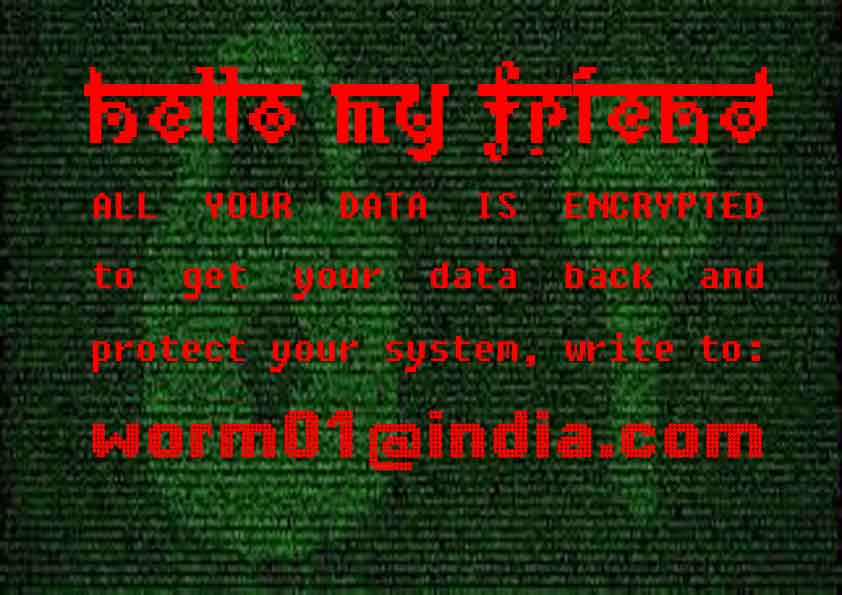
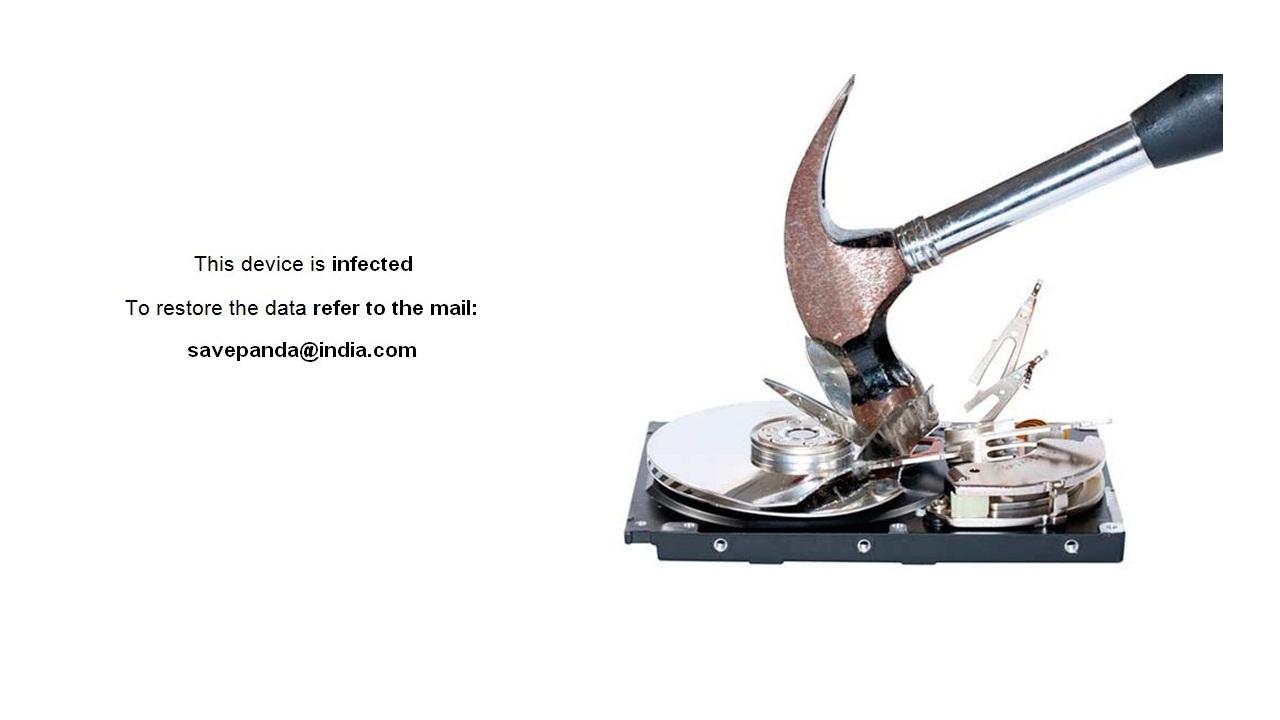
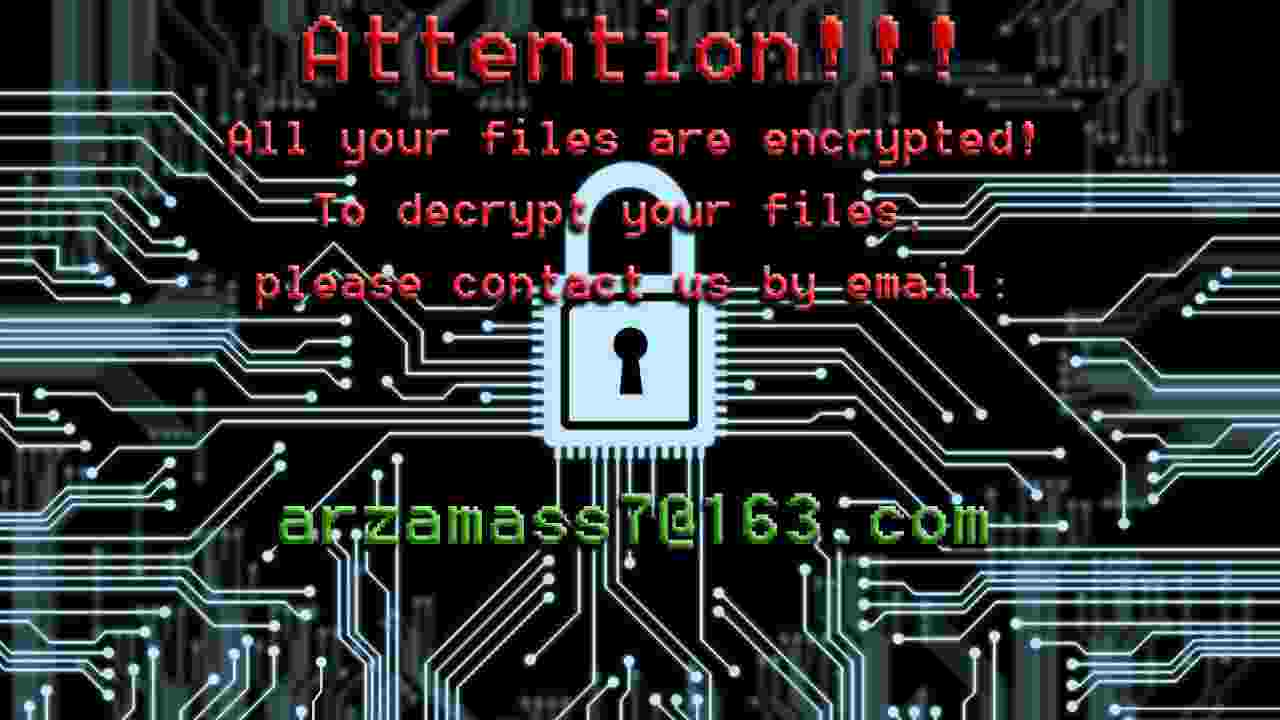
Jika CrySiS telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:
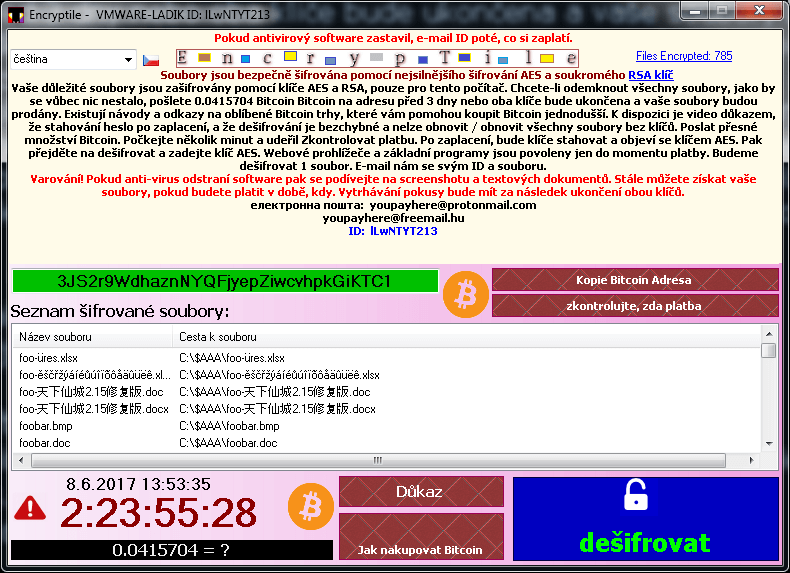
EncrypTile
EncrypTile ialah perisian tebusan yang pertama kali kami perhatikan pada bulan November 2016. Selepas pembangunan selama setengah tahun, kami menangkap versi akhir perisian tebusan ini yang baharu. Versi ini menggunakan penyulitan AES-128, menggunakan kunci yang berterusan untuk PC dan pengguna tertentu.
Perubahan nama fail:
Perisian tebusan ini menambahkan perkataan “encrypTile” ke dalam nama fail:
foobar.doc -> foobar.docEncrypTile.doc
foobar3 -> foobar3EncrypTile
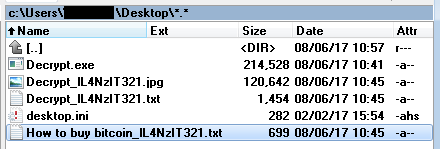
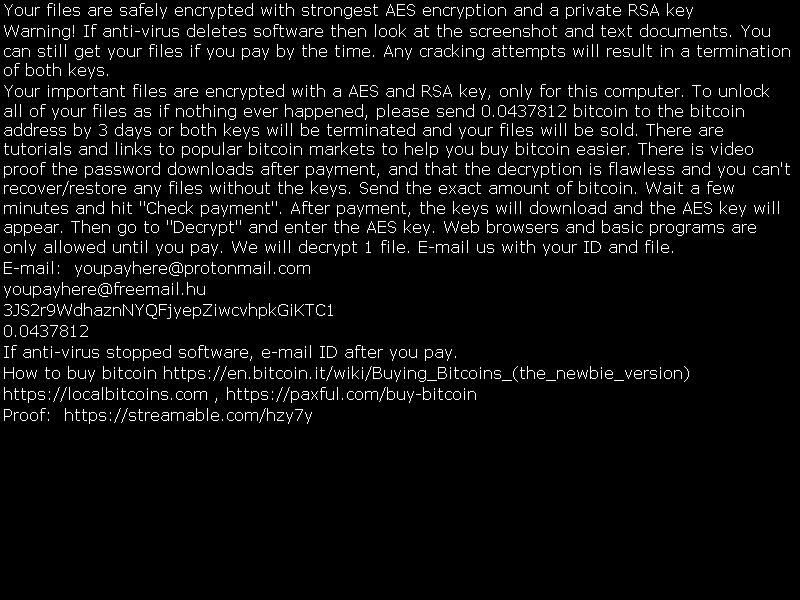
Perisian tebusan ini juga membuat empat fail baharu pada desktop pengguna. Nama fail ini diterjemahkan, berikut ialah versi bahasa Inggeris:
Mesej tebusan:
Cara menjalankan penyahsulit
Semasa sedang berjalan, perisian tebusan akan menghalang pengguna secara aktif daripada menggunakan sebarang alat yang berkemungkinan akan mengeluarkannya. Rujuk pada catatan blog untuk mendapatkan arahan yang lebih terperinci berkenaan cara untuk menjalankan penyahsulit sekiranya perisian tebusan sedang berjalan pada PC anda.
FindZip
FindZip ialah jenis perisian tebusan yang pertama kali dilihat pada penghujung bulan Februari 2017. Perisian tebusan ini tersebar pada Mac OS X (versi 10.11 atau lebih baharu). Penyulitannya adalah berdasarkan pewujudan fail ZIP - setiap fail yang disulitkan ialah arkib ZIP, mengandungi dokumen asal.
Perubahan nama fail:
Fail yang disulitkan mempunyai sambungan .crypt.
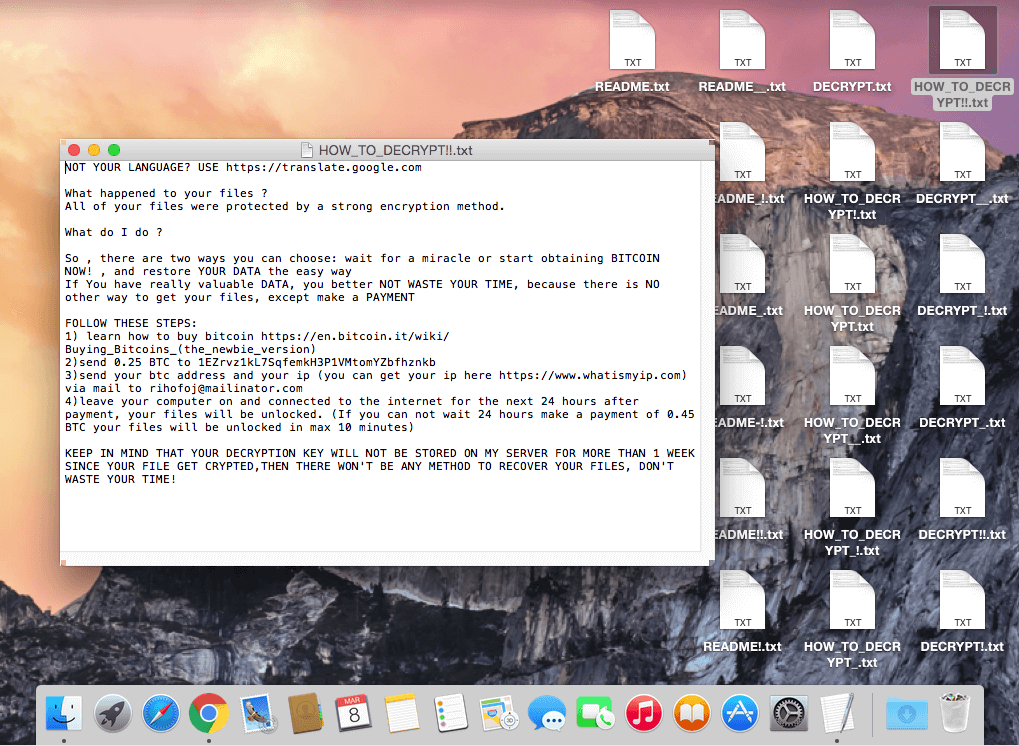
Mesej tebusan:
Selepas menyulitkan fail anda, beberapa fail akan dibuat pada desktop pengguna dengan pelbagai nama: DECRYPT.txt, HOW_TO_DECRYPT.txt, README.txt. Fail ini semuanya sama, mengandungi mesej teks berikut:
Khas: Memandangkan penyahsulit AVAST ialah aplikasi Windows, anda perlu memasang lapisan emulasi pada Mac (WINE, CrossOver). Untuk mendapatkan maklumat lanjut, sila baca catatan blog kami.
Jika Globe telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:
Fonix
Perisian tebusan Fonix telah aktif sejak Jun 2020. Ditulis dalam bahasa C++, perisian tebusan ini menggunakan tiga skema penyulitan utama (kunci utama RSA-4096, kunci sesi RSA-2048, kunci fail 256-bit untuk penyulitan SALSA/ChaCha). Pada Februari 2021, penulis perisian tebusan menutup perniagaan mereka dan menerbitkan kunci utama RSA yang boleh digunakan untuk menyahsulit fail secara percuma.
Perubahan nama fail:
Fail yang disulitkan akan mempunyai satu daripada sambungan ini:
.FONIX,
.XINOF
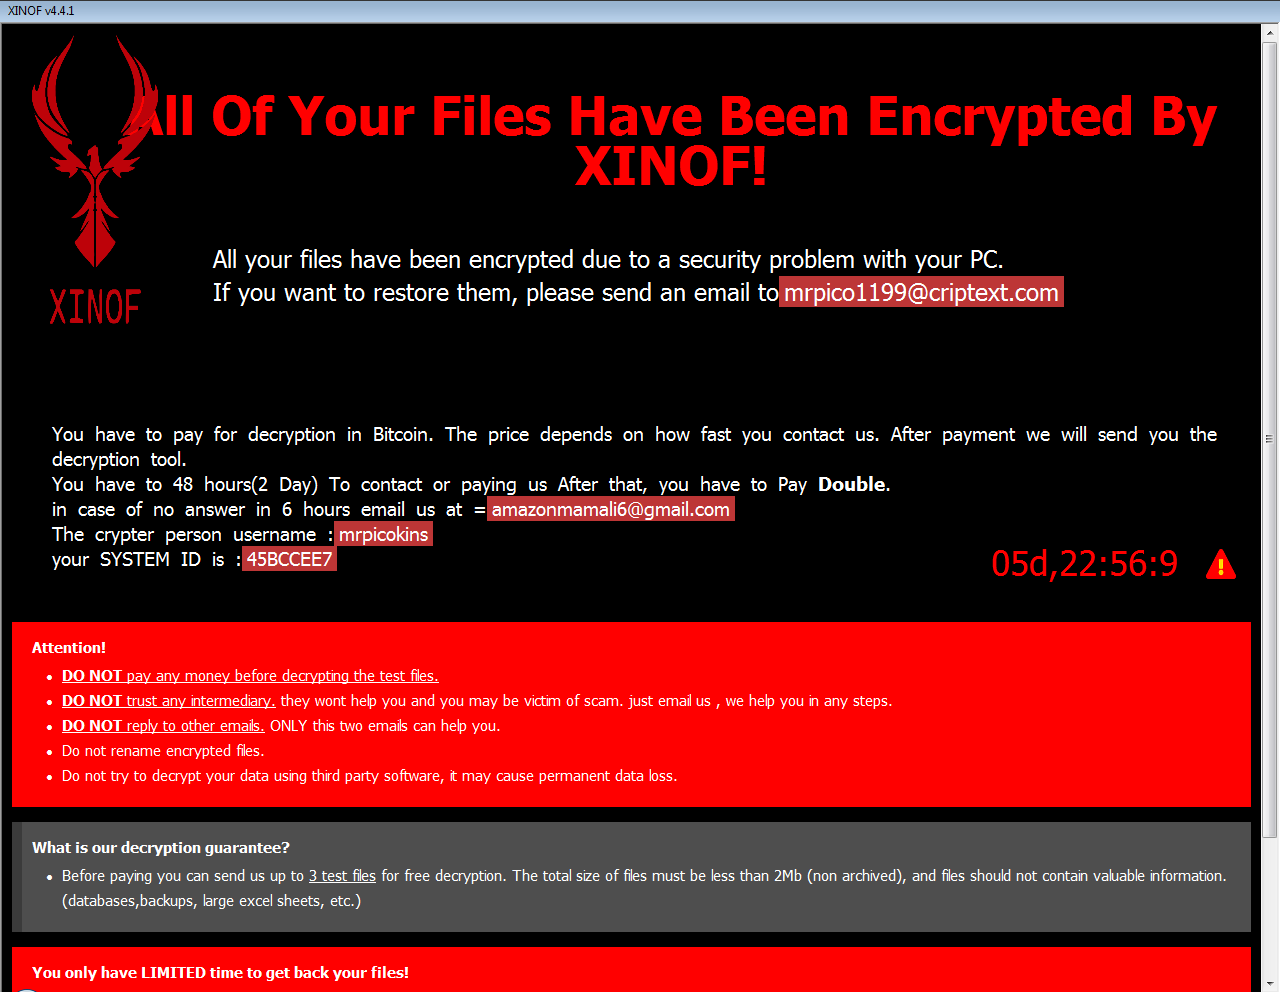
Mesej tebusan:
Setelah menyulitkan fail pada mesin mangsa, perisian tebusan akan menunjukkan skrin berikut:
Jika Fonix telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:
GandCrab
Gandcrab ialah salah satu perisian tebusan yang paling banyak pada tahun 2018. Pada 17. Oktober 2018, pembangun Gandcrab kunci keluaran 997 untuk mangsa yang berada di Syria. Serta, pada Julai 2018, FBI mengeluarkan kunci penyahsulitan utama untuk versi 4-5.2. Versi penyahsulit ini menggunakan semua kunci ini dan boleh menyahsulitkan fail secara percuma.
Perubahan nama fail:
Perisian tebusan ini menambahkan beberapa kemungkinan sambungan:
.GDCB,
.CRAB,
.KRAB,
.%RandomLetters%
foobar.doc -> foobar.doc.GDCB
document.dat -> document.dat.CRAB
document.xls -> document.xls.KRAB
foobar.bmp -> foobar.bmp.gcnbo (huruf rawak)
Mesej tebusan:
Perisian tebusan ini juga mencipta fail teks bernama "GDCB-DECRYPT.txt", "CRAB-DECRYPT.txt", "KRAB_DECRYPT.txt", "%RandomLetters%-DECRYPT.txt" atau "%RandomLetters%-MANUAL.txt" dalam setiap folder. Kandungan fail tersebut seperti di bawah.
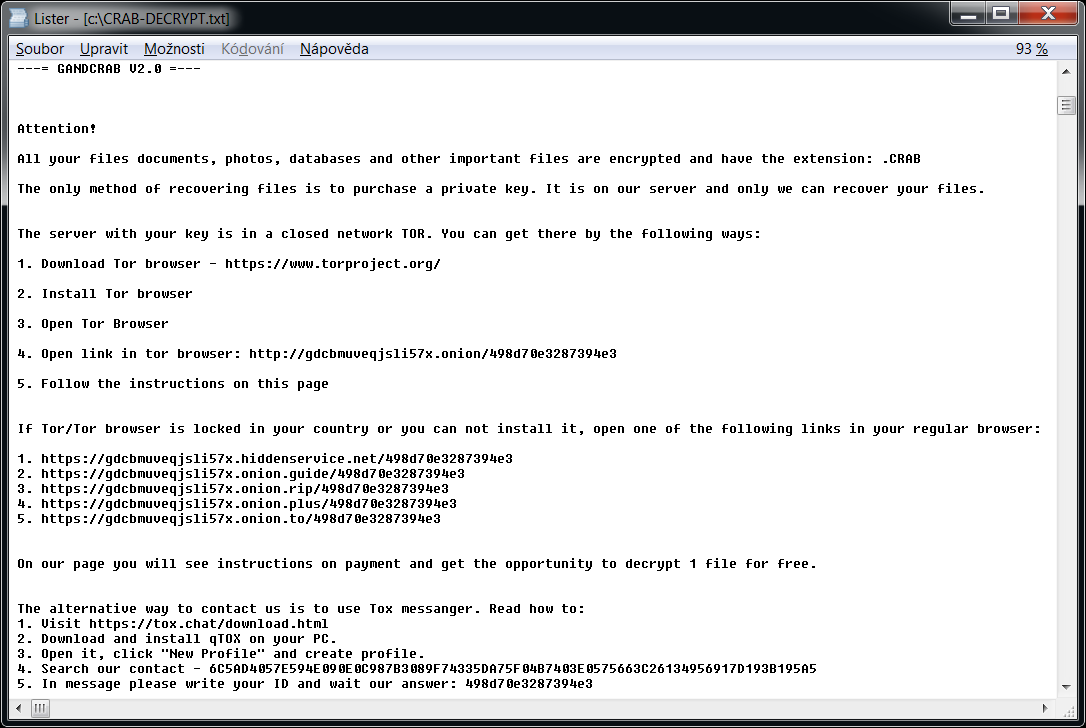
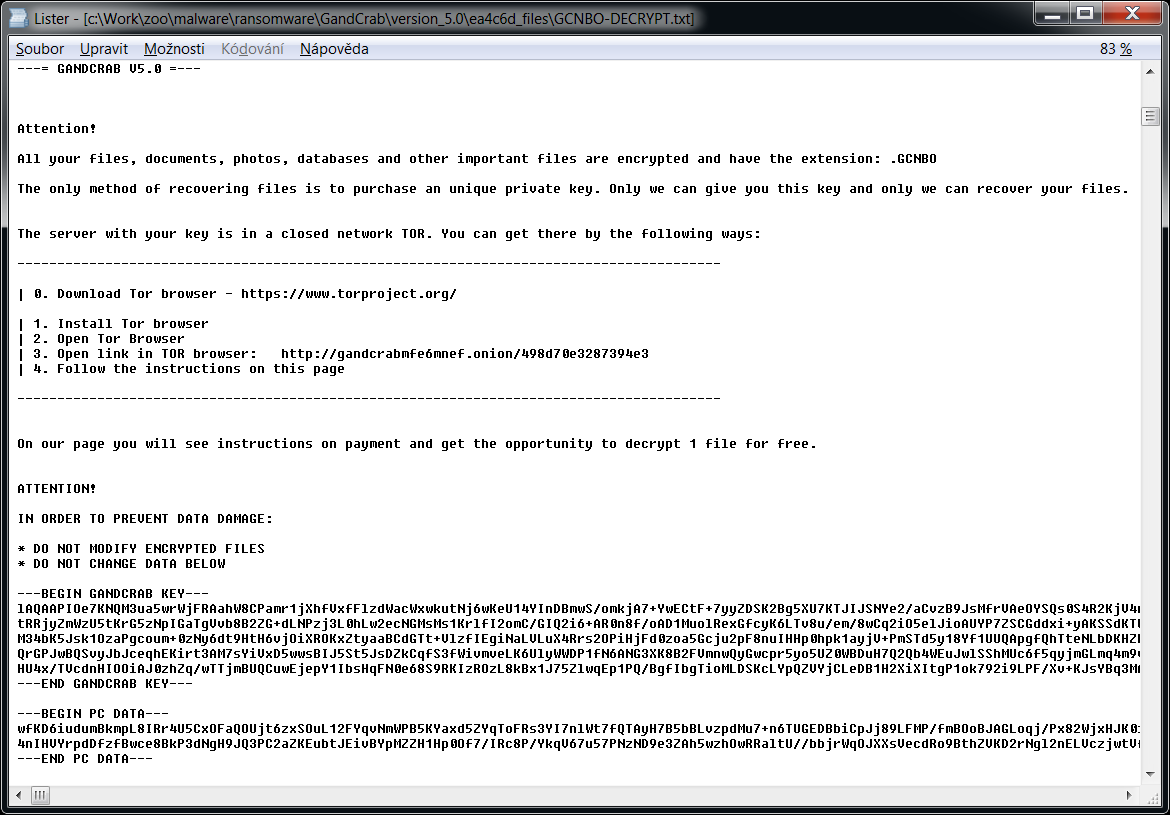
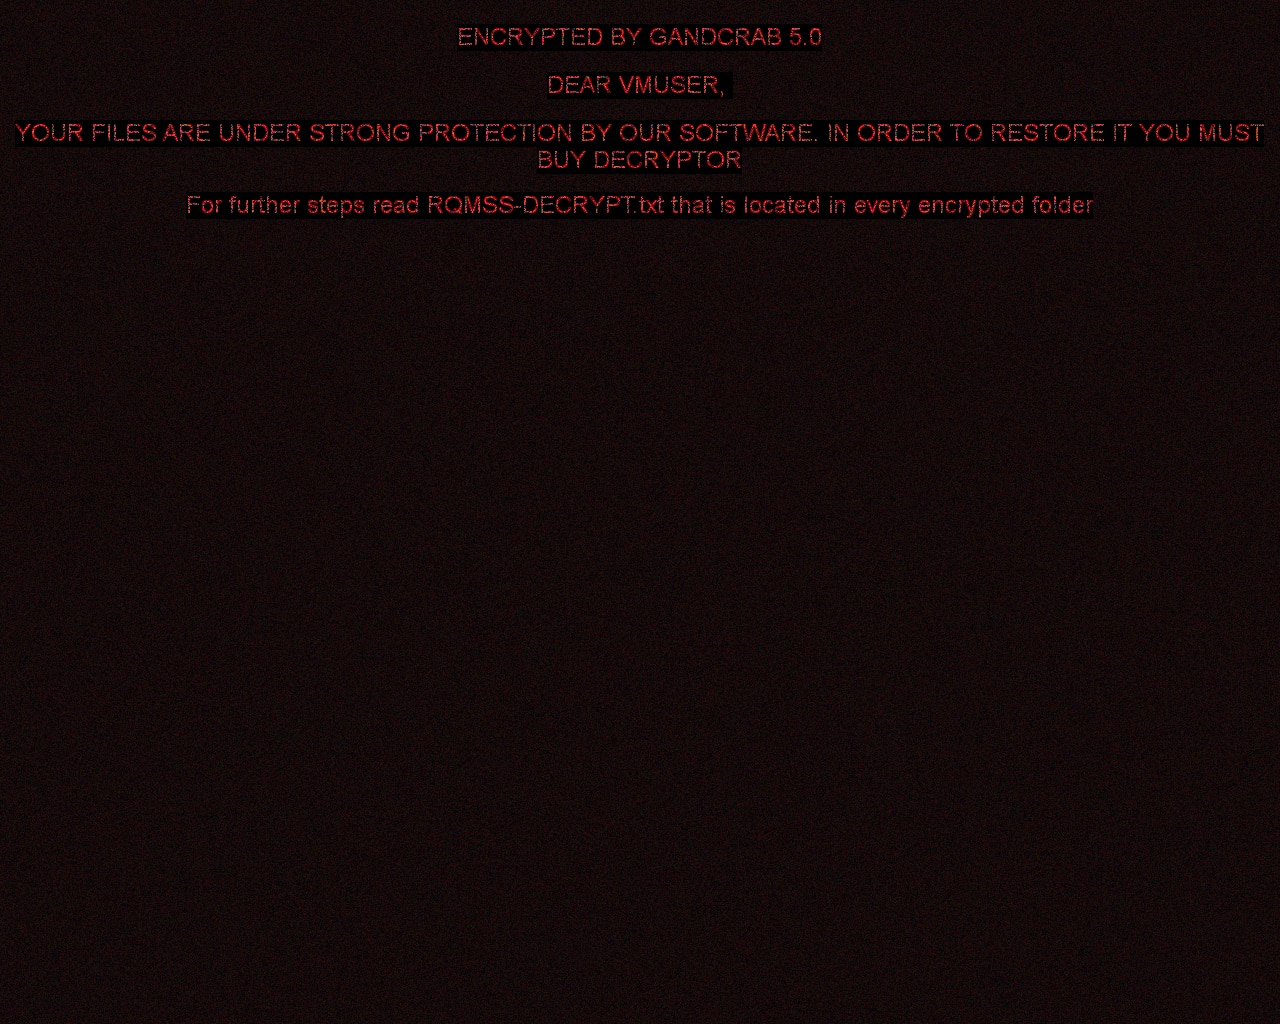
Versi perisian tebusan yang lebih baharu juga boleh menetapkan imej berikut pada desktop pengguna:
Globe
Globe ialah jenis perisian tebusan yang telah diperhatikan sejak bulan Ogos 2016. Berdasarkan varian, program ini menggunakan kaedah penyulitan RC4 atau Blowfish. Berikut ialah tanda-tanda jangkitan:
Perubahan nama fail:
Globe menambahkan satu daripada sambungan berikut pada nama fail: ".ACRYPT", ".GSupport[0-9]", ".blackblock", ".dll555", ".duhust", ".exploit", ".frozen", ".globe", ".gsupport", ".kyra", ".purged", ".raid[0-9]", ".siri-down@india.com", ".xtbl", ".zendrz", ".zendr[0-9]", atau ".hnyear". Selain itu, beberapa versinya turut menyulitkan nama fail.
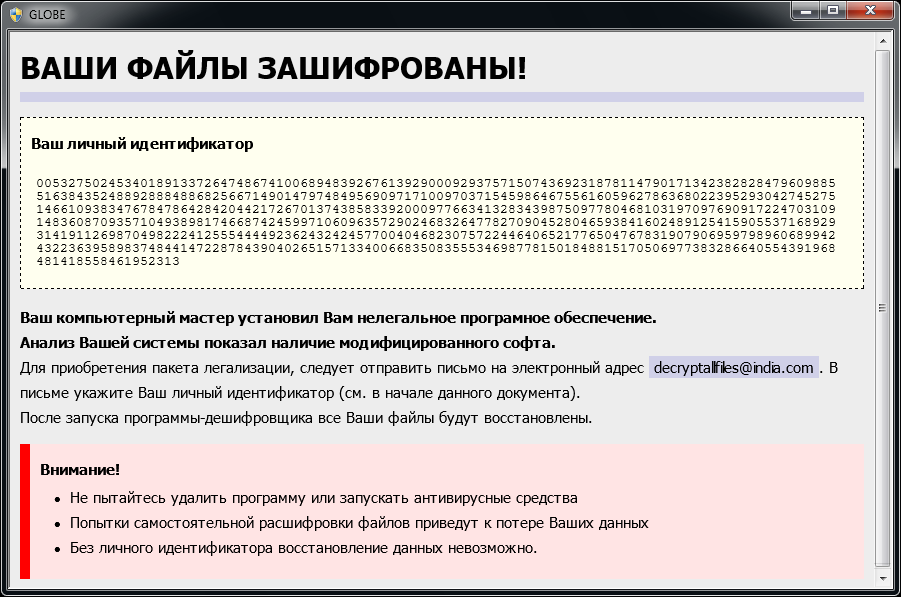
Mesej tebusan:
Selepas menyulitkan fail anda, mesej yang sama dipaparkan (terdapat dalam fail "How to restore files.hta" atau "Read Me Please.hta"):
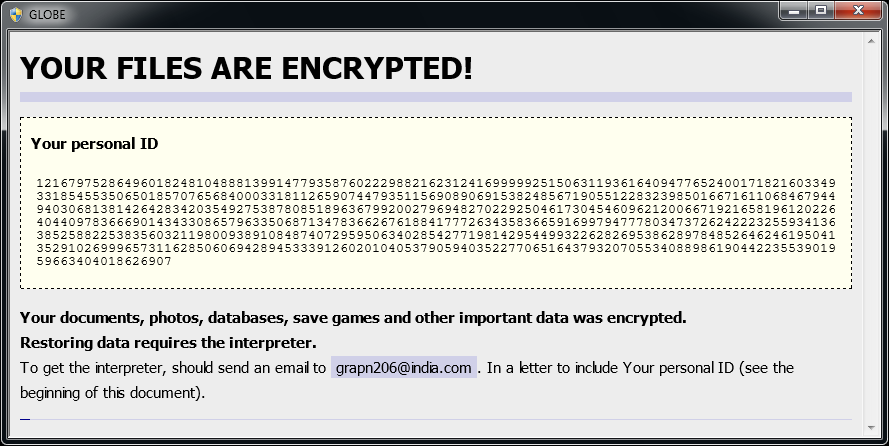
Jika Globe telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:
HermeticRansom
HermeticRansom ialah perisian tebusan yang digunakan semasa permulaan Rusia menceroboh Ukraine. Perisian tebusan ini ditulis dalam bahasa Go dan menyulitkan fail dengan tulisan rahsia simetri AES GCM. Mangsa serangan perisian tebusan ini boleh menyahsulitkan fail mereka secara percuma.
Perubahan nama fail:
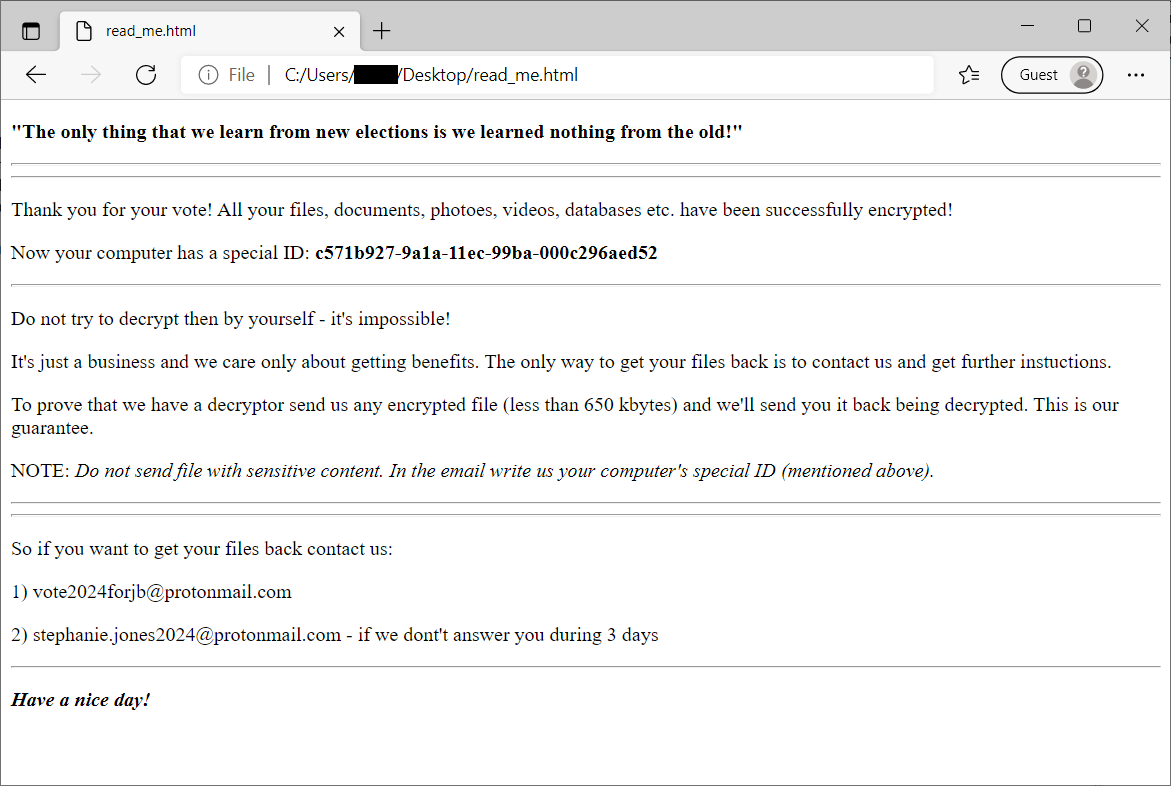
Fail yang disulitkan boleh dikenal pasti oleh sambungan fail.[vote2024forjb@protonmail.com].encryptedJB. Selain itu, sebuah fail bernama read_me.html dilepaskan ke desktop pengguna (lihat imej di bawah).
HiddenTear
HiddenTear adalah salah satu daripada kod perisian tebusan sumber terbuka yang pertama dihoskan di GitHub dan bermula pada bulan Ogos 2015. Sejak dari itu, beratus-ratus jenis HiddenTear telah dihasilkan oleh penjahat menggunakan kod sumber yang asal. HiddenTear menggunakan penyulitan AES.
Perubahan nama fail:
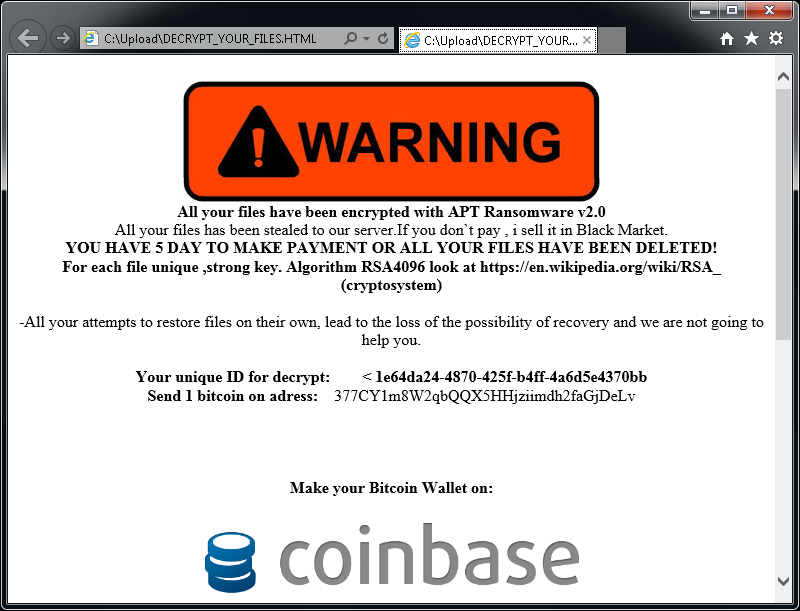
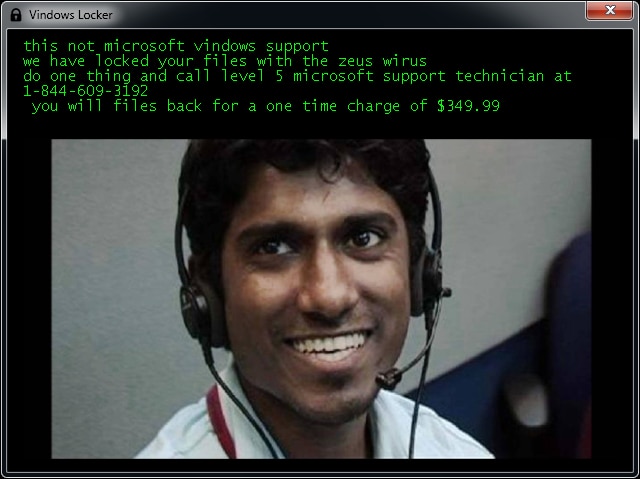
Fail yang disulitkan akan mempunyai salah satu daripada sambungan berikut (tetapi tidak terhad kepada sambungan ini): .locked, .34xxx, .bloccato, .BUGSECCCC, .Hollycrypt, .lock, .saeid, .unlockit, .razy, .mecpt, .monstro, .lok, .암호화됨, .8lock8, .fucked, .flyper, .kratos, .krypted, .CAZZO, .doomed.
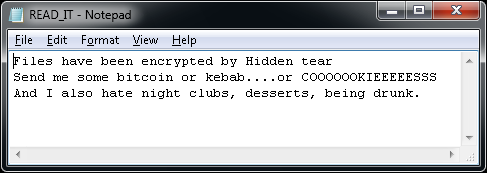
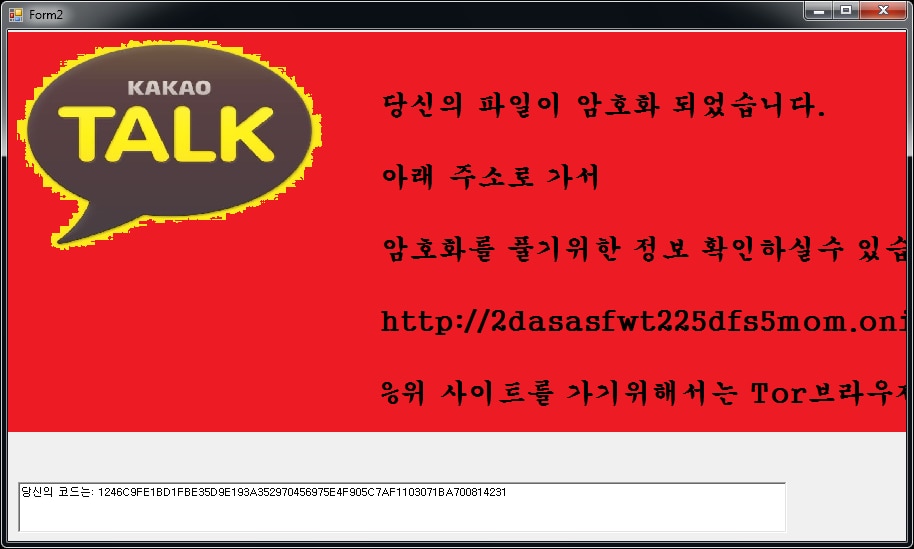
Mesej tebusan:
Selepas menyulitkan fail, sebuah fail teks (READ_IT.txt, MSG_FROM_SITULA.txt, DECRYPT_YOUR_FILES.HTML) dipaparkan pada desktop pengguna. Pelbagai jenis lain turut menunjukkan mesej tebusan:
Jika HiddenTear telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:
Jigsaw
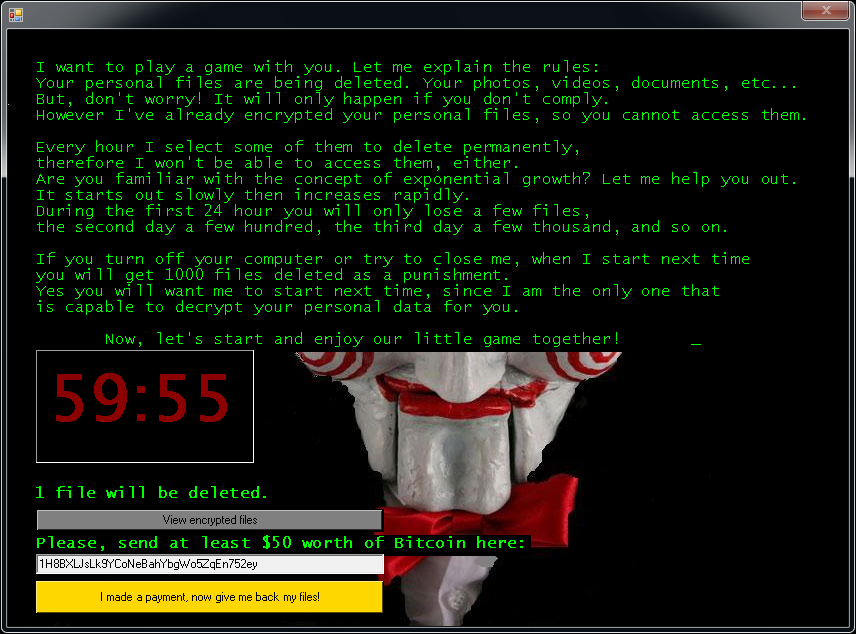
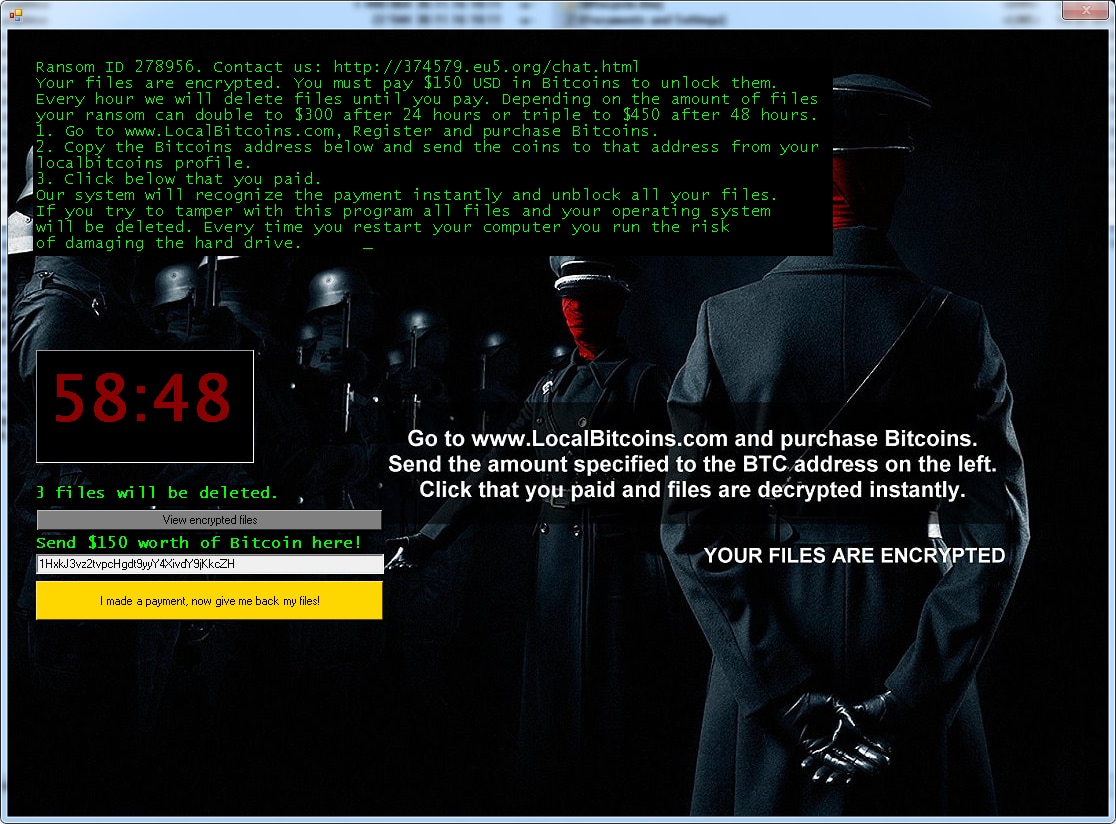
Jigsaw ialah jenis perisian tebusan yang telah wujud sejak bulan Mac 2016. Perisian ini dinamakan sempena watak filem "The Jigsaw Killer". Beberapa jenis perisian tebusan ini menggunakan gambar Jigsaw Killer dalam skrin tebusan.
Perubahan nama fail:
Fail yang disulitkan akan mempunyai satu daripada sambungan berikut: .kkk, .btc, .gws, .J, .encrypted, .porno, .payransom, .pornoransom, .epic, .xyz, .versiegelt, .encrypted, .payb, .pays, .payms, .paymds, .paymts, .paymst, .payrms, .payrmts, .paymrts, .paybtcs, .fun, .hush, .uk-dealer@sigaint.org, atau .gefickt.
Mesej tebusan:
Selepas menyulitkan fail anda, salah satu daripada skrin di bawah akan dipaparkan:
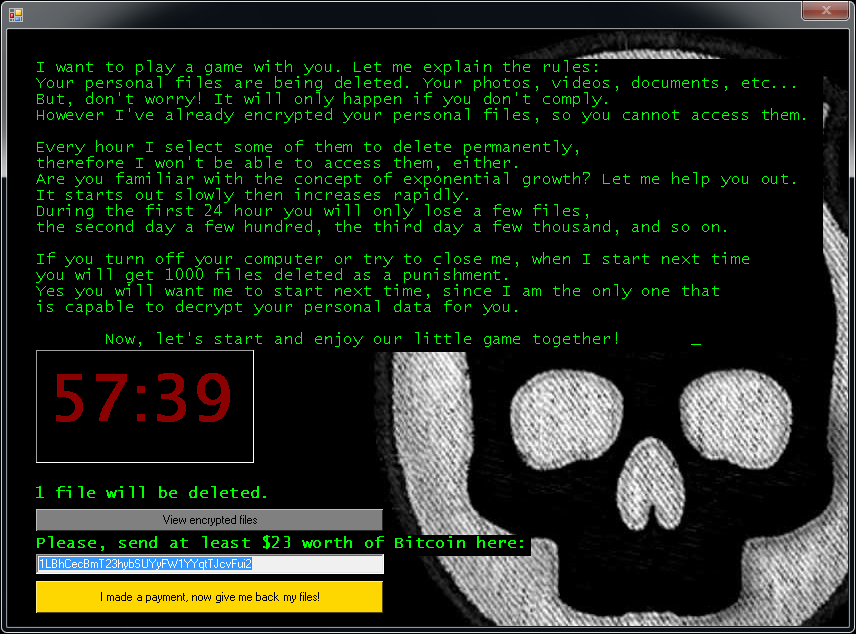
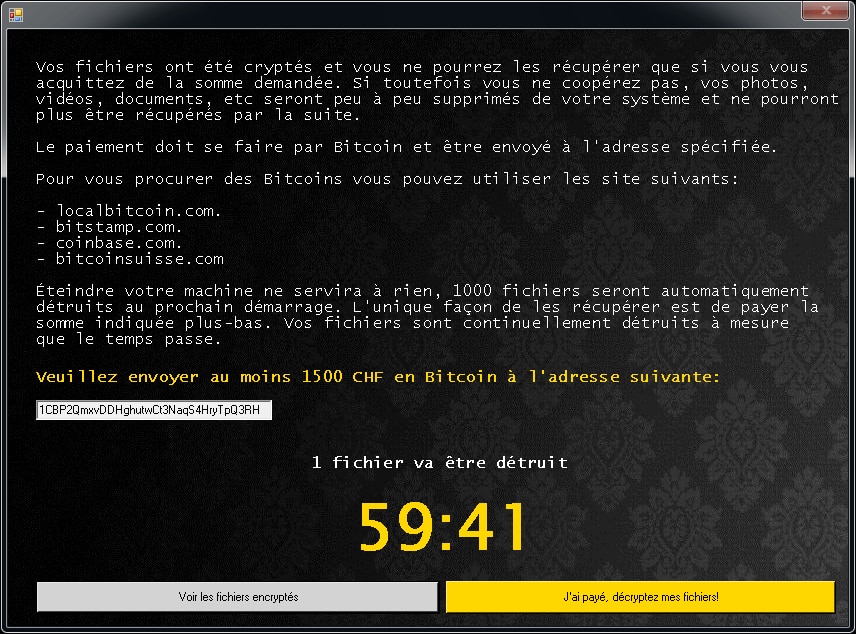
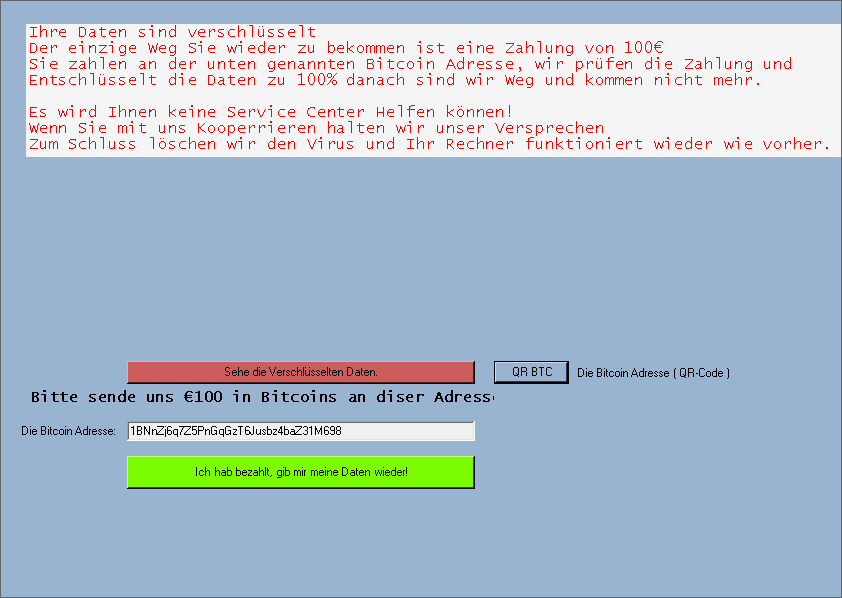
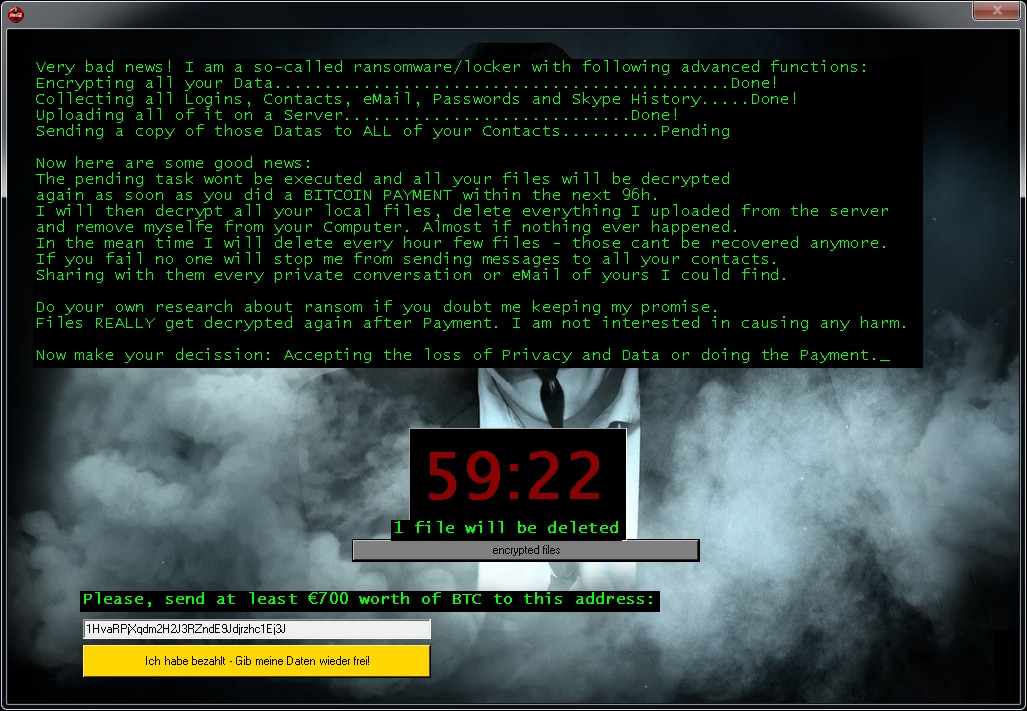
Jika Jigsaw telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:
LambdaLocker
LambdaLocker ialah jenis perisian tebusan yang kali pertama kami perhatikan pada bulan Mei 2017. Perisian ini ditulis dalam bahasa pengaturcaraan Python dan varian yang tersebar pada masa ini boleh dinyahsulitkan.
Perubahan nama fail:
Perisian tebusan ini menambahkan sambungan “.MyChemicalRomance4EVER” selepas nama fail yang bernama:
foobar.doc -> foobar.doc.MyChemicalRomance4EVER
document.dat -> document.dat.MyChemicalRomance4EVER
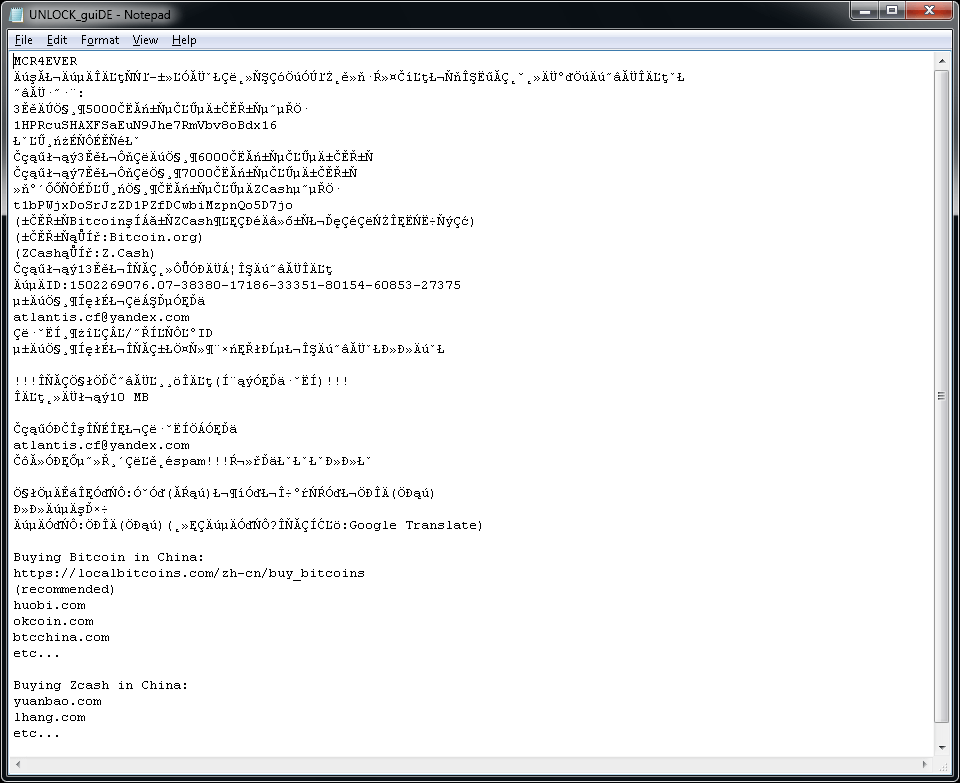
Perisian tebusan ini juga membuat fail teks bernama "UNLOCK_guiDE.txt" pada desktop pengguna. Kandungan fail tersebut seperti di bawah.
Legion
Legion ialah sejenis perisian tebusan yang dikesan pada kali pertama pada Jun 2016. Berikut ialah tanda-tanda jangkitan:
Perubahan nama fail:
Legion menambahkan varian ._23-06-2016-20-27-23_$f_tactics@aol.com$.legion atau .$centurion_legion@aol.com$.cbf di hujung nama fail. (misalnya, Thesis.doc = Thesis.doc._23-06-2016-20-27-23_$f_tactics@aol.com$.legion)
Mesej tebusan:
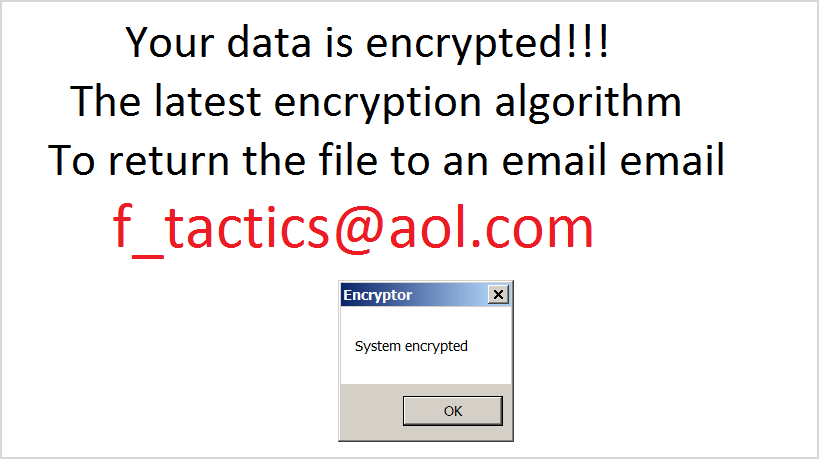
Selepas menyulitkan fail anda, Legion menukar hias latar desktop dan memaparkan pop timbul seperti ini:
Jika Legion telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:
NoobCrypt
NoobCrypt ialah varian perisian tebusan yang telah diperhatikan sejak akhir bulan Julai 2016. Untuk menyulitkan fail pengguna, perisian tebusan ini menggunakan kaedah penyulitan AES 256.
Perubahan nama fail:
NoobCrypt tidak menukar nama fail. Namun begitu, fail yang disulitkan tidak dapat dibuka dengan aplikasi yang berkaitan.
Mesej tebusan:
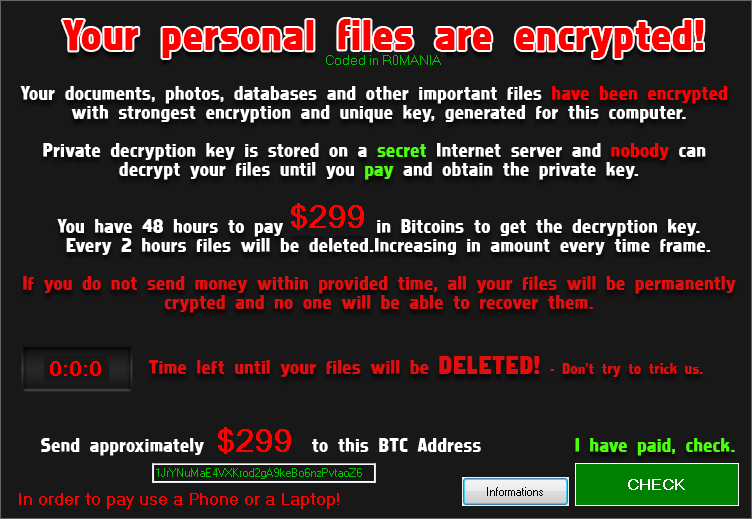
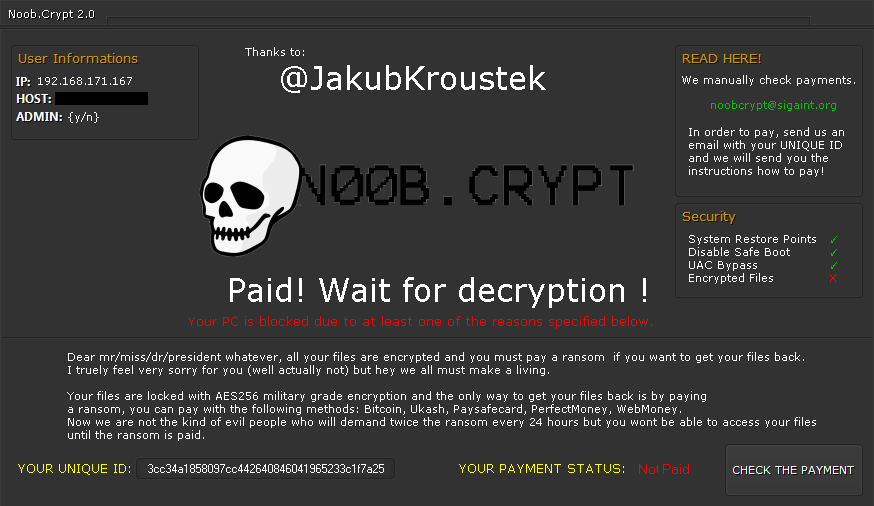
Selepas menyulitkan fail anda, mesej yang sama dipaparkan (terdapat dalam fail "ransomed.html" di desktop pengguna):
Jika Legion telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:
Prometheus
Perisian tebusan Prometheus ditulis dalam .NET (C#) dan menyulitkan fail sama ada menggunakan Chacha20 atau AES-256. Kunci penyulitan fail kemudiannya disulitkan oleh RSA-2048 dan disimpan pada hujung fail. Beberapa varian perisian tebusan boleh dinyahsulitkan secara percuma.
Perubahan nama fail:
Fail yang disulitkan boleh dikenal pasti dengan salah satu sambungan fail berikut:
- .[cmd_bad@keemail.me].VIPxxx
- .[cmd_bad@keemail.me].crypt
- .[cmd_bad@keemail.me].CRYSTAL
- .[KingKong2@tuta.io].crypt
- .reofgv
- .y9sx7x
- .[black_privat@tuta.io].CRYSTAL
- .BRINKS_PWNED
- .9ten0p
- .uo8bpy
- .iml
- .locked
- .unlock
- .secure[milleni5000@qq.com]
- .secure
- .61gutq
- .hard
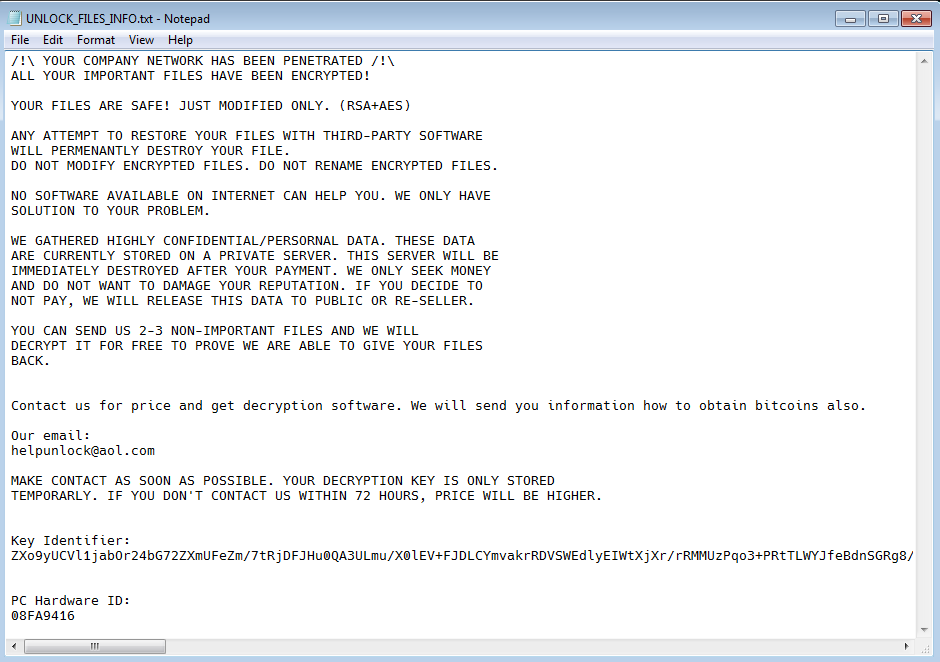
Selain itu, fail nota rawak dijatuhkan ke desktop pengguna dengan salah satu nama berikut:
- HOW_TO_DECYPHER_FILES.txt
- UNLOCK_FILES_INFO.txt
- Инструкция.txt
TargetCompany
TargetCompany ialah perisian tebusan yang menyulitkan fail pengguna dengan tulisan rahsia Chacha20. Mangsa serangan perisian tebusan ini kini boleh menyahsulitkan fail mereka secara percuma.
Perubahan nama fail:
Fail yang disulitkan boleh dikenal pasti dengan salah satu sambungan berikut:
.mallox
.exploit
.architek
.brg
.carone
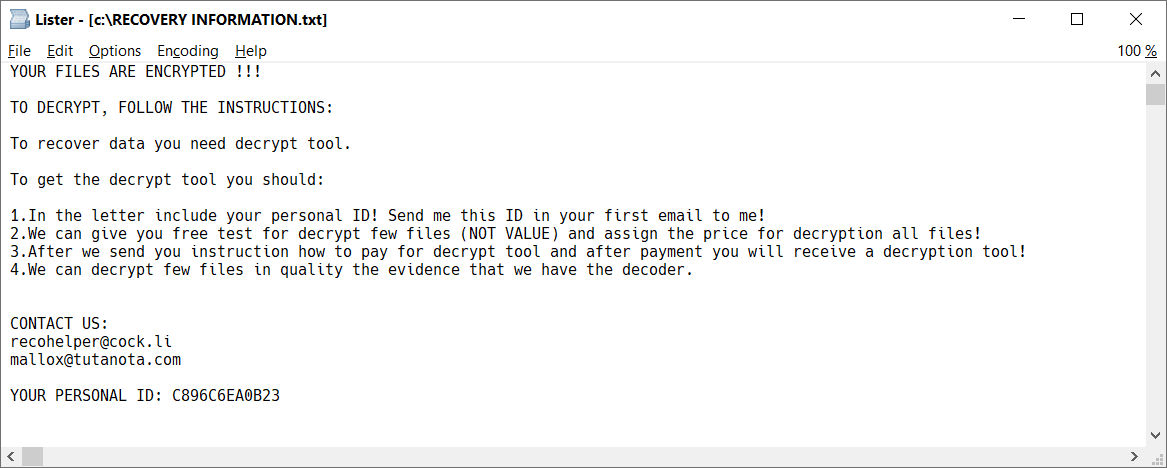
Dalam setiap folder yang mengandungi sekurang-kurangnya satu fail disulitkan, terdapat juga fail nota tebusan, bertajuk RECOVERY INFORMATION.txt (lihat imej di bawah).
Stampado
Stampado ialah jenis perisian tebusan yang ditulis menggunakan alat skrip AutoIt. Perisian ini telah wujud sejak bulan Ogos 2016. Perisian ini dijual di web khas dan jenis baru sentiasa muncul. Salah satu daripada versinya turut dikenali sebagai Philadelphia.
Perubahan nama fail:
Stampado menambahkan sambungan .locked pada fail yang disulitkan. Sesetengah varian turut menyulitkan nama fail itu sendiri, jadi nama fail yang disulitkan kelihatan seperti document.docx.locked atau 85451F3CCCE348256B549378804965CD8564065FC3F8.locked.
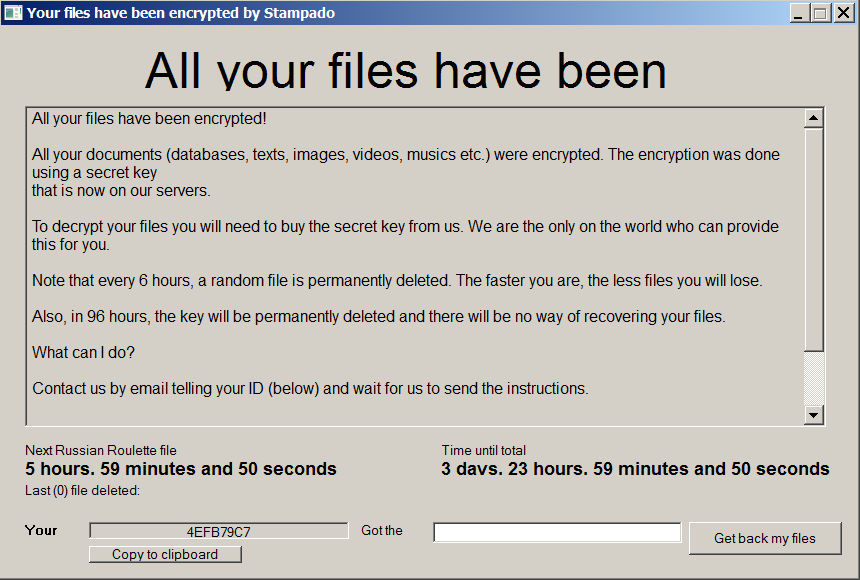
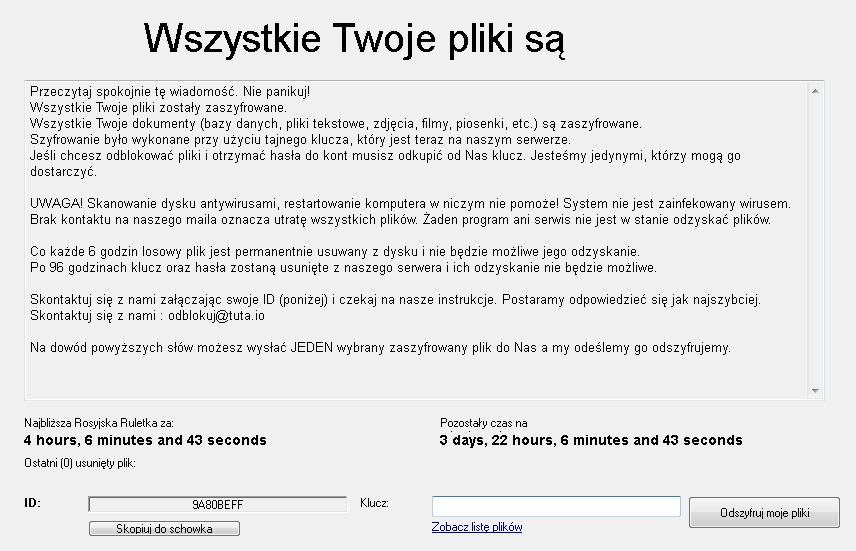
Mesej tebusan:
Selepas penyulitan selesai, skrin berikut akan dipaparkan:
Jika Stampado telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:
SZFLocker
SZFLocker ialah sejenis perisian tebusan yang dikesan pada kali pertama pada Mei 2016. Berikut ialah tanda-tanda jangkitan:
Perubahan nama fail:
SZFLocker menambahkan .szf di hujung nama fail. (misalnya, Thesis.doc = Thesis.doc.szf)
Mesej tebusan:
Apabila anda cuba membuka fail yang disulitkan, SZFLocker memaparkan mesej berikut (dalam bahasa Poland):
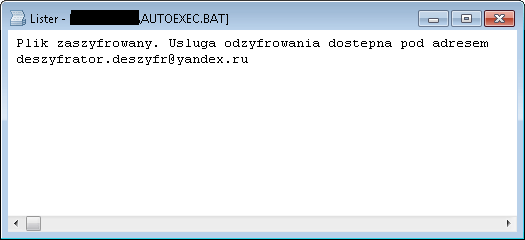
Jika SZFLocker telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:
TeslaCrypt
TeslaCrypt ialah sejenis perisian tebusan yang dikesan pada kali pertama pada Februari 2015. Berikut ialah tanda-tanda jangkitan:
Perubahan nama fail:
TeslaCrypt versi terkini tidak menukar nama fail anda.
Mesej tebusan:
Selepas menyulitkan fail anda, TeslaCrypt memaparkan pelbagai mesej berikut:
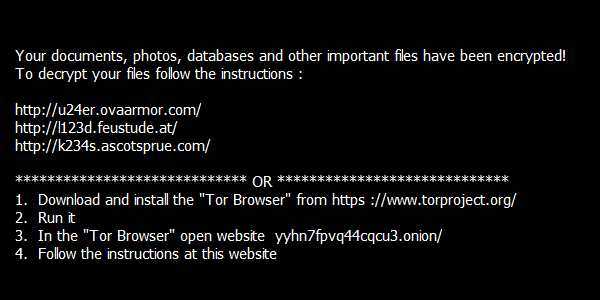
Jika TeslaCrypt telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:
Troldesh/Shade
Troldesh, juga dikenal sebagai Shade atau Encoder.858 ialah varian perisian tebusan yang diperhatikan sejak 2016. Pada hujung April 2020, penulis perisian tebusan menutup perniagaan mereka dan menerbitkan kunci penyahsulitan yang boleh digunakan untuk menyahsulit fail secara percuma.
Maklumat lanjut:https://www.bleepingcomputer.com/news/security/shade-ransomware-shuts-down-releases-750k-decryption-keys/
Perubahan nama fail:
Fail yang disulitkan akan mempunyai satu daripada sambungan ini:
• xtbl
• ytbl
• breaking_bad
• heisenberg
• better_call_saul
• los_pollos
• da_vinci_code
• magic_software_syndicate
• windows10
• windows8
• no_more_ransom
• tyson
• crypted000007
• crypted000078
• rsa3072
• decrypt_it
• dexter
• miami_california
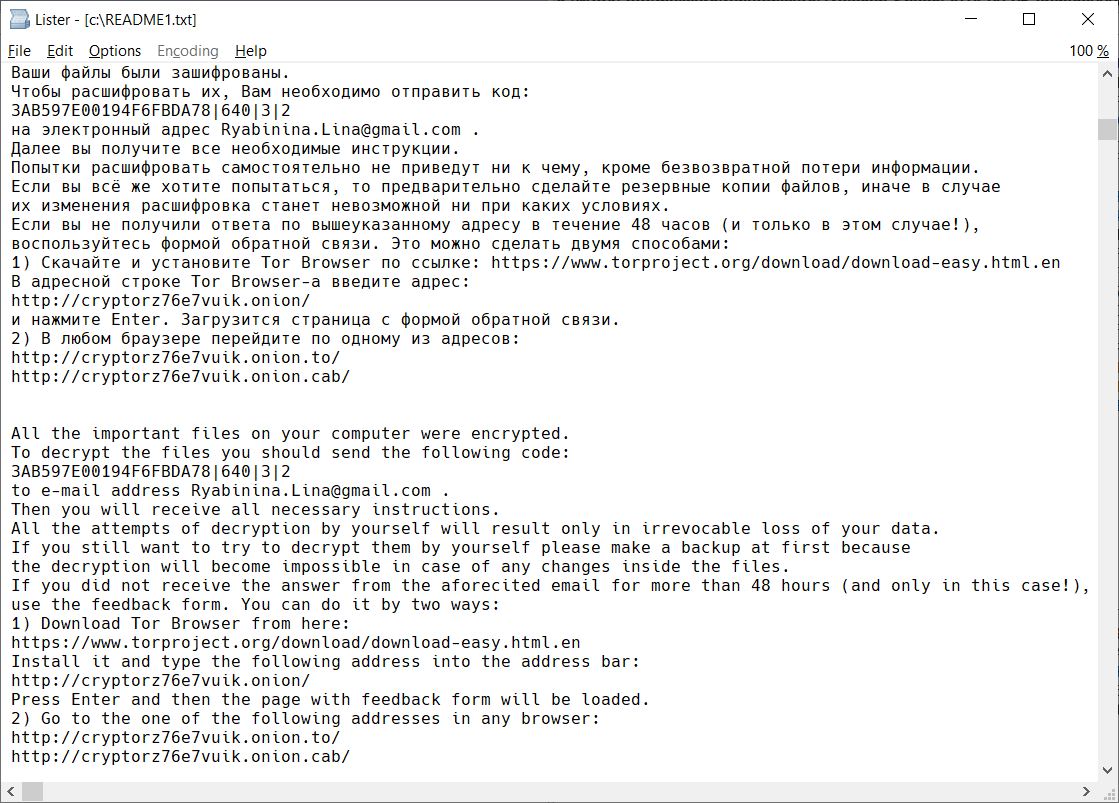
Mesej tebusan:
Selepas menyulitkan fail anda, beberapa fail akan dibuat pada desktop pengguna dengan nama README1.txt hingga README10.txt. Mesej dalam bahasa yang berbeza serta mengandungi teks ini:
Latar belakang desktop pengguna juga berubah dan kelihatan seperti gambar di bawah:
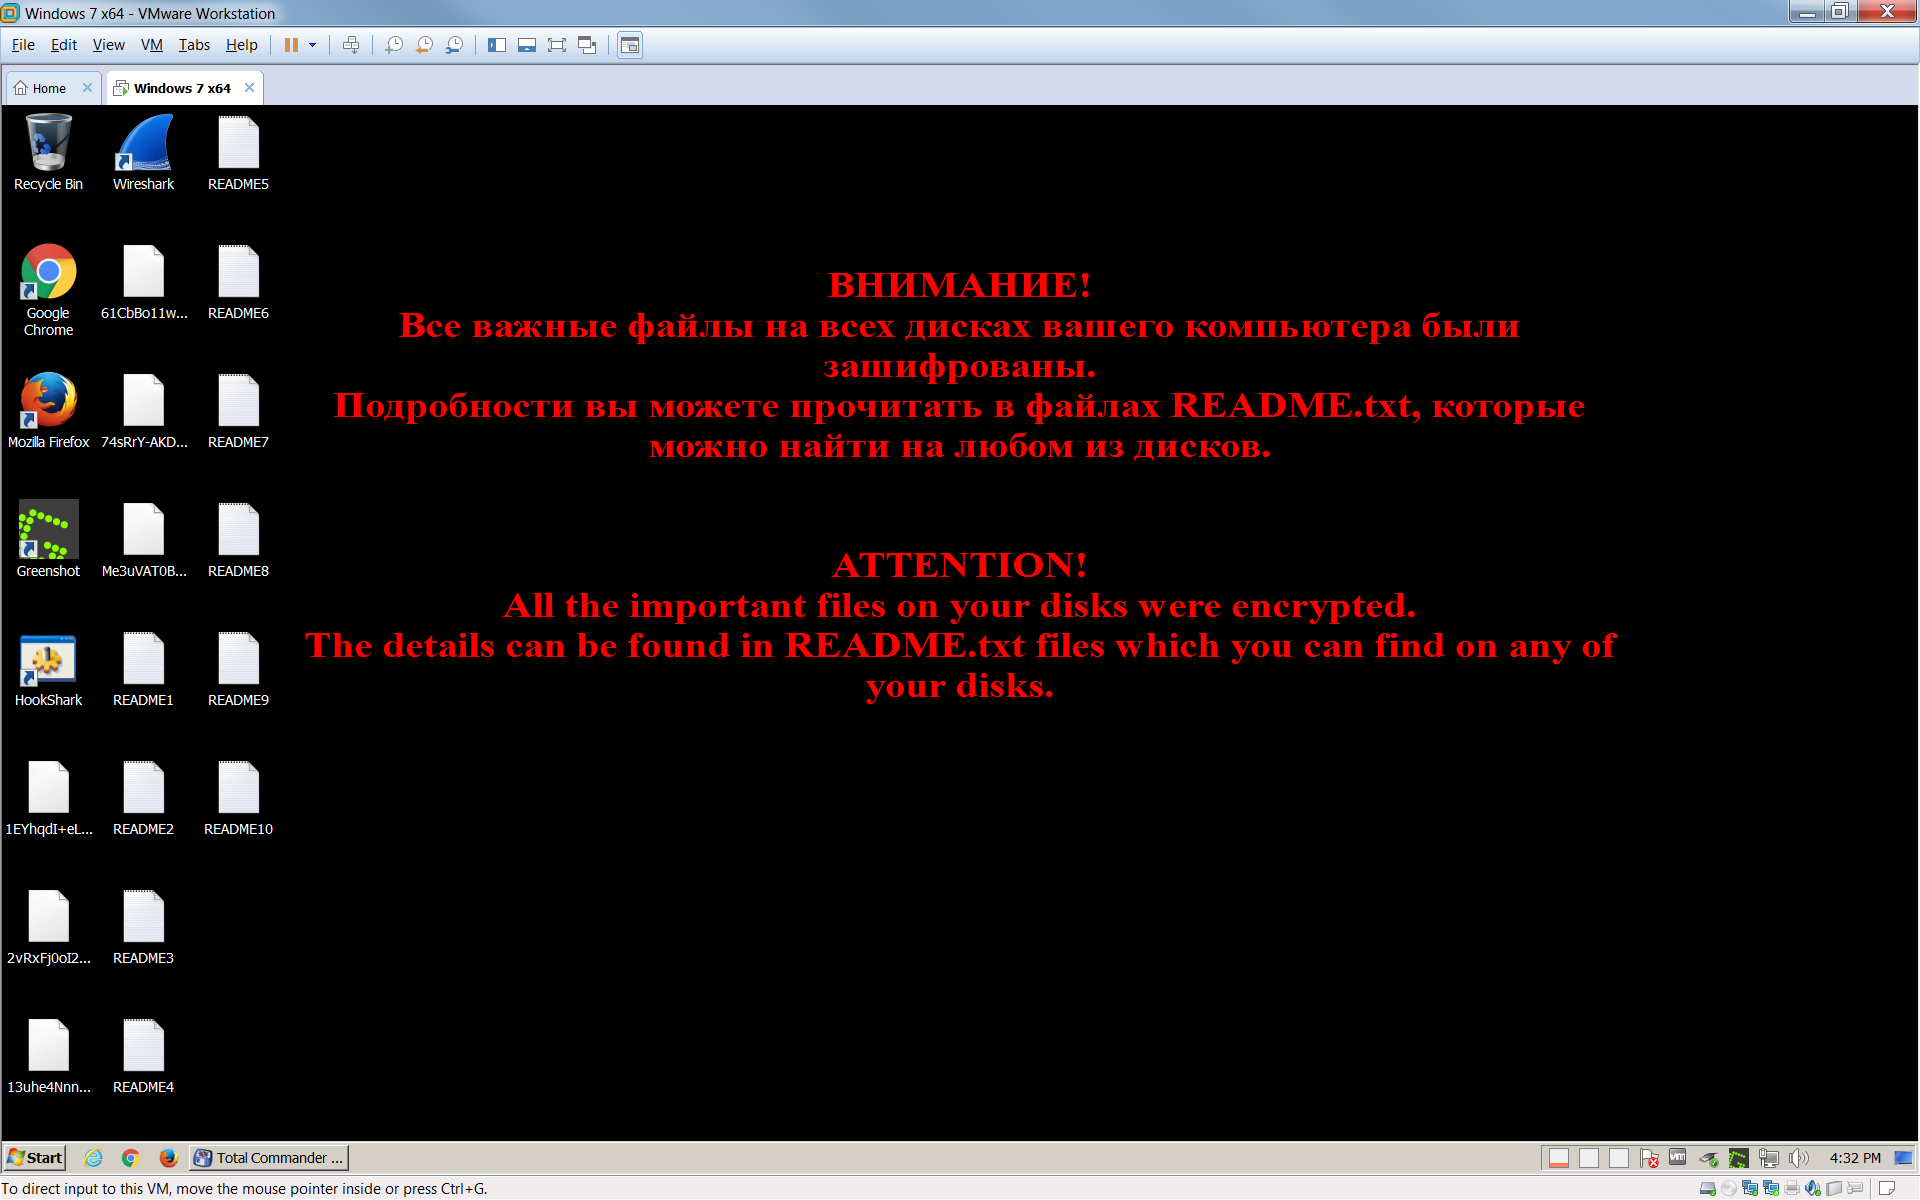
Jika Troldesh telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:
XData
XData ialah jenis perisian tebusan yang diterbitkan daripada AES_NI dan seperti WannaCry, yang menggunakan eksploit Eternal Blue untuk disebarkan ke peranti lain.
Perubahan nama fail:
Perisian tebusan menambahkan sambungan ".~xdata~" pada fail disulitkan.
Dalam setiap folder dengan sekurang-kurangnya satu fail disulitkan, fail "HOW_CAN_I_DECRYPT_MY_FILES.txt" boleh ditemukan. Selain itu, perisian tebusan itu membuat fail kunci dengan nama yang serupa dengan:
[PC_NAME]#9C43A95AC27D3A131D3E8A95F2163088-Bravo NEW-20175267812-78.key.~xdata~ dalam folder berikut:
• C:\
• C:\ProgramData
• Desktop
Mesej tebusan:
Fail “HOW_CAN_I_DECRYPT_MY_FILES.txt” mengandungi nota tebusan berikut:
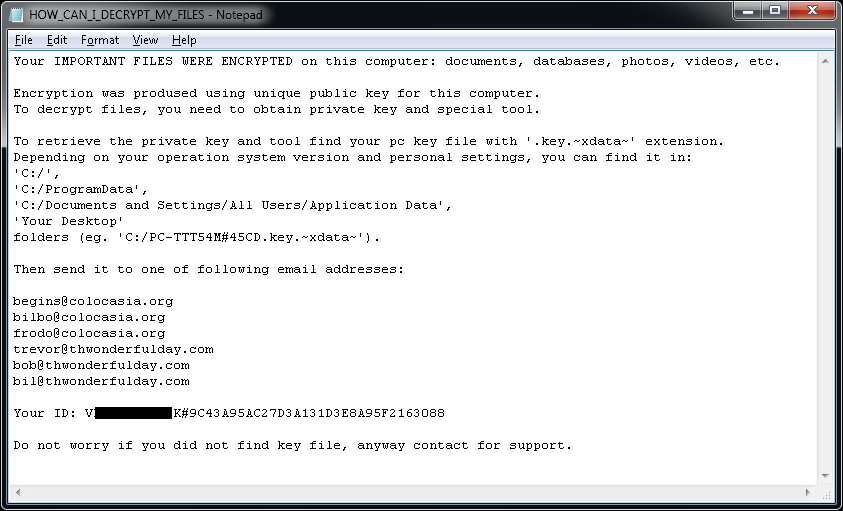
Jika XData telah menyulitkan fail anda, klik di sini untuk memuat turun penyelesaian percuma kami:

Avast recommends using the FREE Chrome™ internet browser.


