
Americas


Europe, Middle East & Africa
 België (Nederlands)
Belgique (français)
 Česká republika
 Danmark
 Deutschland
 España
 France
 Italia
 Magyarország
 Nederland
 Norge
 Polska
 Portugal
 România
 Schweiz (Deutsch)
 Slovensko (česky)
 South Africa
Suisse (français)
 Suomi
 Sverige
 Türkiye
 United Arab Emirates


Bạn bị phần mềm tống tiền tấn công? Đừng trả khoản tiền chuộc!
TẢI CÔNG CỤ GIẢI MÃ XUỐNG
Chọn loại phần mềm tống tiền
Công cụ giải mã phần mềm tống tiền miễn phí của chúng tôi có thể giúp bạn giải mã các tập tin bị mã hóa bởi những dạng phần mềm tống tiền dưới đây. Bạn chỉ cần nhấp vào một cái tên để xem các dấu hiệu của nhiễm phần mềm tống tiền và tải bản sửa lỗi miễn phí của chúng tôi.
AES_NI
AES_NI là một dạng phần mềm tống tiền được phát hiện lần đầu vào tháng 12 năm 2016. Kể từ đó, chúng tôi đã quan sát thấy nhiều biến thể, có các phần mở rộng tập tin khác nhau. Để mã hóa tập tin, phần mềm tống tiền này sử dụng AES-256 kết hợp với RSA-2048.
Thay đổi tên tập tin:
Phần mềm tống tiền này thêm một trong số các phần mở rộng sau đây vào tập tin bị mã hóa:
.aes_ni
.aes256
.aes_ni_0day
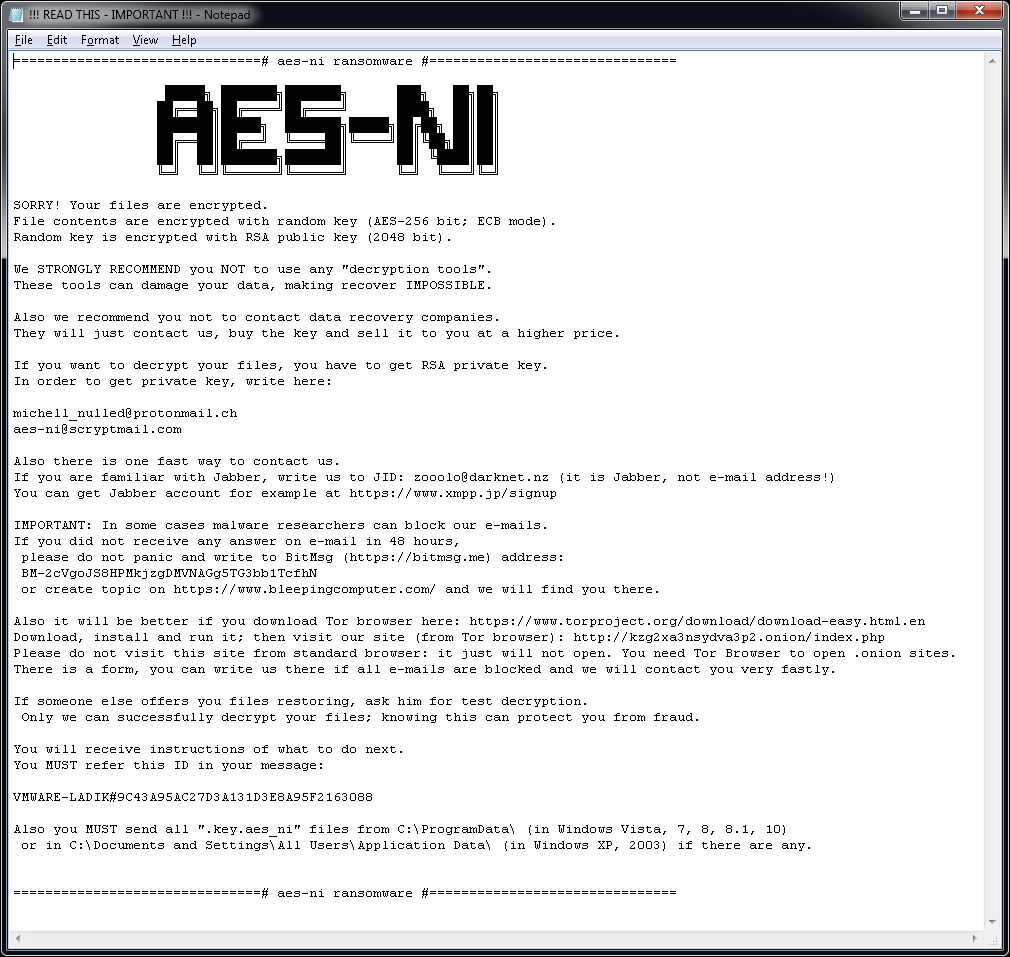
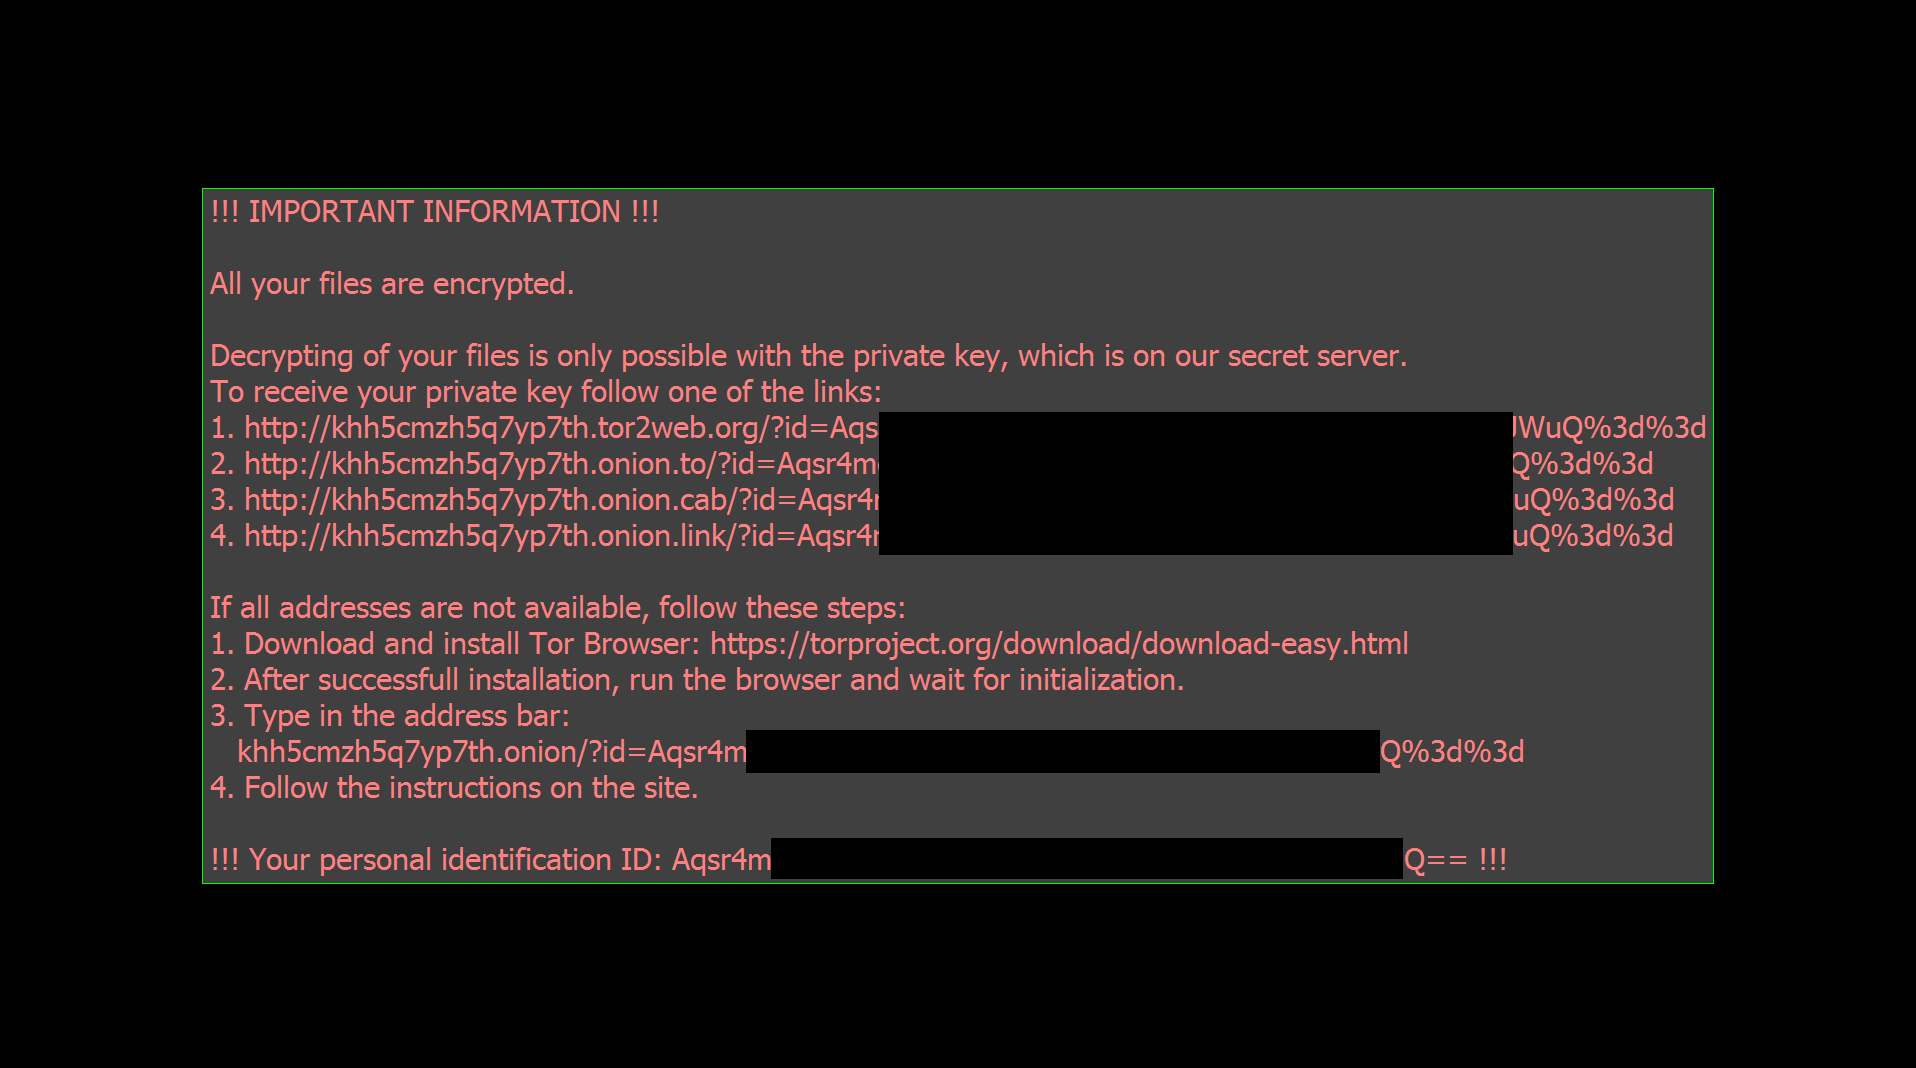
Trong mỗi thư mục có ít nhất một tập tin bị mã hóa, bạn có thể tìm thấy tập tin "!!! READ THIS - IMPORTANT !!!.txt". Ngoài ra, phần mềm tống tiền này còn tạo ra một tập tin khóa có tên tương tự với: thư mục [PC_NAME]#9C43A95AC27D3A131D3E8A95F2163088-Bravo NEW-20175267812-78.key.aes_ni_0day in C:\ProgramData.
Thông báo tống tiền:
Tập tin “!!! READ THIS - IMPORTANT !!!.txt” có chứa ghi chú đòi tiền chuộc sau đây:
Alcatraz Locker
Alcatraz Locker là một đoạn phần mềm tống tiền được phát hiện lần đầu vào giữa tháng 11 năm 2016. Để mã hóa tập tin của người dùng, phần mềm tống tiền này sử dụng mã hóa AES 256 kết hợp với mã hóa Base64.
Thay đổi tên tập tin:
Tập tin bị mã hóa có phần mở rộng ".Alcatraz".
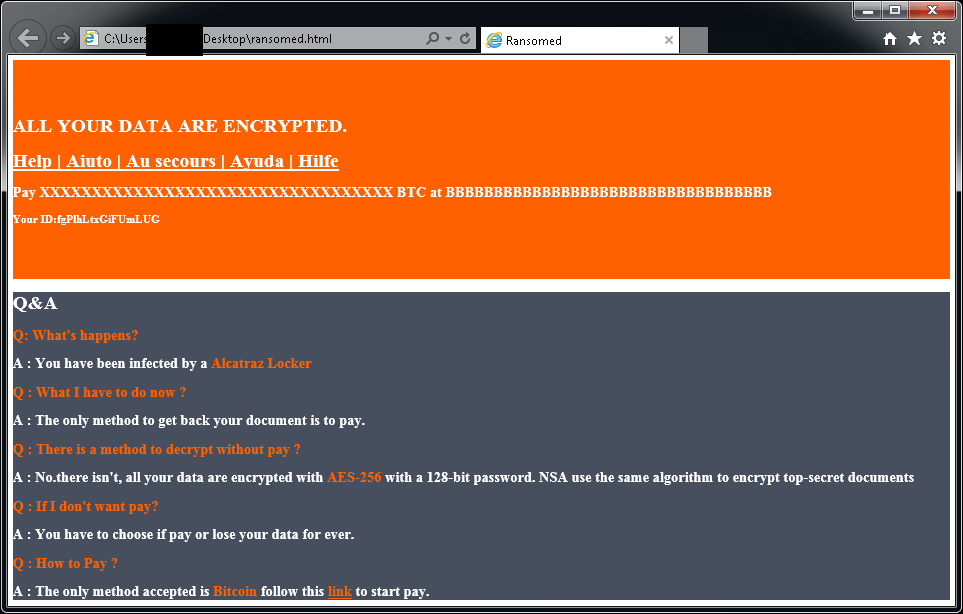
Thông báo tống tiền:
Sau khi các tập tin của bạn bị mã hóa, màn hình sẽ hiển thị thông báo tương tự như sau (nằm trong tập tin "ransomed.html" ở màn hình nền máy tính của người dùng):
Nếu tập tin của bạn bị Alcatraz Locker mã hóa, nhấp vào đây để tải xuống bản sửa lỗi miễn phí của chúng tôi:
Apocalypse
Apocalypse là một dạng phần mềm tống tiền được phát hiện lần đầu vào tháng 06 năm 2016. Dưới đây là các dấu hiệu nhiễm:
Thay đổi tên tập tin:
EApocalypse thêm .encrypted, .FuckYourData, .locked, .Encryptedfile hoặc .SecureCrypted vào cuối tên tập tin. (ví dụ: Thesis.doc = Thesis.doc.locked)
Thông báo tống tiền:
Khi bạn mở tập tin có phần mở rộng How_To_Decrypt.txt, .README.Txt, .Contact_Here_To_Recover_Your_Files.txt, .How_to_Recover_Data.txt, hoặc .Where_my_files.txt (e.g., Thesis.doc.How_To_Decrypt.txt), màn hình sẽ hiển thị thông báo tương tự như sau:
AtomSilo & LockFile
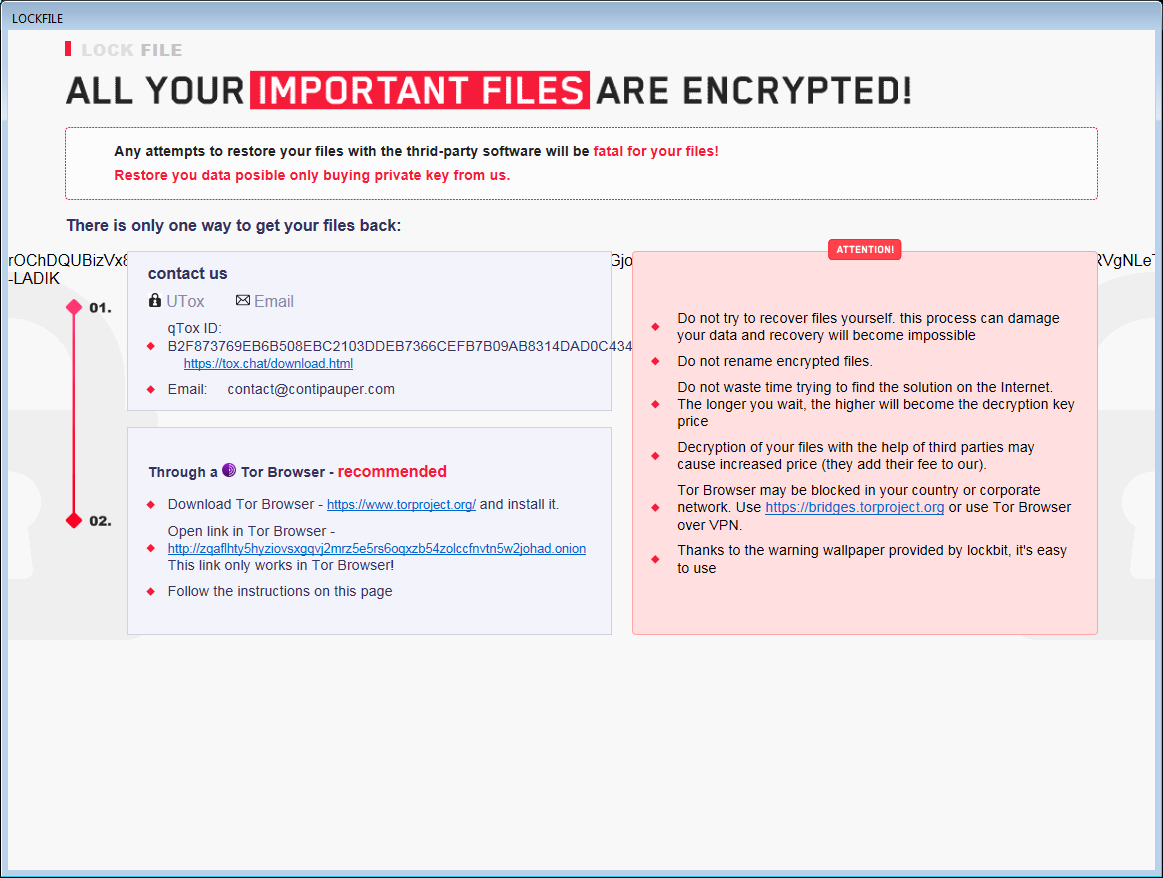
AtomSilo&LockFile là hai dạng phần mềm tống tiền được phân tích bởi Jiří Vinopal. Hai phần mềm tống tiền này có lược đồ mã hóa rất tương đồng, do đó, trình giải mã này xử lý được cả hai biến thể. Nạn nhân có thể giải mã tập tin của họ miễn phí.
Thay đổi tên tập tin:
Có thể nhận dạng tập tin bị mã hóa bằng một trong số những phần mở rộng sau:
.ATOMSILO
.lockfile
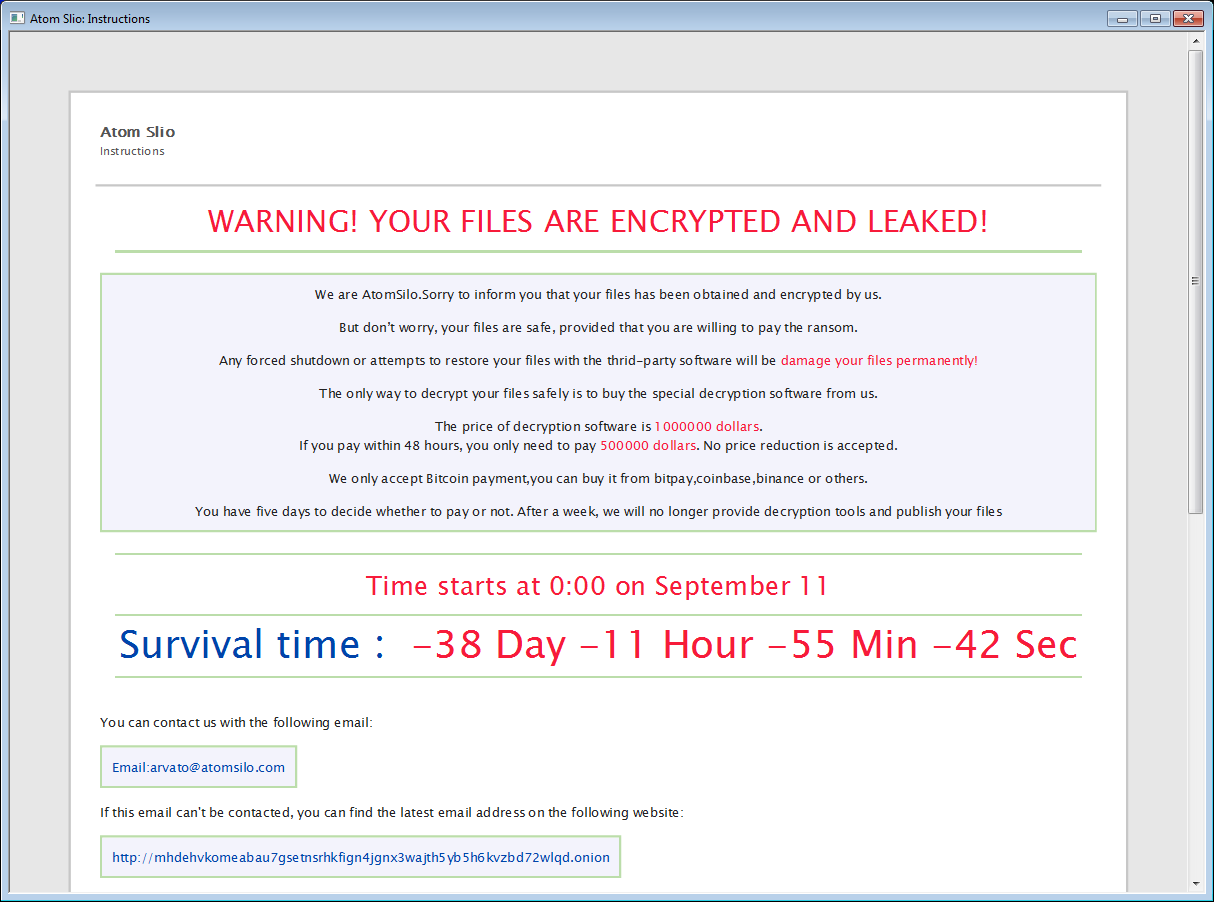
Trong mỗi thư mục có ít nhất 1 tập tin bị mã hóa cũng có tập tin ghi chú đòi tiền chuộc có tên README-FILE-%ComputerName%-%Number%.hta hoặc LOCKFILE-README-%ComputerName%-%Number%.hta, e.g.:
- README-FILE-JOHN_PC-1634717562.hta
- LOCKFILE-README-JOHN_PC-1635095048.hta
Babuk
Babuk là một phần mềm tống tiền của Nga. Vào tháng 9 năm 2021, mã nguồn đã bị rò rỉ cùng với một số khóa giải mã. Nạn nhân có thể giải mã tập tin của họ miễn phí.
Thay đổi tên tập tin:
Khi mã hóa tập tin, Babuk thêm một trong số những phần mở rộng sau vào tên tập tin:
.babuk
.babyk
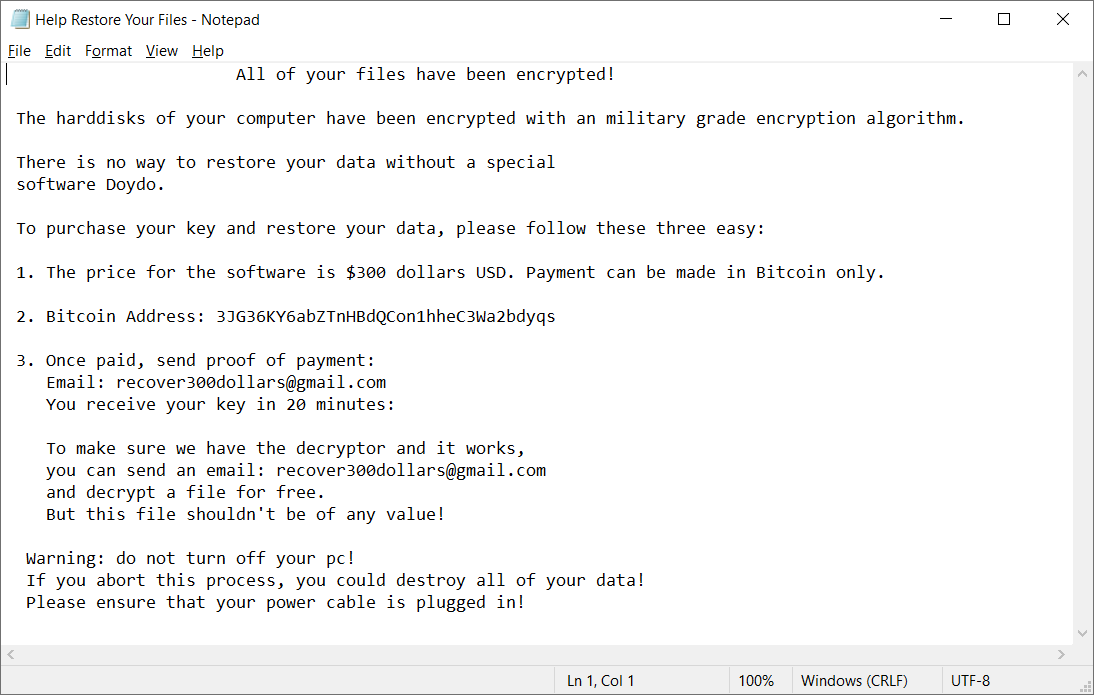
.doydo
Trong mỗi thư mục có ít nhất 1 tập tin bị mã hóa, bạn có thể tìm thấy tập tin Help Restore Your Files.txt với nội dung sau:
BadBlock
BadBlock là một dạng phần mềm tống tiền được phát hiện lần đầu vào tháng 05 năm 2016. Dưới đây là các dấu hiệu nhiễm:
Thay đổi tên tập tin:
BadBlock không đổi tên tập tin của bạn.
Thông báo tống tiền:
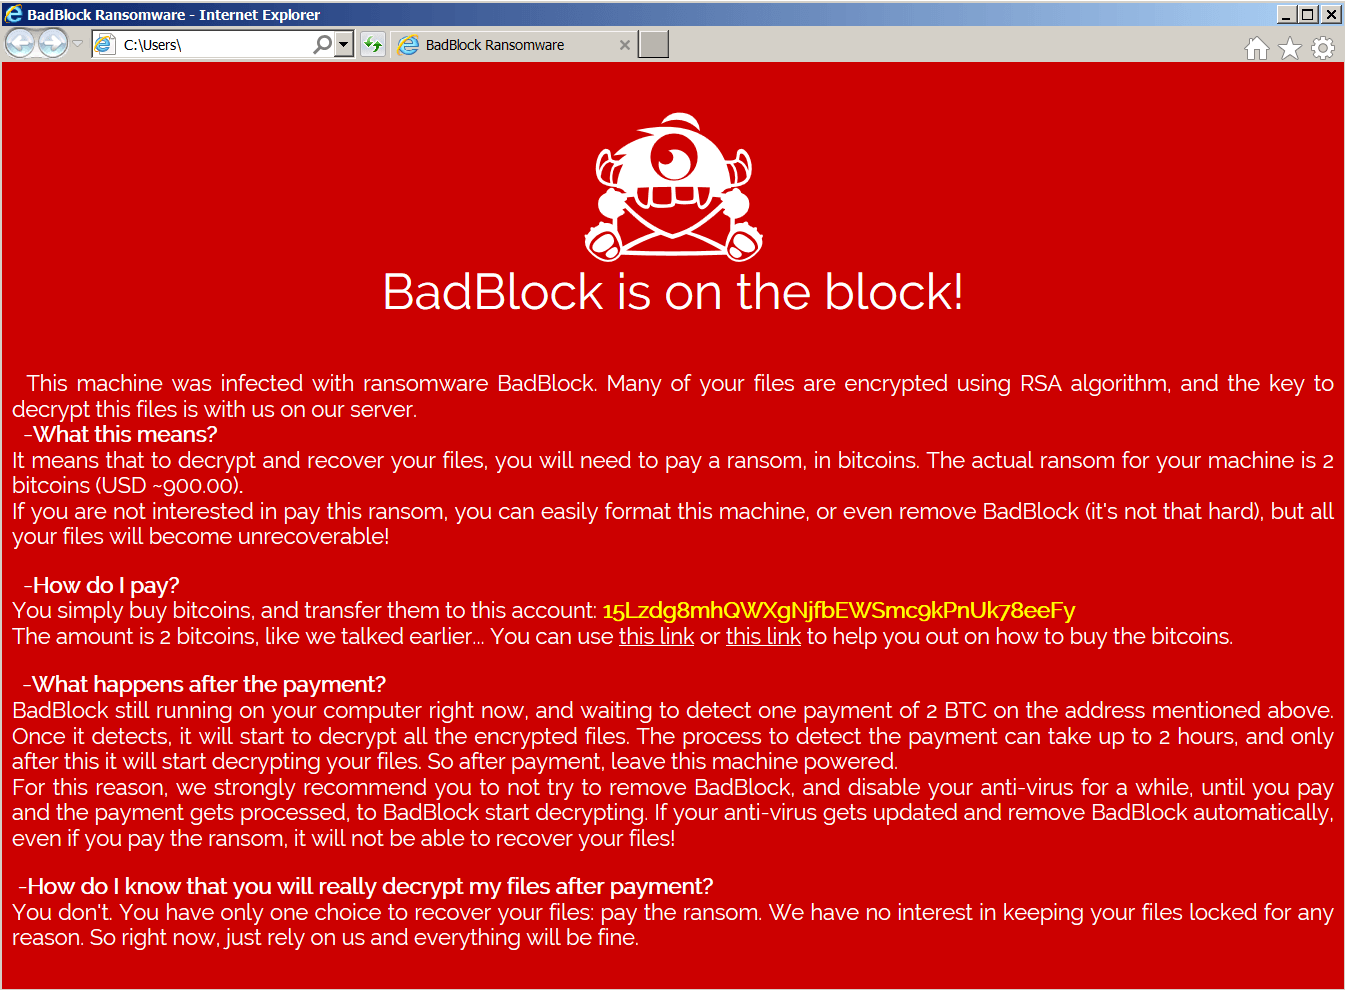
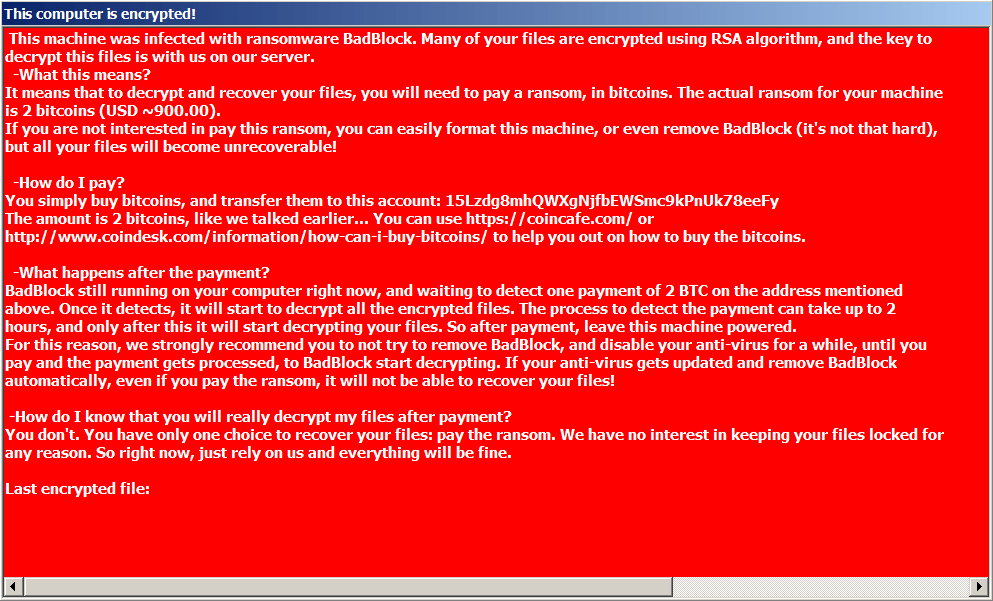
Sau khi mã hóa tập tin của bạn, BadBlock hiển thị một trong những thông báo sau (từ tập tin có tên Help Decrypt.html):
Nếu tập tin của bạn bị BadBlock mã hóa, nhấp vào đây để tải xuống bản sửa lỗi miễn phí của chúng tôi:
Bart
Bart là một dạng phần mềm tống tiền được phát hiện lần đầu vào cuối tháng 06 năm 2016. Dưới đây là các dấu hiệu nhiễm:
Thay đổi tên tập tin:
Bart thêm .bart.zip vào cuối tên tập tin. (ví dụ: Thesis.doc = Thesis.docx.bart.zip) Đây là các tập tin lưu trữ ZIP bị mã hóa chứa các tập tin gốc.
Thông báo tống tiền:
Sau khi mã hóa tập tin của bạn, Bart đổi hình nền máy tính thành hình ảnh tương tự như bên dưới. Bạn có thể xác định Bart bằng phần văn bản trên hình ảnh này, được lưu trên màn hình nền máy tính trong các tập tin có tên recover.bmp và recover.txt.
Nếu tập tin của bạn bị Bart mã hóa, nhấp vào đây để tải xuống bản sửa lỗi miễn phí của chúng tôi:
Lời cảm ơn: Chúng tôi xin cảm ơn Peter Conrad, tác giả PkCrack, đã cho phép chúng tôi sử dụng thư viện của anh trong công cụ giải mã Bart.
BigBobRoss
BigBobRoss mã hóa tập tin của người dùng bằng phương thức mã hóa AES128. Các tập tin bị mã hóa có phần mở rộng mới "obfuscated" được thêm vào cuối tên tập tin.
Thay đổi tên tập tin:
Phần mềm tống tiền này thêm phần mở rộng sau đây: .obfuscated
foobar.doc -> foobar.doc.obfuscated
document.dat -> document.dat.obfuscated
document.xls -> document.xls.obfuscated
foobar.bmp -> foobar.bmp.obfuscated
Thông báo tống tiền:
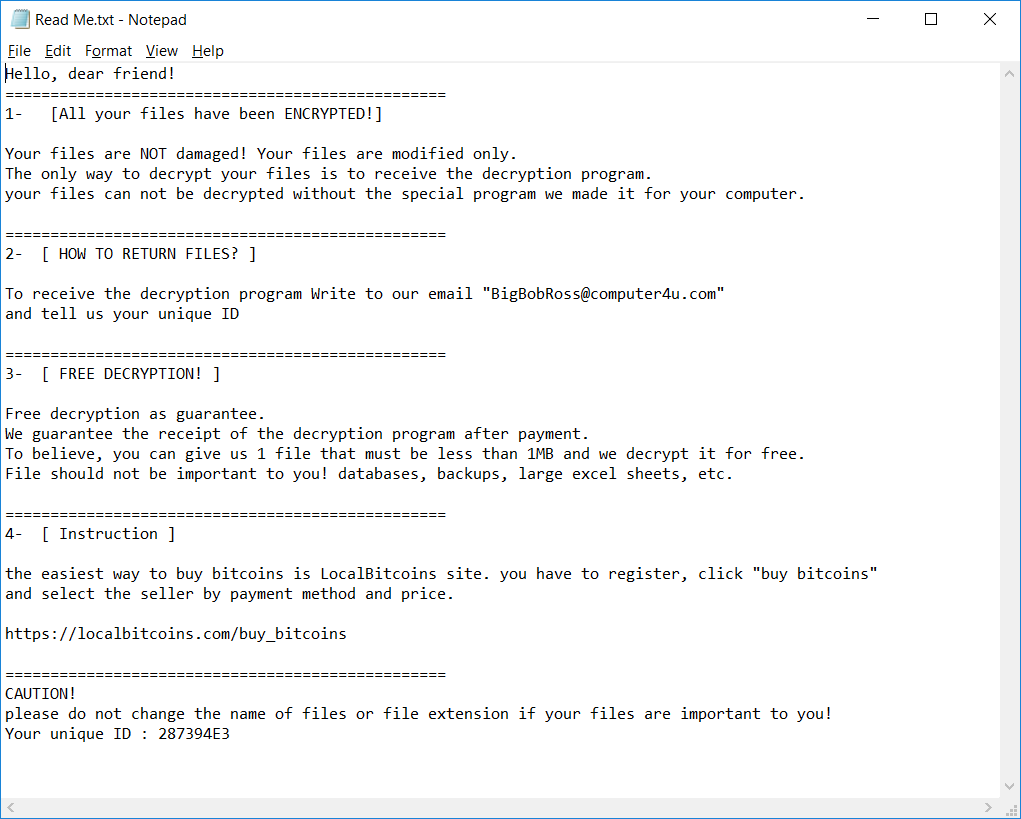
Phần mềm tống tiền này cũng tạo một tập tin văn bản có tên là "Read Me.txt" trong mỗi thư mục. Tập tin này có nội dung như sau.
BTCWare
BTCWare là một dạng phần mềm tống tiền được phát hiện lần đầu vào tháng 03 năm 2017. Kể từ đó, chúng tôi đã quan sát thấy 5 biến thể, có thể phân biệt bằng phần mở rộng tập tin bị mã hóa. Phần mềm tống tiền này sử dụng 2 phương thức mã hóa khác nhau – RC4 và AES 192.
Thay đổi tên tập tin:
Tên tập tin bị mã hóa sẽ có định dạng như sau:
foobar.docx.[sql772@aol.com].theva
foobar.docx.[no.xop@protonmail.ch].cryptobyte
foobar.bmp.[no.btc@protonmail.ch].cryptowin
foobar.bmp.[no.btcw@protonmail.ch].btcware
foobar.docx.onyon
Ngoài ra, bạn có thể tìm thấy một trong các tập tin sau đây trên PC
Key.dat on %USERPROFILE%\Desktop
1.bmp in %USERPROFILE%\AppData\Roaming
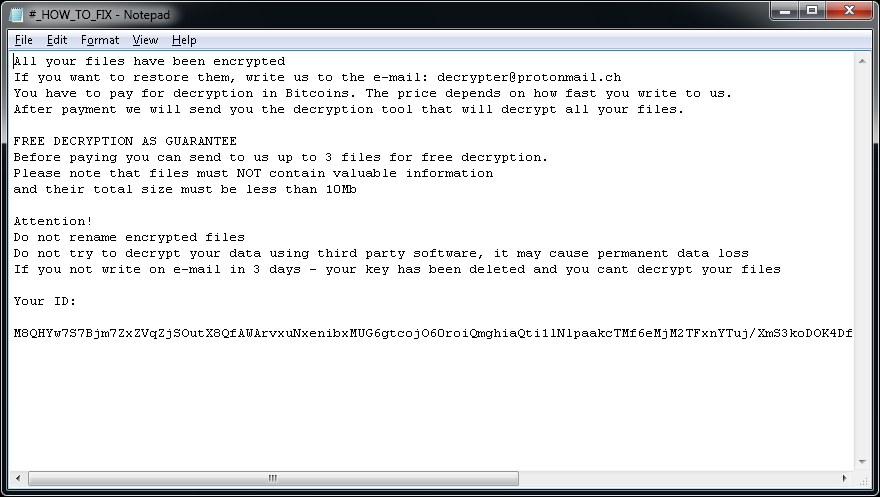
#_README_#.inf or !#_DECRYPT_#!.inf trong mỗi thư mục có ít nhất một tập tin bị mã hóa.
Thông báo tống tiền:
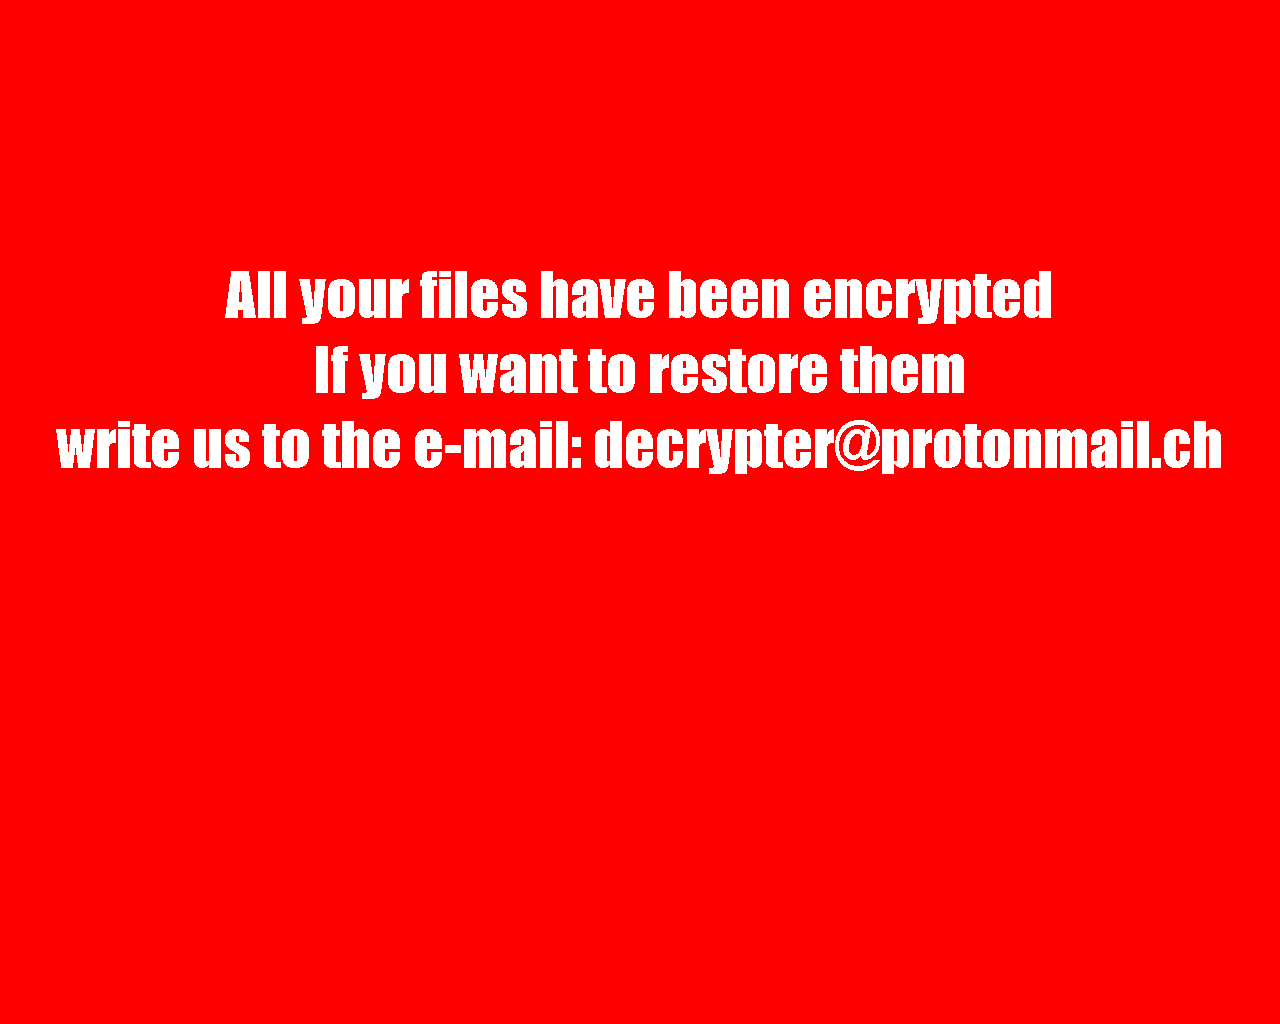
Sau khi mã hóa các tập tin của bạn, hình nền máy tính sẽ bị thay đổi thành hình ảnh sau đây:
Có thể bạn cũng thấy một trong các ghi chú đòi tiền chuộc sau đây:
Crypt888
Crypt888 (còn gọi là Mircop) là một dạng phần mềm tống tiền được phát hiện lần đầu vào tháng 06 năm 2016. Dưới đây là các dấu hiệu nhiễm:
Thay đổi tên tập tin:
Crypt888 thêm Lock. vào phần đầu của tên tập tin. (ví dụ: Thesis.doc = Lock.Thesis.doc)
Thông báo tống tiền:
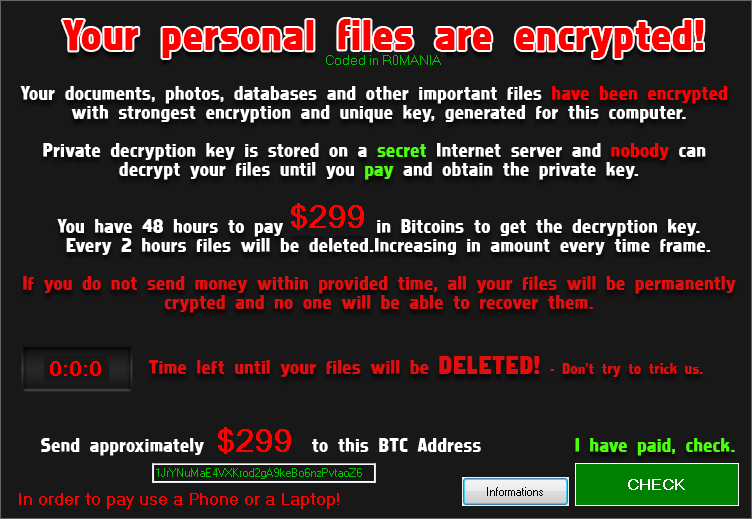
Sau khi mã hóa tập tin của bạn, Crypt888 đổi hình nền máy tính thành một trong những hình ảnh sau:
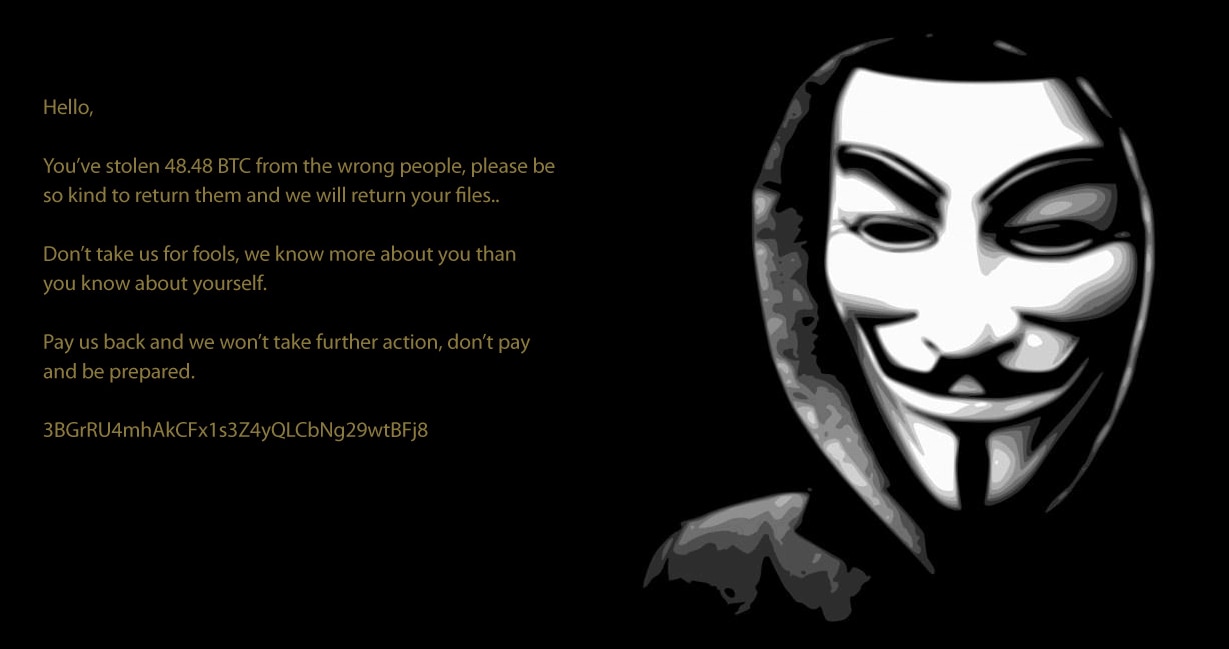
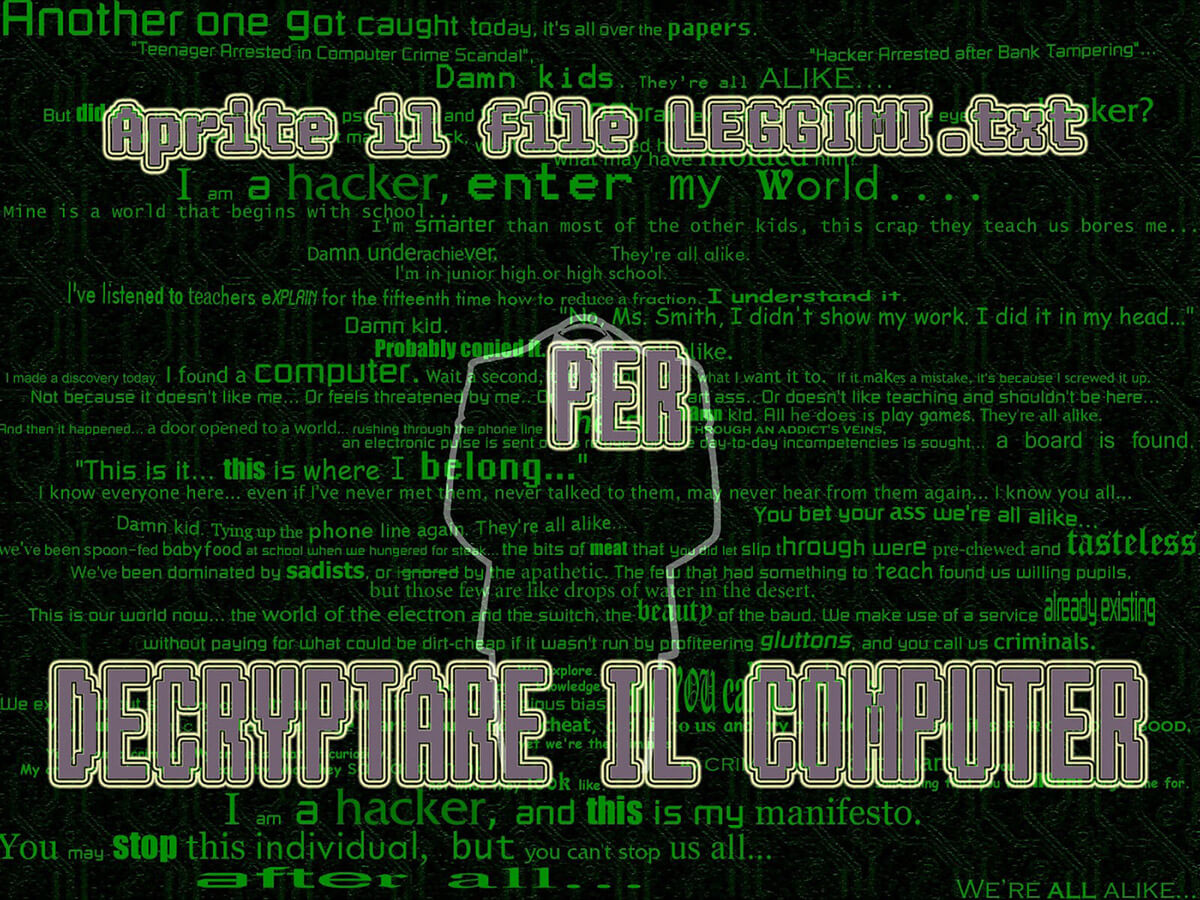
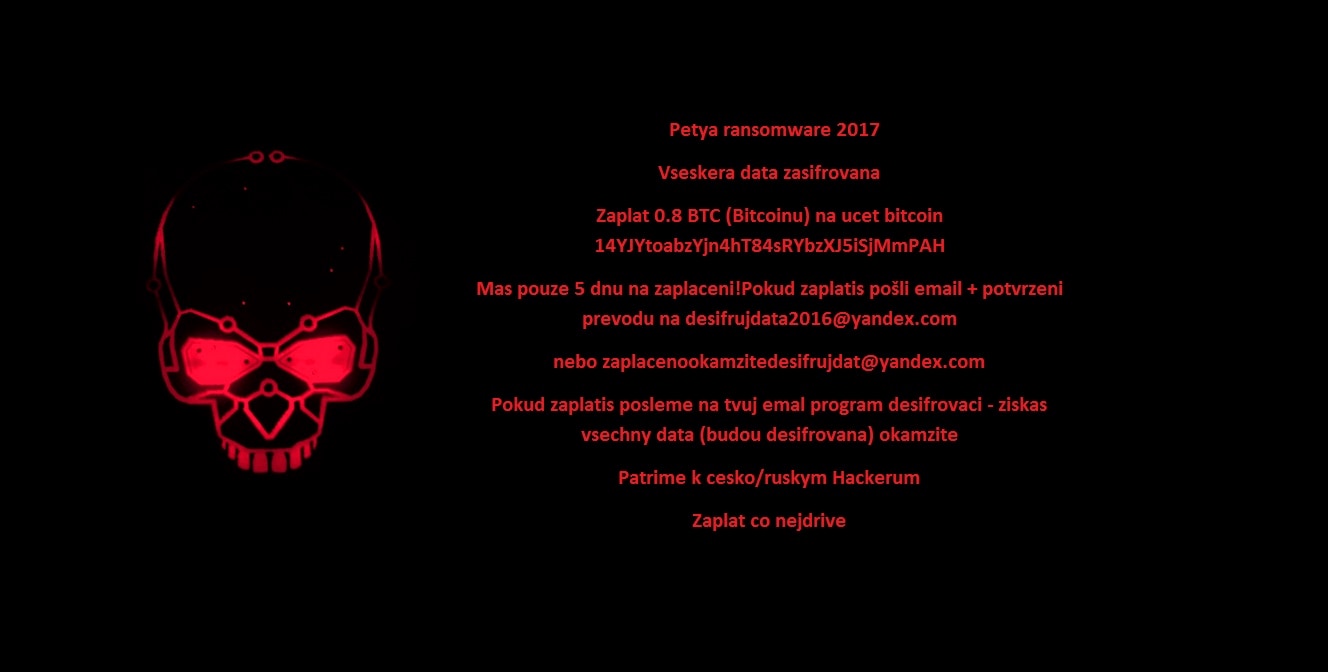
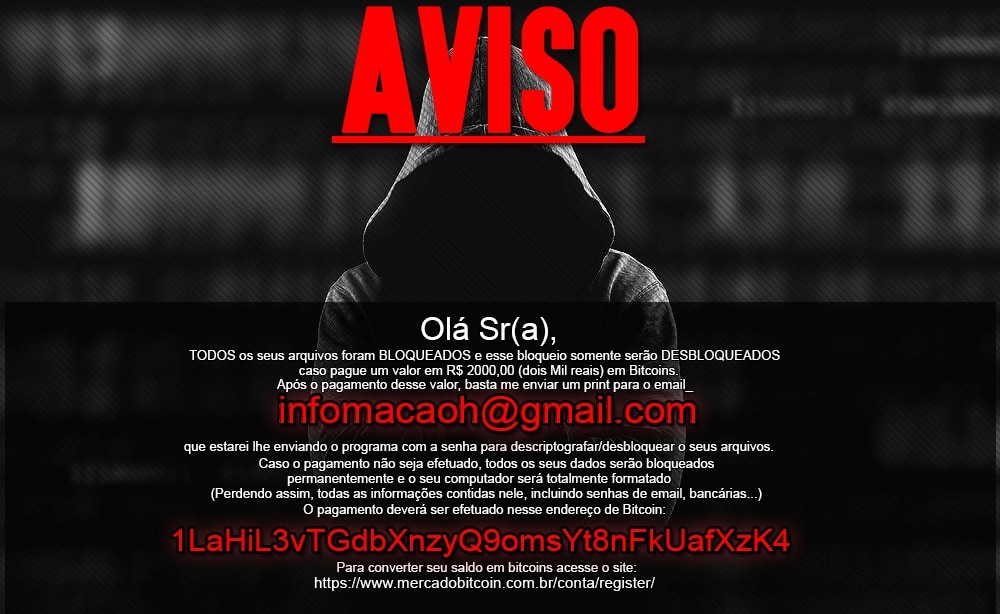
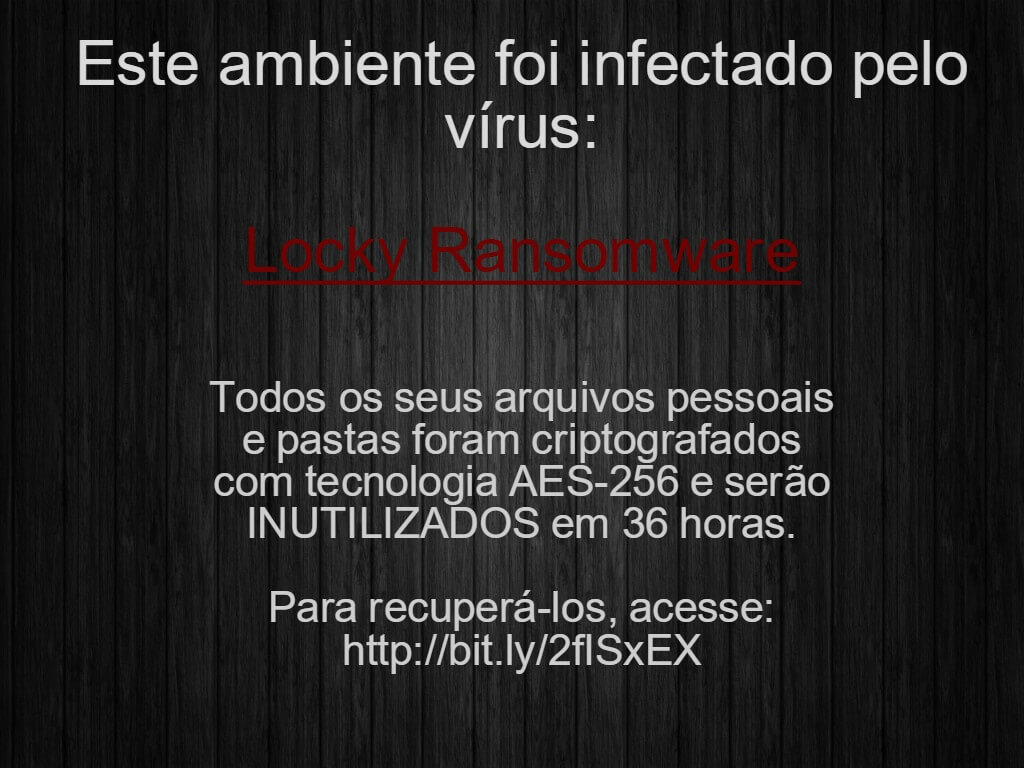
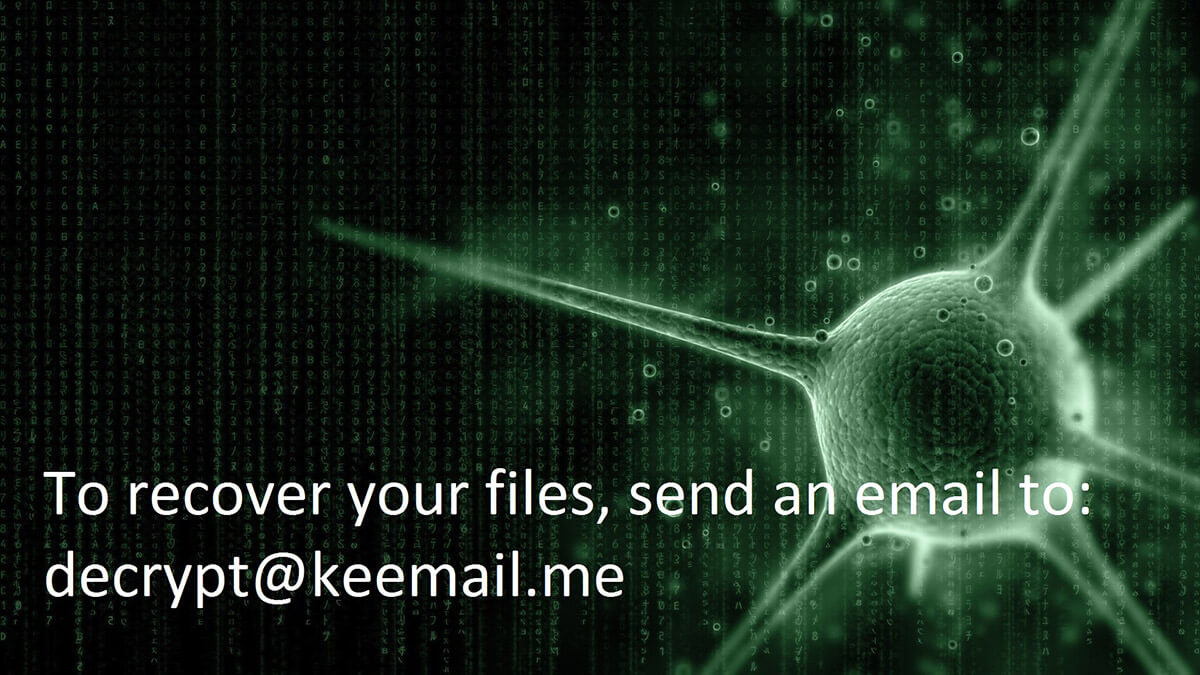
Nếu tập tin của bạn bị Crypt888 mã hóa, nhấp vào đây để tải xuống bản sửa lỗi miễn phí của chúng tôi:
CryptoMix (Ngoại tuyến)
CryptoMix (còn gọi là CryptFile2 hay Zeta) là một đoạn phần mềm tống tiền được phát hiện lần đầu vào tháng 03 năm 2016. Vào đầu năm 2017, một phiên bản mới của CryptoMix, có tên là CryptoShield xuất hiện. Cả hai phiên bản này đều mã hóa tập tin bằng cách sử dụng mã hóa AES256 cùng với khóa mã hóa duy nhất được tải xuống từ máy chủ từ xa. Tuy nhiên, nếu máy chủ không khả dụng hoặc nếu người dùng không được kết nối internet, phần mềm tống tiền sẽ mã hóa tập tin bằng khóa cố định ("khóa ngoại tuyến").
Quan trọng: Công cụ giải mã được cung cấp chỉ hỗ trợ các tập tin bị mã hóa bằng "khóa ngoại tuyến". Trong trường hợp khóa ngoại tuyến không được sử dụng để mã hóa tập tin, công cụ của chúng tôi sẽ không thể khôi phục các tập tin và sẽ không thể sửa đổi tập tin.
Thông tin cập nhật ngày 21/07/2017: Trình giải mã đã được cập nhật để hoạt động cả với biến thể Mole.
Thay đổi tên tập tin:
Các tập tin bị mã hóa sẽ có một trong các phần mở rộng sau: .CRYPTOSHIELD, .rdmk, .lesli, .scl, .code, .rmd, .rscl hoặc .MOLE.
Thông báo tống tiền:
Sau khi các tập tin bị mã hóa, có thể tìm thấy các tập tin sau trên PC:
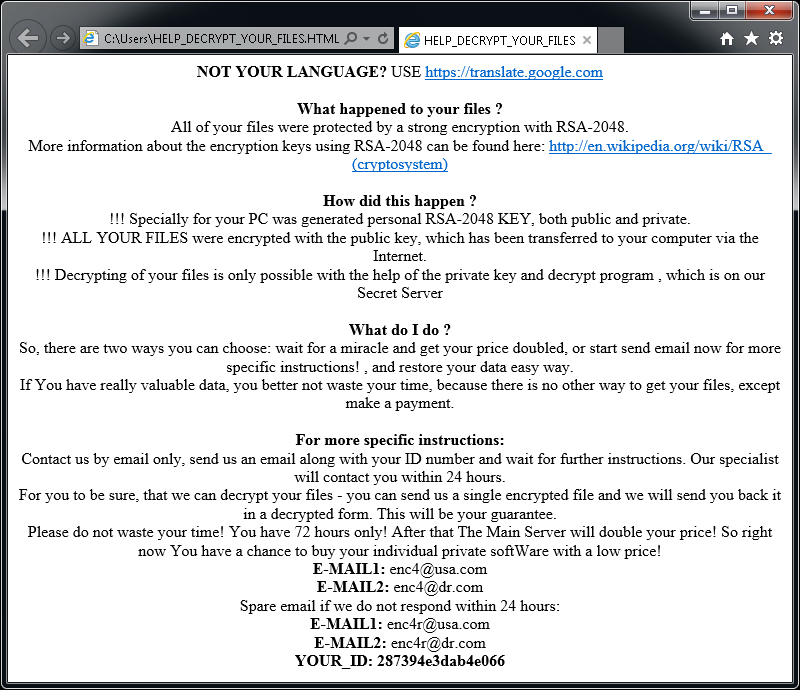
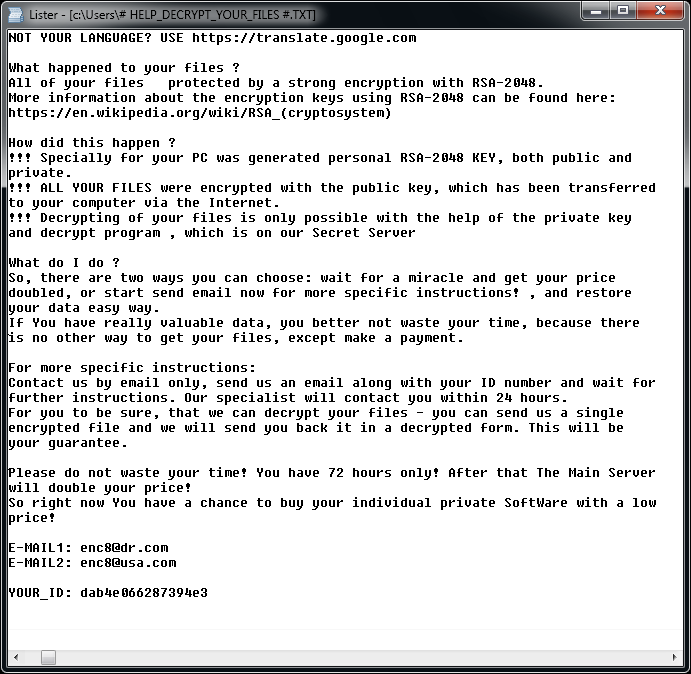
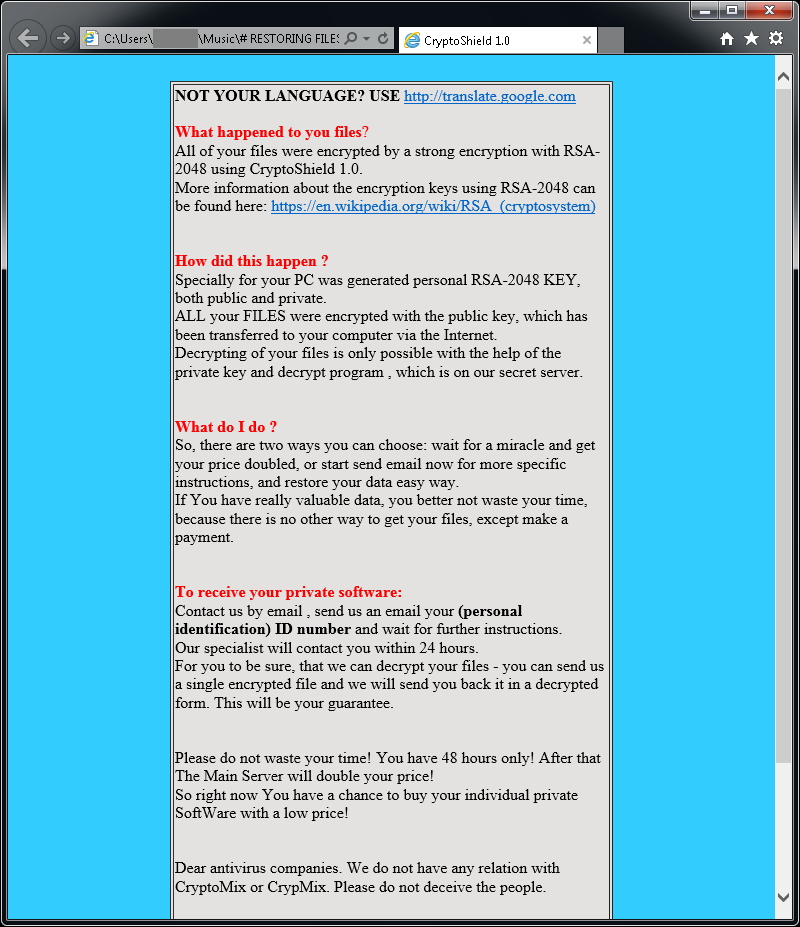
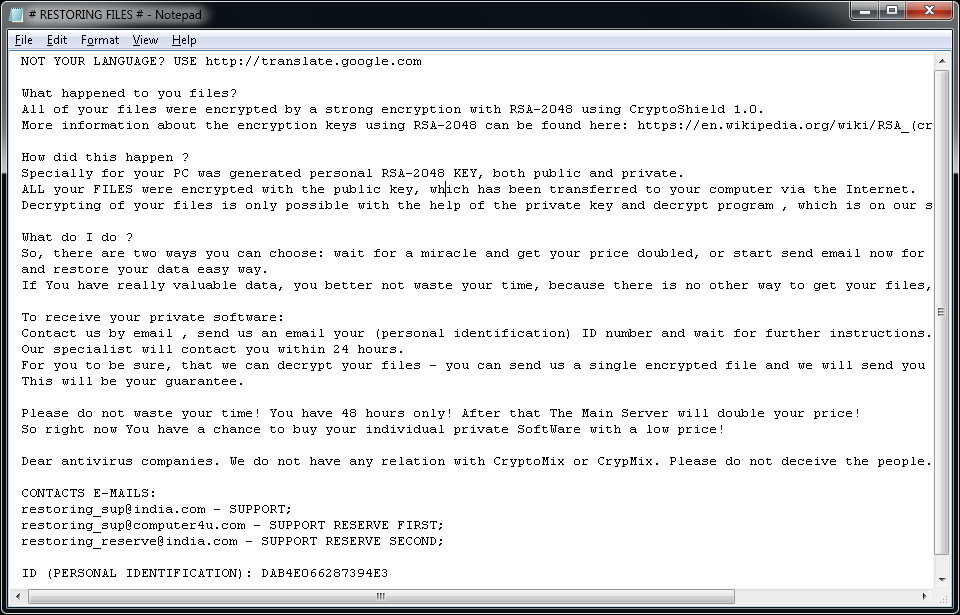
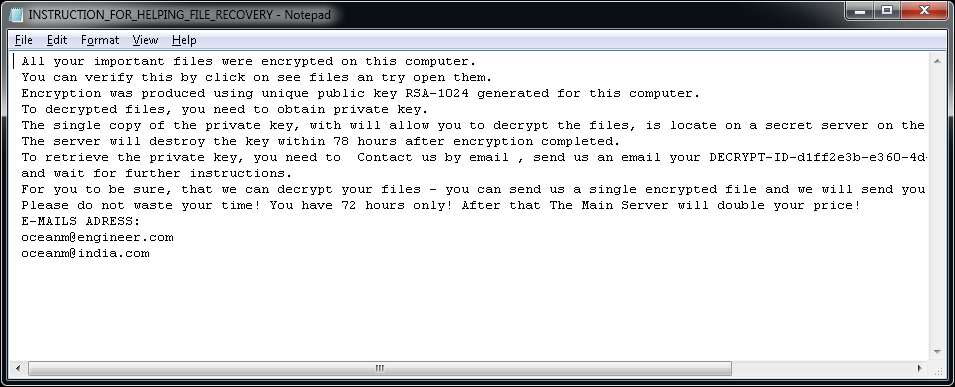
Nếu tập tin của bạn bị CryptoMix mã hóa, hãy nhấp vào đây để tải xuống bản sửa lỗi miễn phí của chúng tôi:
CrySiS
CrySiS (JohnyCryptor, Virus-Encode, Aura, Dharma) là một dạng phần mềm tống tiền đã được phát hiện từ tháng 09 năm 2015. CrySiS sử dụng AES256 kết hợp với phương thức mã hóa bất đối xứng RSA-1024.
Thay đổi tên tập tin:
Các tập tin bị mã hóa có phần mở rộng khác nhau, trong đó có:
.johnycryptor@hackermail.com.xtbl,
.ecovector2@aol.com.xtbl,
.systemdown@india.com.xtbl,
.Vegclass@aol.com.xtbl,
.{milarepa.lotos@aol.com}.CrySiS,
.{Greg_blood@india.com}.xtbl,
.{savepanda@india.com}.xtbl,
.{arzamass7@163.com}.xtbl,
.{3angle@india.com}.dharma,
.{tombit@india.com}.dharma,
.wallet
Thông báo tống tiền:
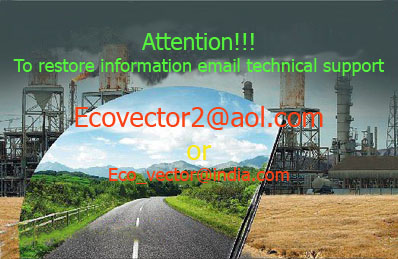
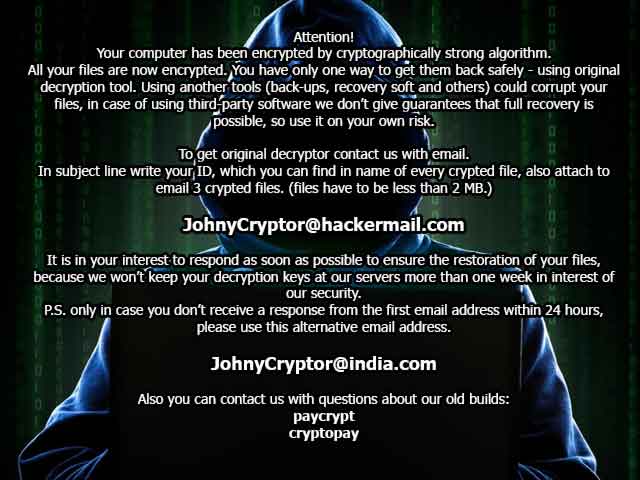
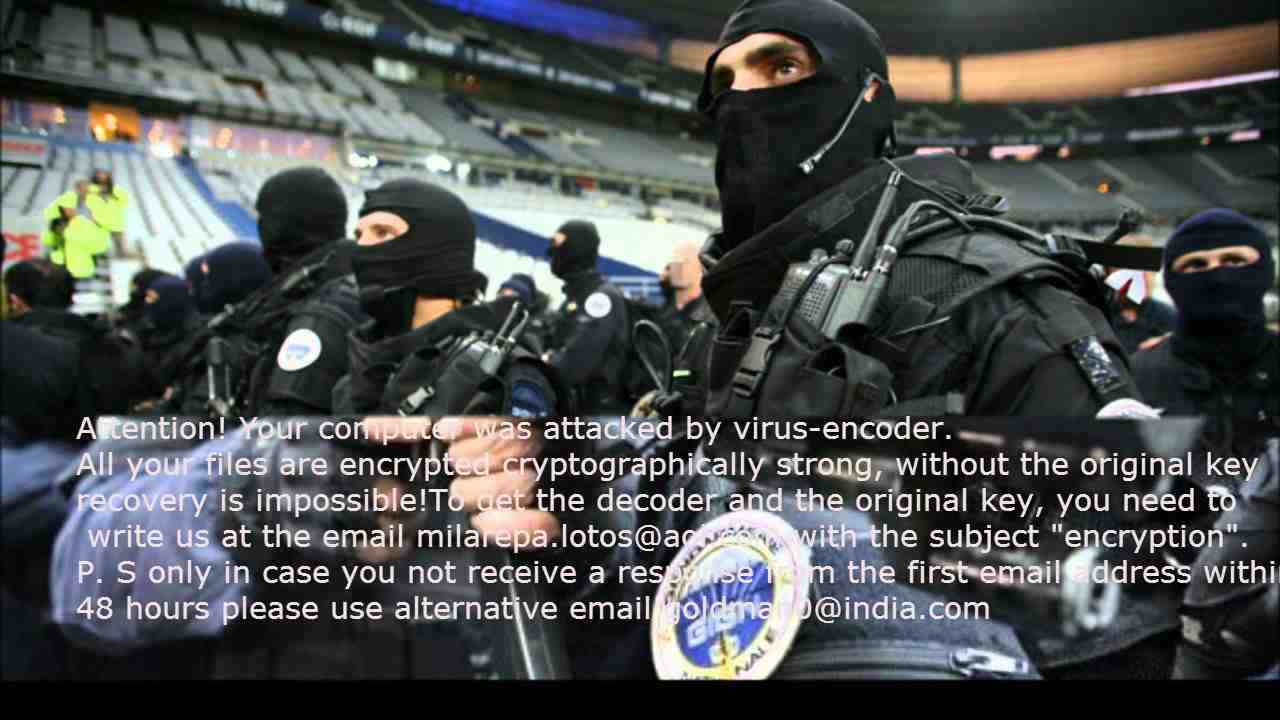
Sau khi các tập tin của bạn bị mã hóa, màn hình sẽ hiển thị một trong những thông báo sau (xem bên dưới). Thông báo nằm trong tập tin "Decryption instructions.txt", "Decryptions instructions.txt", "README.txt", "Readme to restore your files.txt" hoặc "HOW TO DECRYPT YOUR DATA.txt" trên màn hình nền máy tính của người dùng. Đồng thời, hình nền máy tính bị đổi thành một trong những hình ảnh dưới đây.
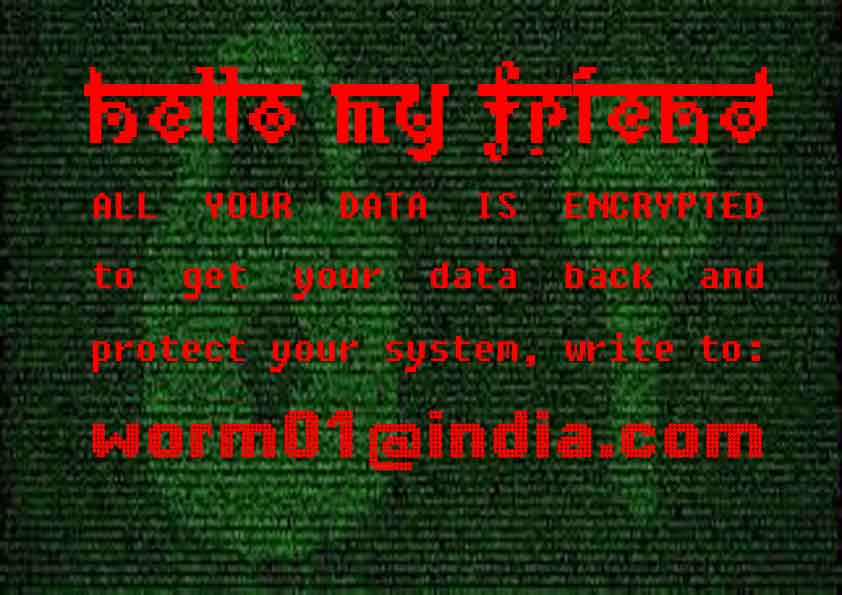
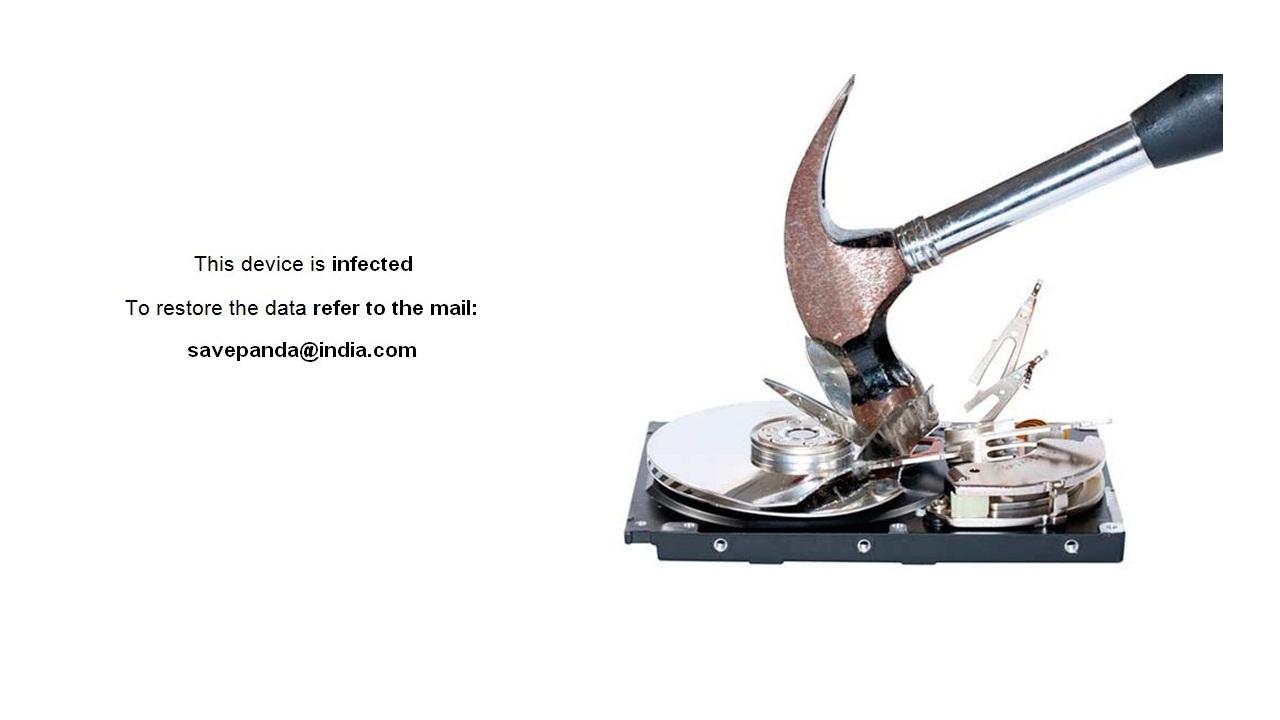
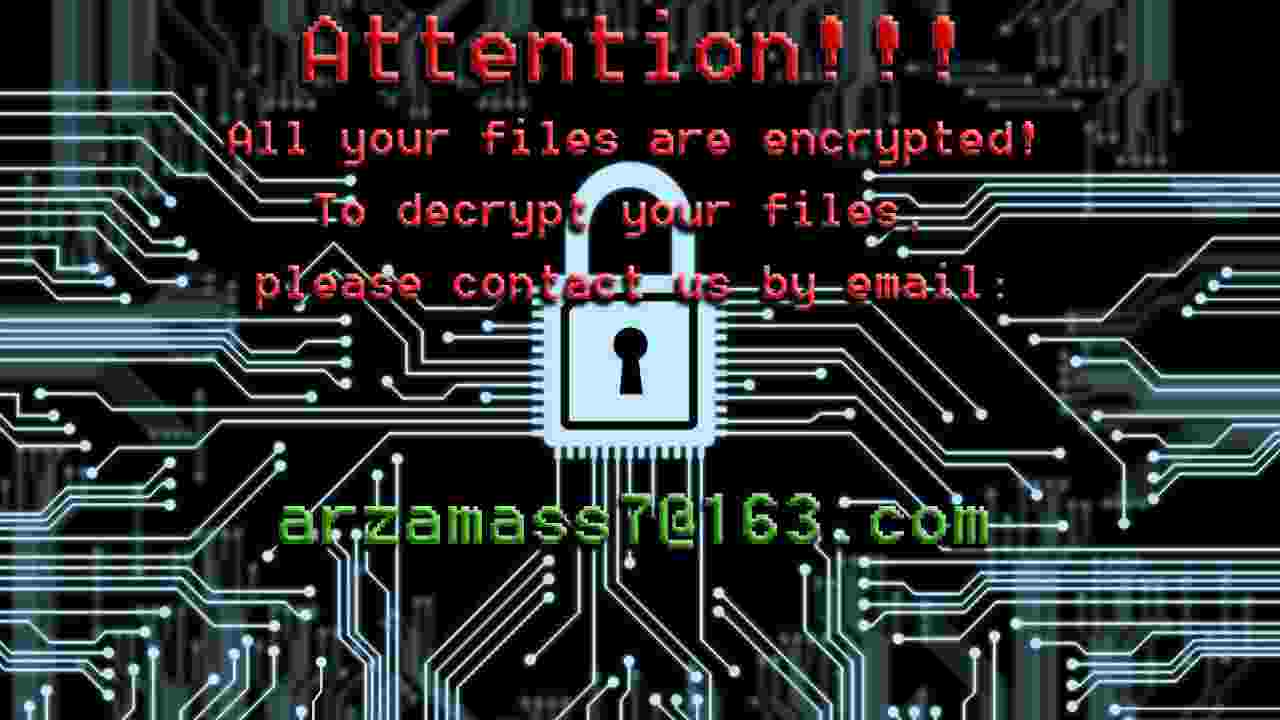
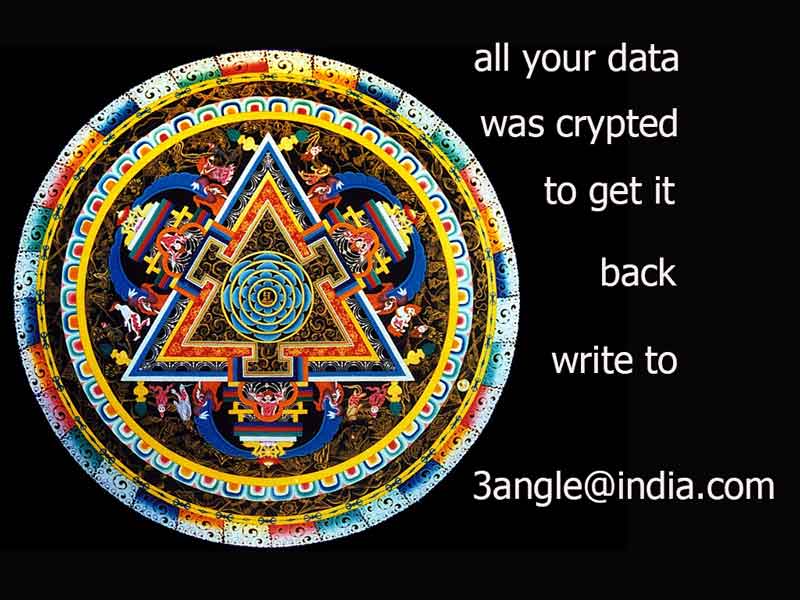
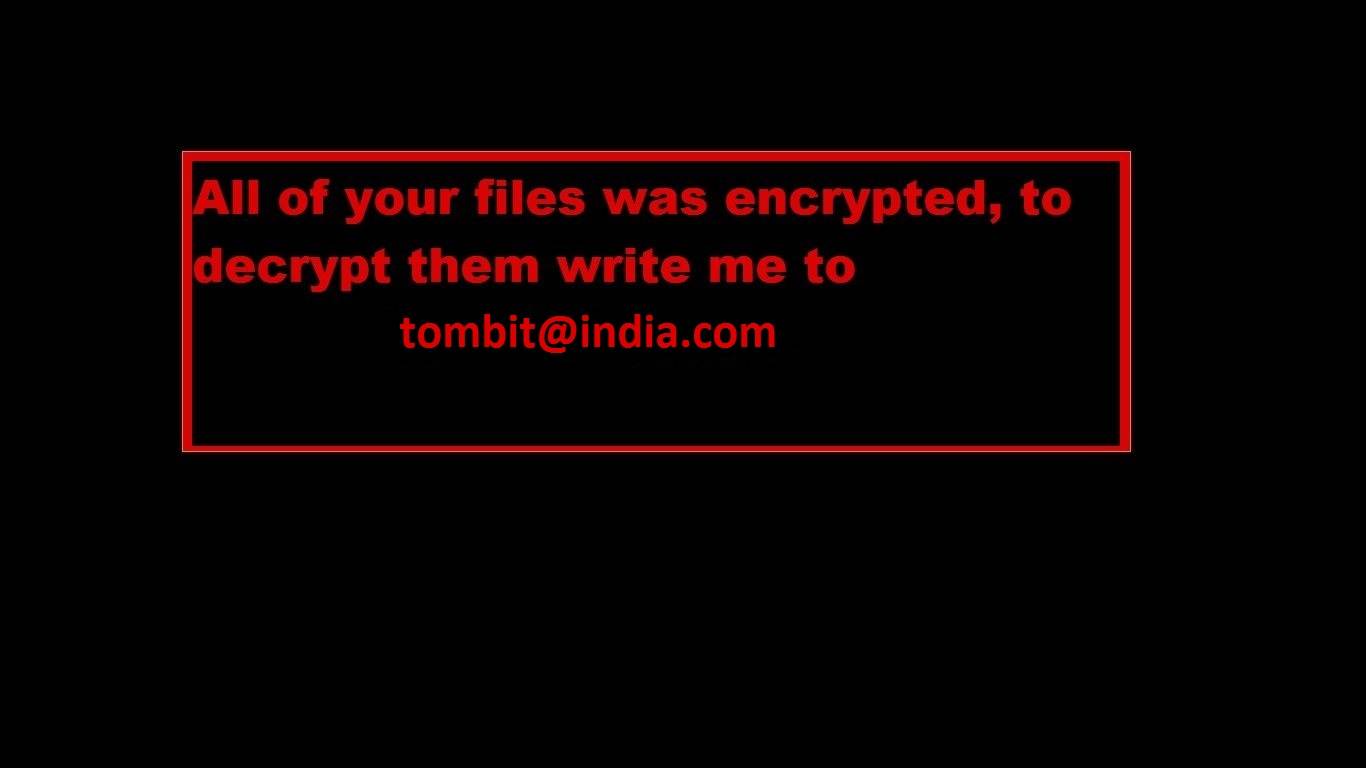
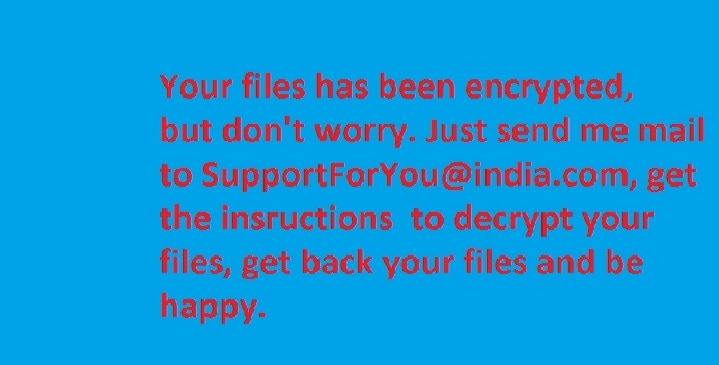
Nếu tập tin của bạn bị CrySiS mã hóa, nhấp vào đây để tải xuống bản sửa lỗi miễn phí của chúng tôi:
EncrypTile
EncrypTile là một phần mềm tống tiền được chúng tôi phát hiện lần đầu vào tháng 11 năm 2016. Sau nửa năm phát triển, chúng tôi đã phát hiện ra phiên bản mới cuối cùng của phần mềm tống tiền này. Phiên bản này sử dụng phương thức mã hóa AES-128, dùng một khóa không đổi cho một máy tính và người dùng nhất định.
Thay đổi tên tập tin:
Phần mềm tống tiền này thêm cụm từ “encrypTile” vào tên tập tin:
foobar.doc -> foobar.docEncrypTile.doc
foobar3 -> foobar3EncrypTile
Phần mềm tống tiền này cũng tạo 4 tập tin mới trên màn hình nền máy tính của người dùng. Tên của những tập tin này được bản địa hóa, sau đây là các phiên bản tiếng Anh:
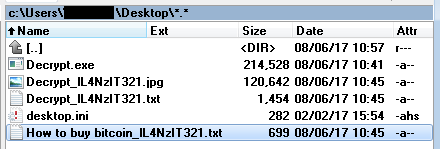
Thông báo tống tiền:
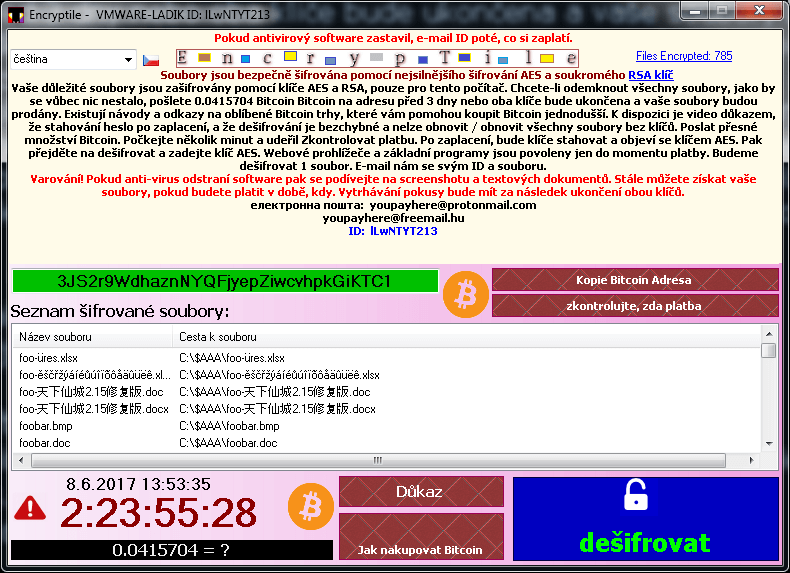
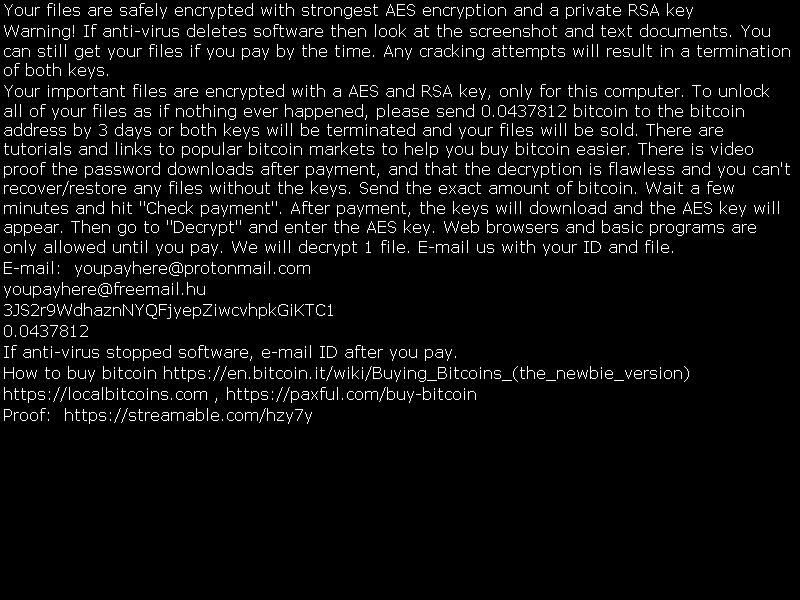
Cách chạy trình giải mã
Trong khi chạy, phần mềm tống tiền này sẽ chủ động ngăn không cho người dùng chạy bất kỳ công cụ nào có khả năng gỡ bỏ nó. Vui lòng tham khảo bài đăng blog này để xem hướng dẫn chi tiết hơn về cách chạy trình giải mã trong trường hợp phần mềm tống tiền này đang chạy trên máy tính của bạn.
FindZip
FindZip là một dạng phần mềm tống tiền đã được phát hiện vào cuối tháng 02 năm 2017. Phần mềm tống tiền này lây nhiễm trên Mac OS X (phiên bản 10.11 hoặc mới hơn). Phương thức mã hóa này dựa trên việc tạo tập tin ZIP - mỗi tập tin bị mã hóa là một tập tin lưu trữ ZIP, có chứa tài liệu gốc.
Thay đổi tên tập tin:
Tập tin bị mã hóa sẽ có phần mở rộng .crypt.
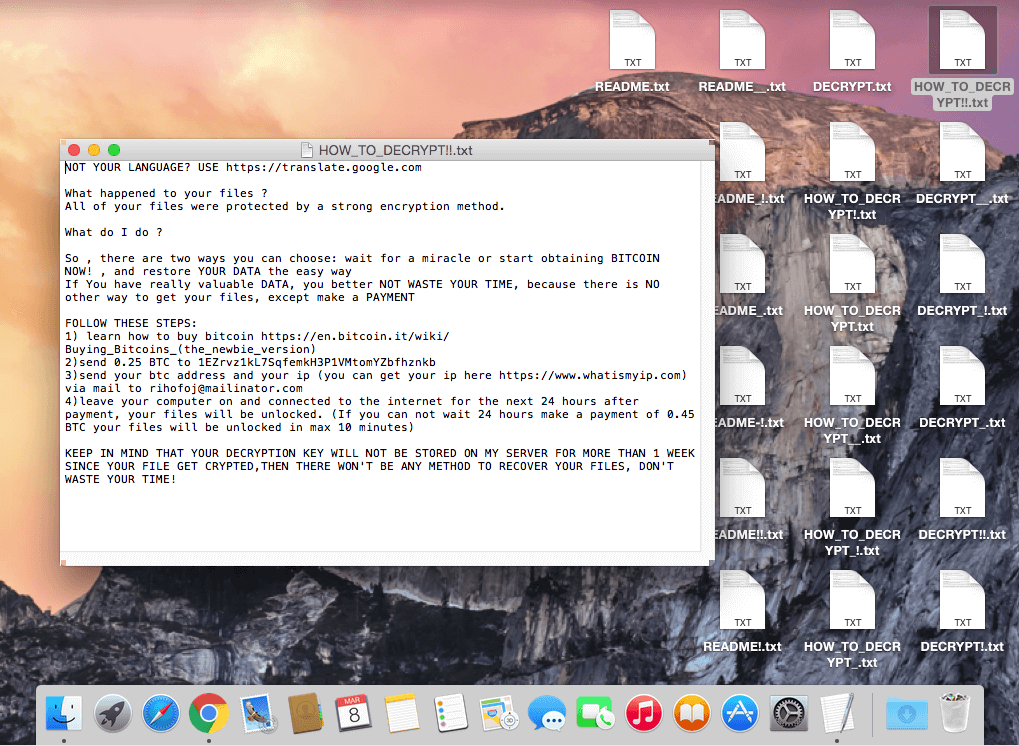
Thông báo tống tiền:
Sau khi mã hóa các tập tin của bạn, phần mềm tống tiền này sẽ tạo một số tập tin trên màn hình nền máy tính của người dùng, với các biến thể tên của: DECRYPT.txt, HOW_TO_DECRYPT.txt, README.txt. Tất cả những tập tin này đều giống hệt nhau, có chứa thông báo văn bản sau:
Đặc biệt: Vì các trình giải mã của AVAST là ứng dụng dành cho Windows, bạn sẽ cần phải cài đặt một lớp mô phỏng trên máy Mac (WINE, CrossOver). Để biết thêm thông tin, vui lòng đọc bài đăng blog này của chúng tôi.
Nếu tập tin của bạn bị Globe mã hóa, hãy nhấp vào đây để tải xuống bản sửa lỗi miễn phí của chúng tôi:
Fonix
Phần mềm tống tiền Fonix bắt đầu xuất hiện từ tháng 6 năm 2020. Fonix được viết bằng C++ và sử dụng lược đồ mã hóa 3 khóa (khóa chính RSA-4096, khóa phiên RSA-2048, khóa tập tin 256 bit đối với mã hóa SALSA/ChaCha). Vào tháng 2 năm 2021, người tạo ra phần mềm tống tiền này đã chấm dứt hoạt động và công khai khóa RSA chính có thể dùng để giải mã miễn phí các tập tin.
Thay đổi tên tập tin:
Các tập tin bị mã hóa sẽ có một trong các đuôi sau:
.FONIX,
.XINOF
Thông báo tống tiền:
Sau khi mã hóa tập tin trên máy của nạn nhân, phần mềm tống tiền này sẽ hiển thị màn hình sau:
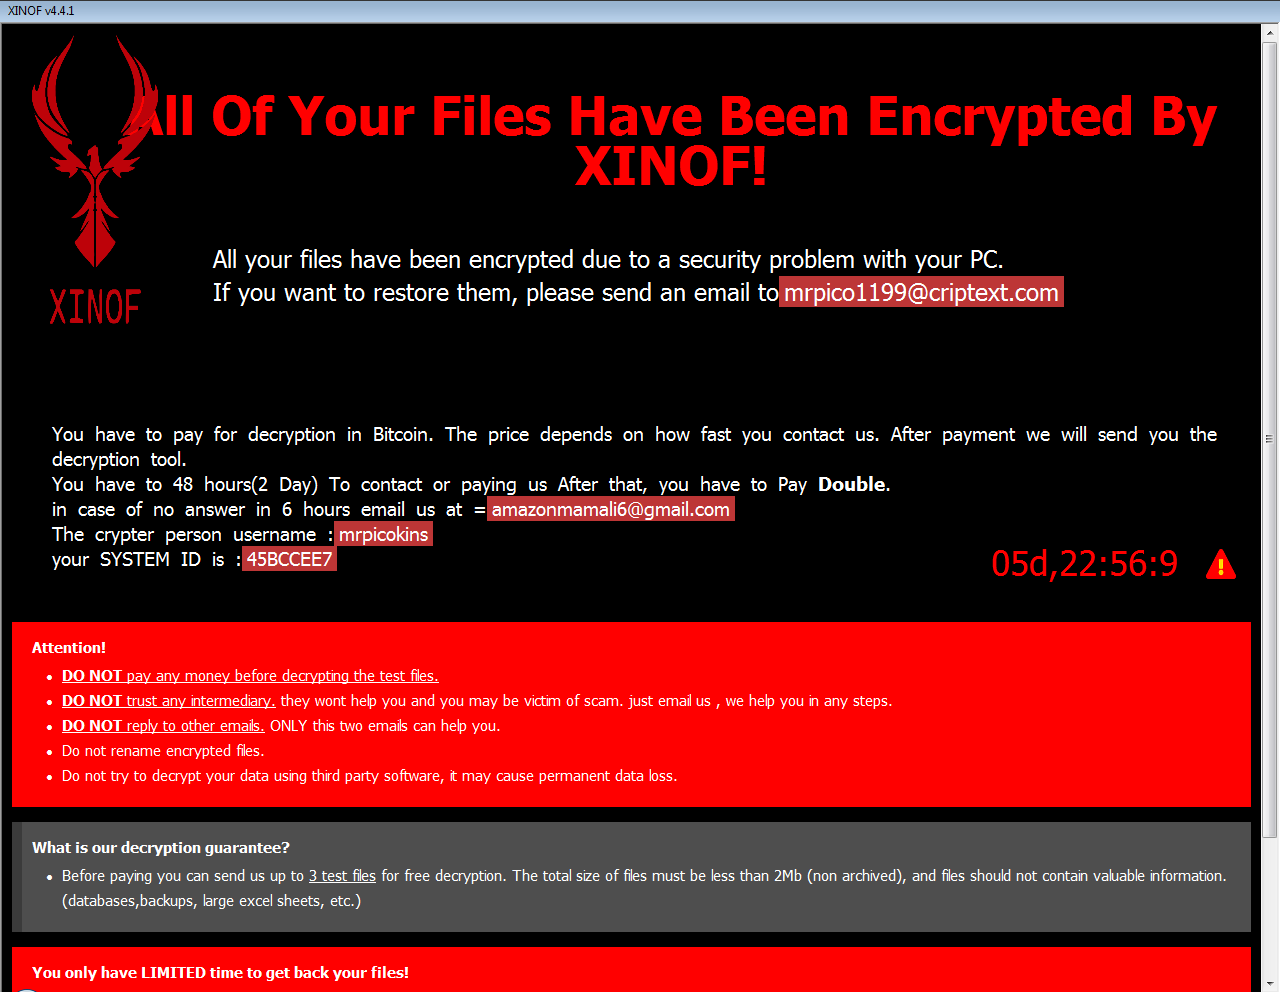
Nếu tập tin của bạn bị Fonix mã hóa, hãy nhấp vào đây để tải bản sửa lỗi miễn phí của chúng tôi xuống:
GandCrab
GandCrab là một trong số những phần mềm tống tiền phổ biến nhất trong năm 2018. Vào ngày 17 tháng 10 năm 2018, các nhà phát triển Gandcrab đã phát hành 997 khóa cho những nạn nhân ở Syria. Ngoài ra, vào tháng 7 năm 2018, FBI đã phát hành khóa giải mã chính cho các phiên bản 4 – 5.2. Phiên bản này của trình giải mã sử dụng tất cả các khóa này và có thể giải mã miễn phí các tập tin.
Thay đổi tên tập tin:
Phần mềm tống tiền này thêm nhiều phần mở rộng khả thi:
.GDCB,
.CRAB,
.KRAB,
.%RandomLetters%
foobar.doc -> foobar.doc.GDCB
document.dat -> document.dat.CRAB
document.xls -> document.xls.KRAB
foobar.bmp -> foobar.bmp.gcnbo (các chữ cái là ngẫu nhiên)
Thông báo tống tiền:
Phần mềm tống tiền này cũng tạo một tập tin văn bản có tên "GDCB-DECRYPT.txt", "CRAB-DECRYPT.txt", "KRAB_DECRYPT.txt", "%RandomLetters%-DECRYPT.txt" hoặc "%RandomLetters%-MANUAL.txt" trong mỗi thư mục. Tập tin này có nội dung như sau.
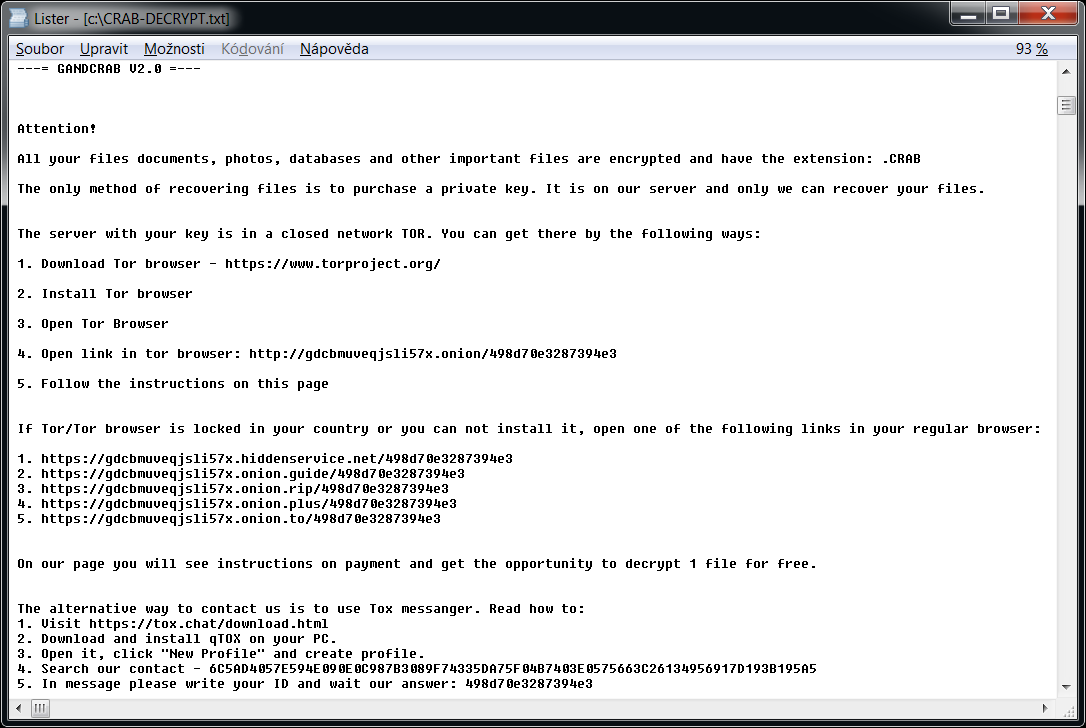
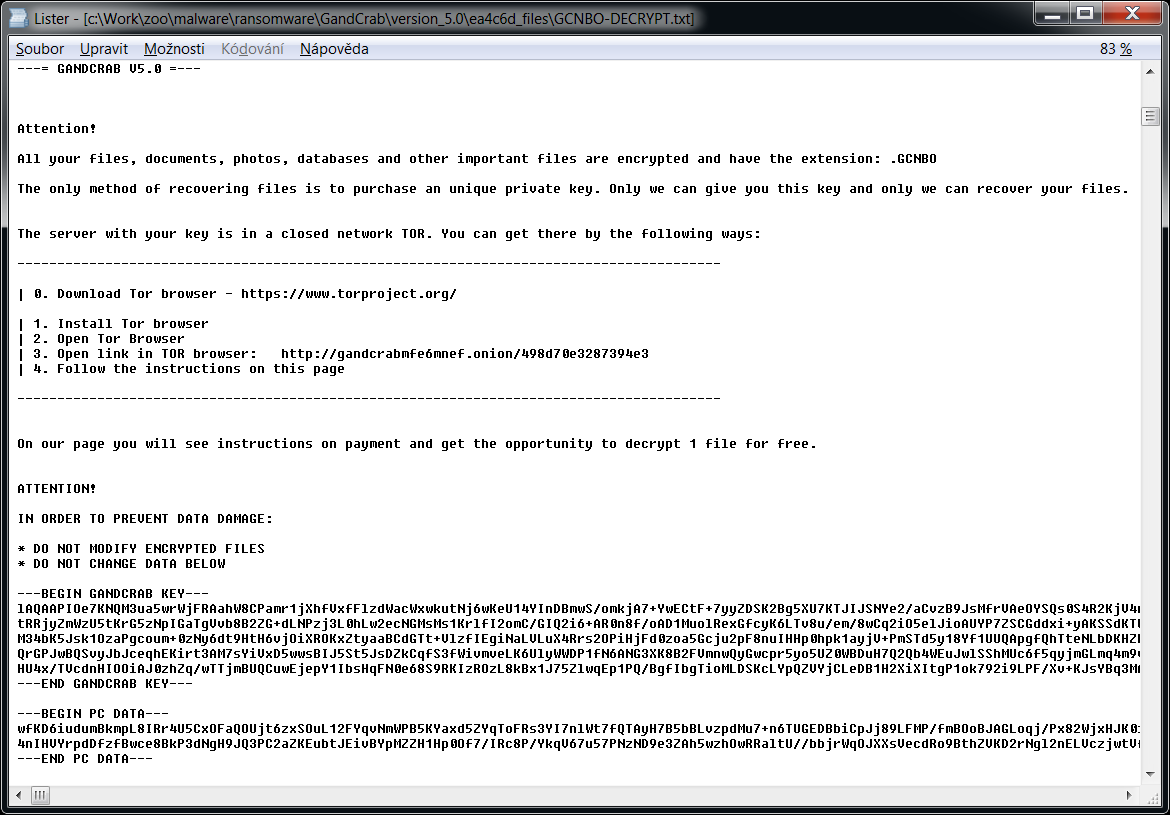
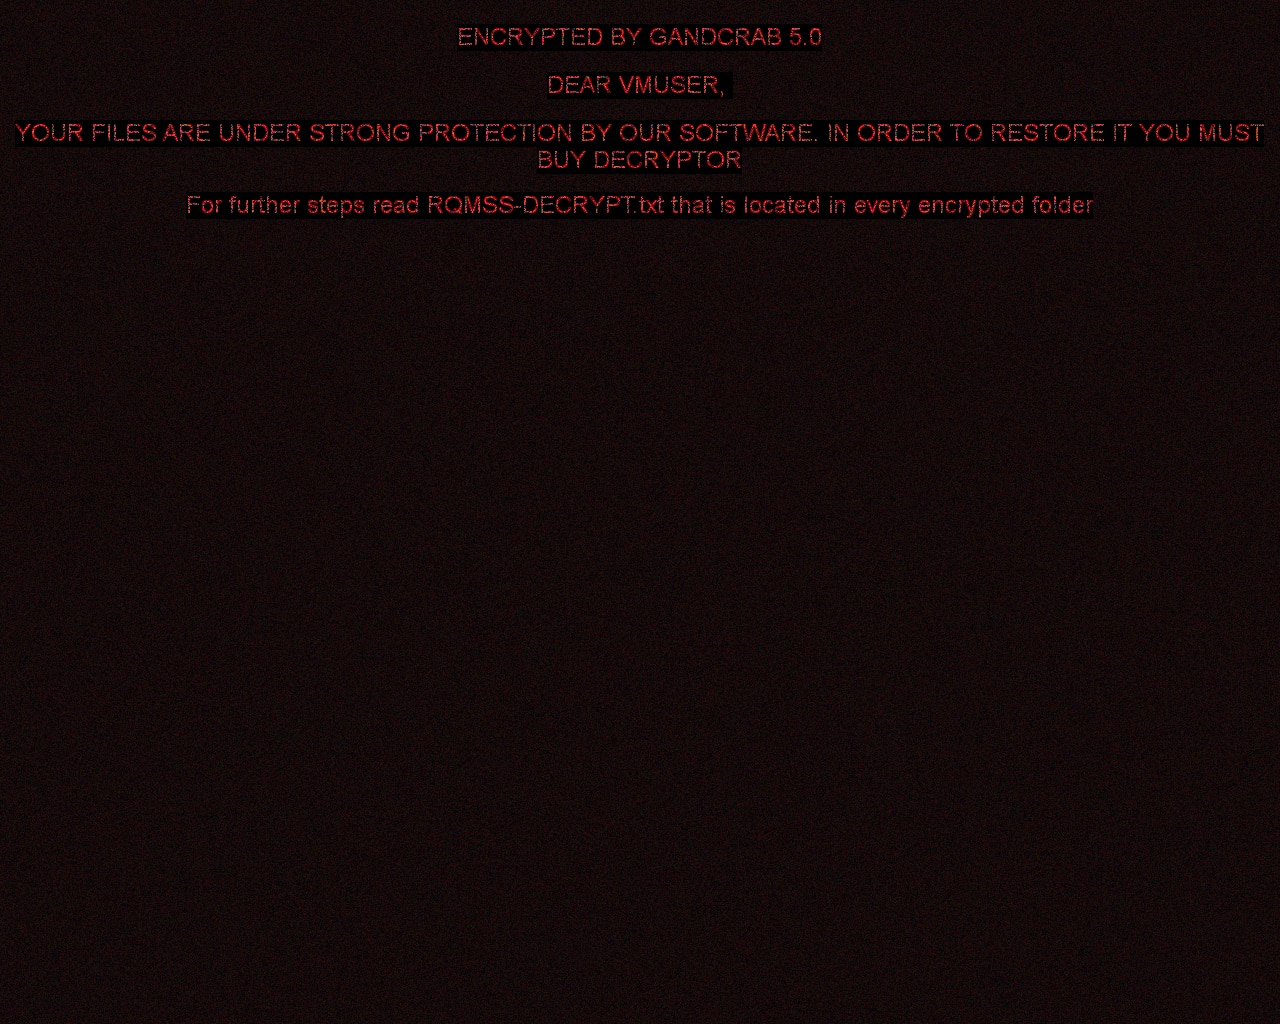
Các phiên bản mới hơn của phần mềm tống tiền này cũng có thể đặt hình ảnh sau đây cho màn hình nền máy tính của người dùng:
Globe
Globe là một dạng phần mềm tống tiền được phát hiện từ tháng 08 năm 2016. Tùy vào phiên bản, Globe sử dụng phương pháp mã hóa RC4 hoặc Blowfish. Dưới đây là các dấu hiệu nhiễm:
Thay đổi tên tập tin:
Globe thêm một trong những phần mở rộng sau vào tên tập tin: ".ACRYPT", ".GSupport[0-9]", ".blackblock", ".dll555", ".duhust", ".exploit", ".frozen", ".globe", ".gsupport", ".kyra", ".purged", ".raid[0-9]", ".siri-down@india.com", ".xtbl", ".zendrz", ".zendr[0-9]" hoặc ".hnyear". Ngoài ra, một số phiên bản Globe mã hóa cả tên tập tin.
Thông báo tống tiền:
Sau khi các tập tin của bạn bị mã hóa, màn hình sẽ hiển thị thông báo tương tự như sau (nằm trong tập tin "How to restore files.hta" hoặc "Read Me Please.hta"):
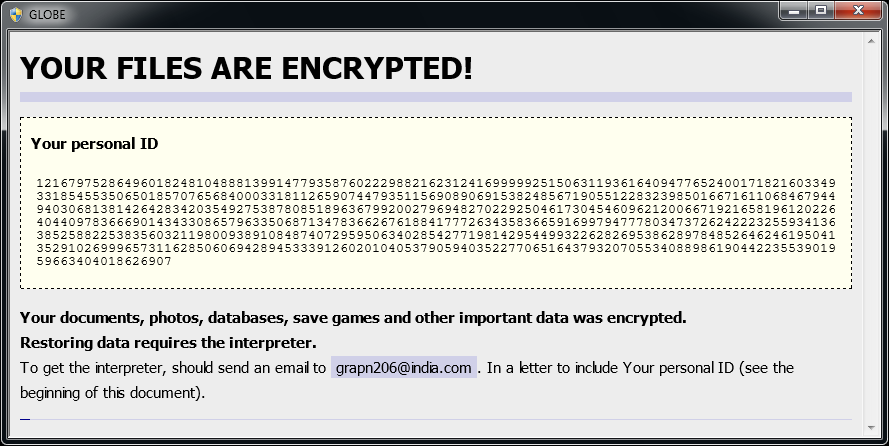
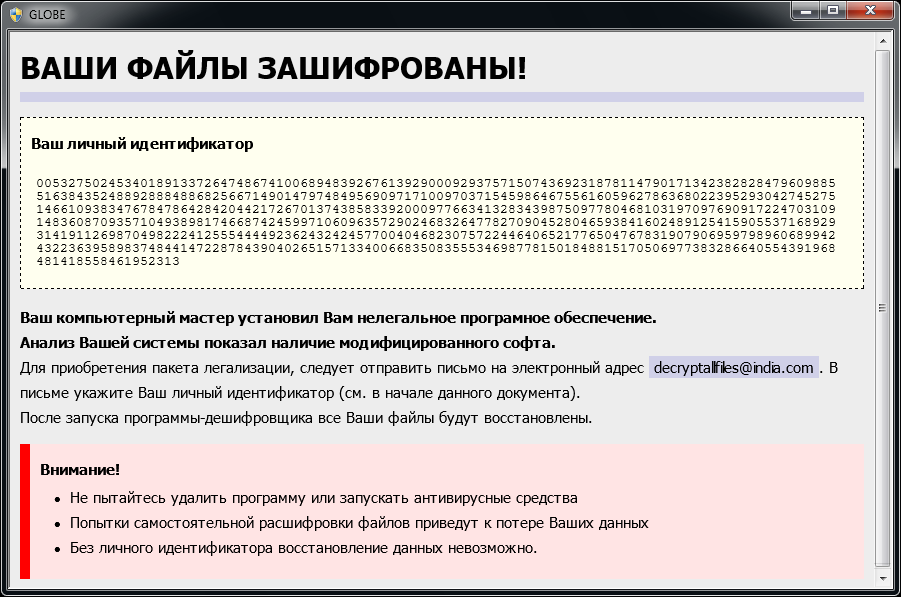
Nếu tập tin của bạn bị Globe mã hóa, hãy nhấp vào đây để tải bản sửa lỗi miễn phí của chúng tôi xuống:
HermeticRansom
HermeticRansom là phần mềm tống tiền được dùng ở đầu cuộc tấn công của Nga vào Ukraine. Phần mềm được viết bằng ngôn ngữ Go, có khả năng mã hóa các tập tin bằng mã đối xứng AES GCM. Nạn nhân của cuộc tấn công bằng phần mềm tống tiền này có thể giải mã miễn phí các tập tin của mình.
Thay đổi tên tập tin:
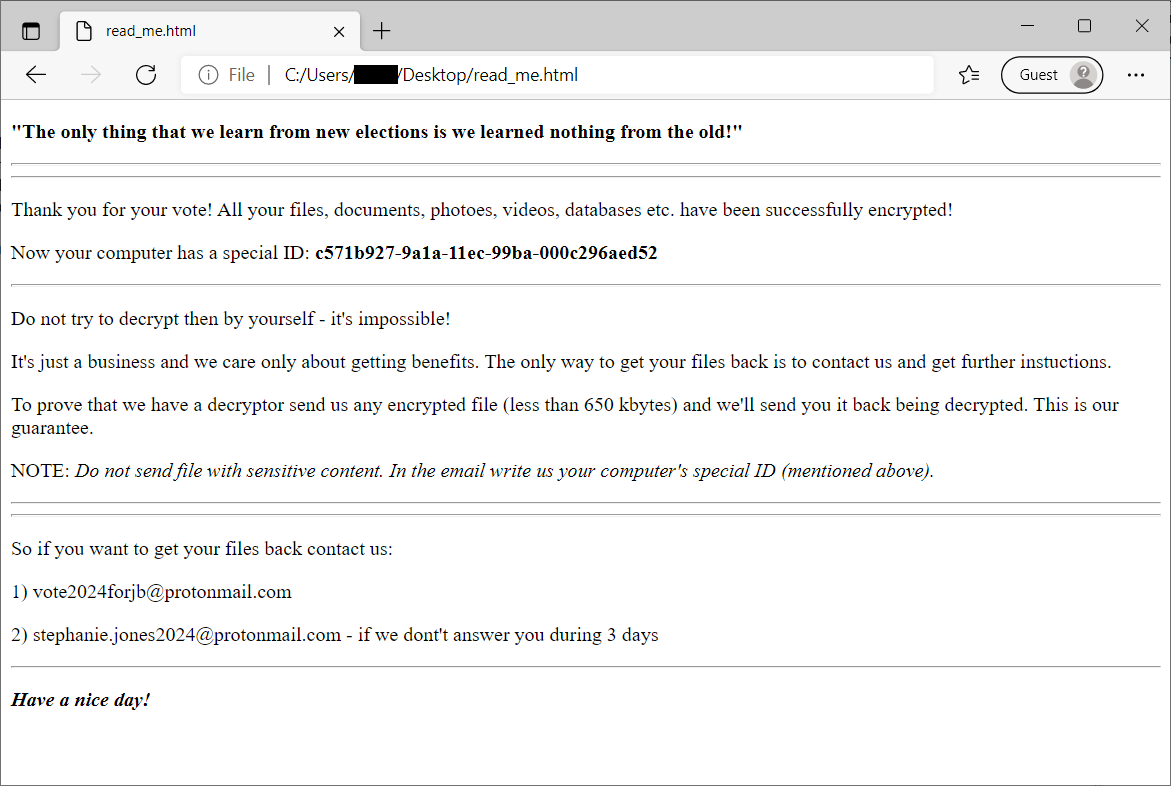
Có thể nhận biết các tập tin đã bị mã hóa bằng phần mở rộng tập tin .[vote2024forjb@protonmail.com].encryptedJB. Ngoài ra còn có một tập tin read_me.html xuất hiện trên màn hình nền của người dùng (xem ảnh dưới đây).
HiddenTear
HiddenTear là một trong những mã độc tống tiền nguồn mở đầu tiên được lưu trữ trên GitHub và được phát hiện vào tháng 08 năm 2015. Kể từ đó, những kẻ lừa đảo đã tạo ra hàng trăm phiên bản HiddenTear bằng cách sử dụng mã nguồn ban đầu. HiddenTear sử dụng mã hóa AES.
Thay đổi tên tập tin:
Các tập tin bị mã hóa sẽ có một trong các phần mở rộng sau (nhưng không giới hạn ở): .locked, .34xxx, .bloccato, .BUGSECCCC, .Hollycrypt, .lock, .saeid, .unlockit, .razy, .mecpt, .monstro, .lok, .암호화됨, .8lock8, .fucked, .flyper, .kratos, .krypted, .CAZZO, .doomed.
Thông báo tống tiền:
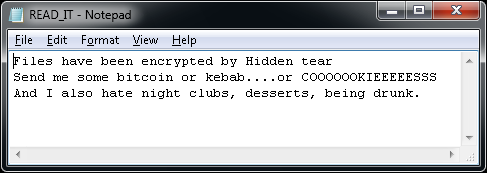
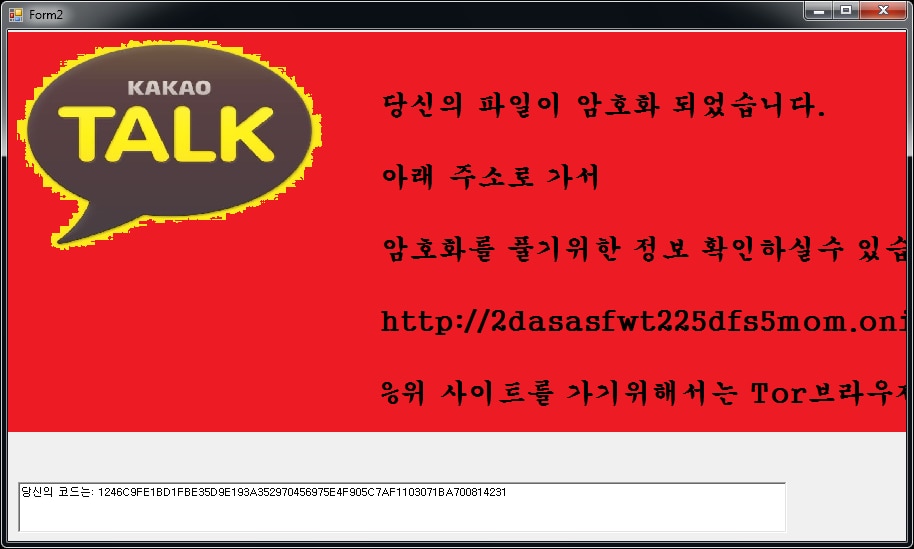
Sau khi các tập tin bị mã hóa, một tập tin văn bản (READ_IT.txt, MSG_FROM_SITULA.txt, DECRYPT_YOUR_FILES.HTML) sẽ hiển thị trên màn hình nền máy tính của người dùng. Nhiều phiên bản tương tự cũng hiển thị thông báo tống tiền:
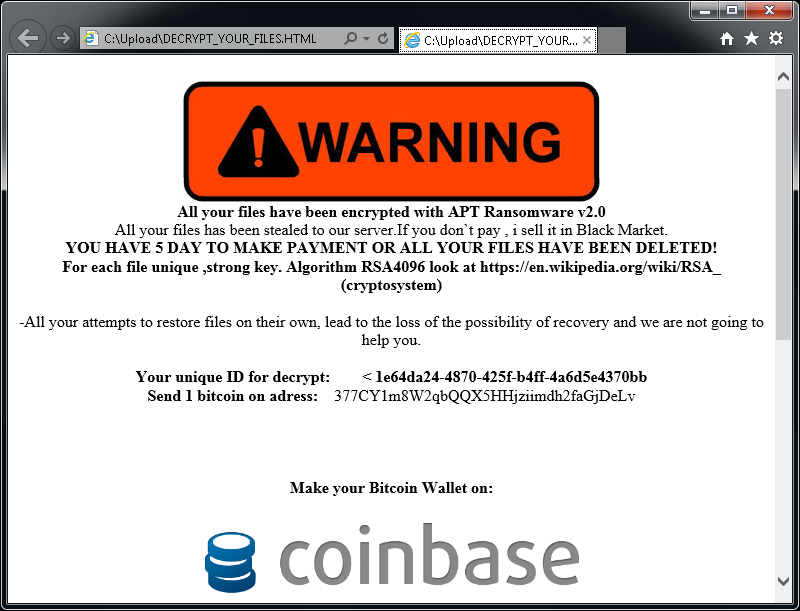
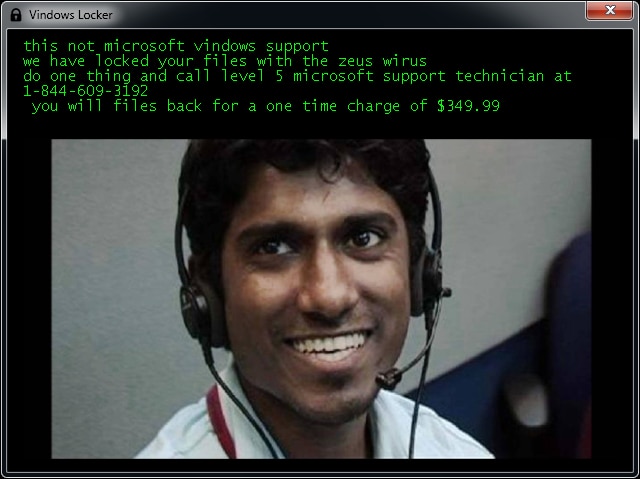
Nếu tập tin của bạn bị HiddenTear mã hóa, hãy nhấp vào đây để tải xuống bản sửa lỗi miễn phí của chúng tôi:
Jigsaw
Jigsaw là một dạng phần mềm tống tiền được phát hiện vào khoảng tháng 03 năm 2016. Phần mềm này được đặt tên theo nhân vật phim “The Jigsaw Killer”. Một số phiên bản của phần mềm tống tiền này sử dụng hình ảnh của Jigsaw Killer ở màn hình tống tiền.
Thay đổi tên tập tin:
Các tập tin bị mã hóa sẽ có một trong các phần mở rộng sau: .kkk, .btc, .gws, .J, .encrypted, .porno, .payransom, .pornoransom, .epic, .xyz, .versiegelt, .encrypted, .payb, .pays, .payms, .paymds, .paymts, .paymst, .payrms, .payrmts, .paymrts, .paybtcs, .fun, .hush, .uk-dealer@sigaint.org hoặc .gefickt.
Thông báo tống tiền:
Sau khi các tập tin của bạn bị mã hóa, một trong các màn hình bên dưới sẽ hiển thị:
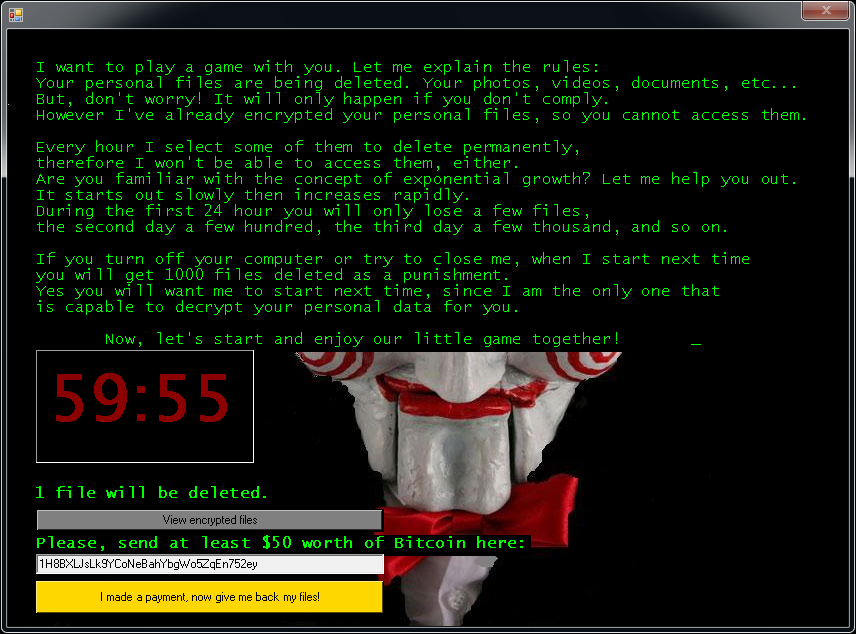
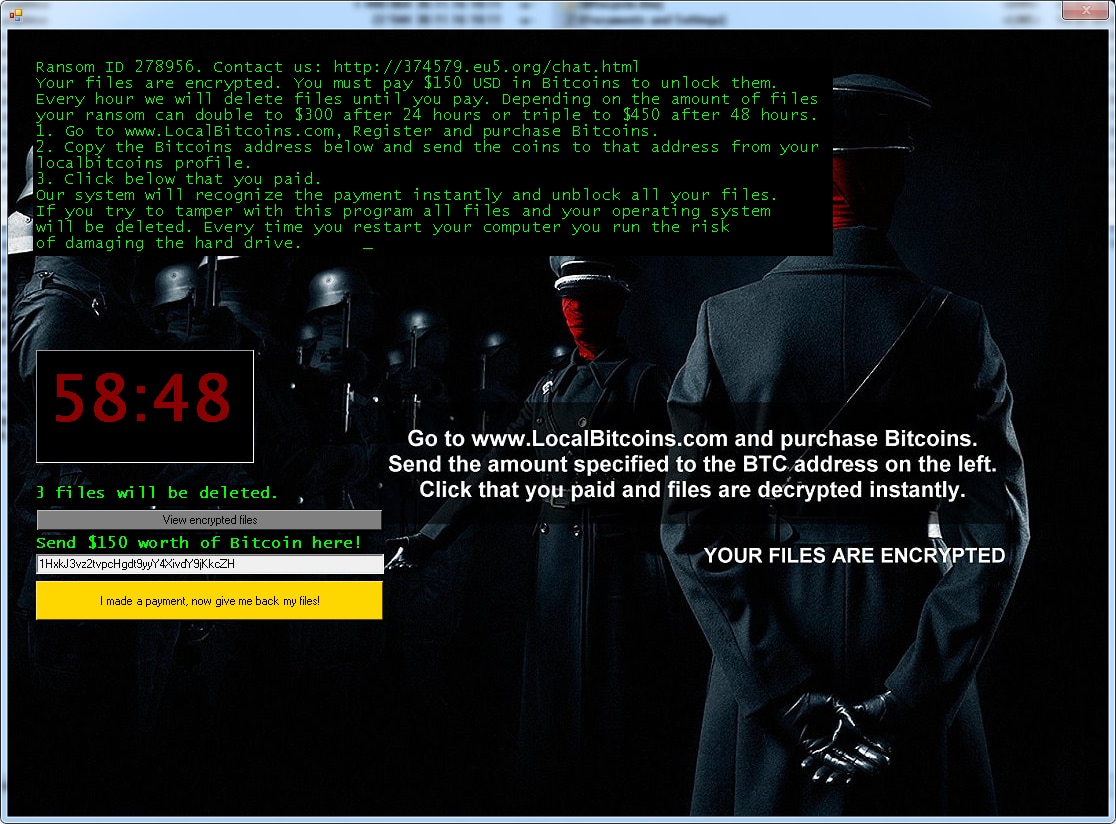
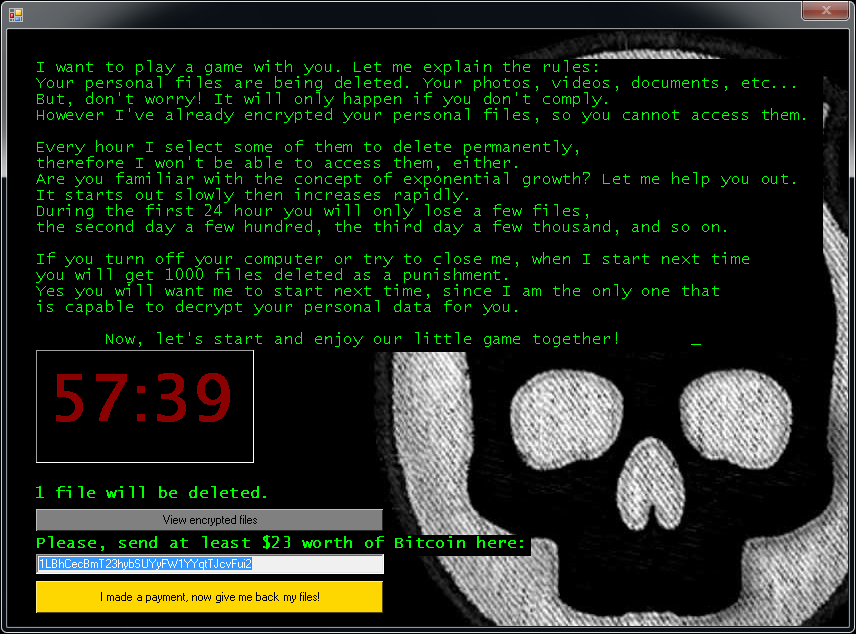
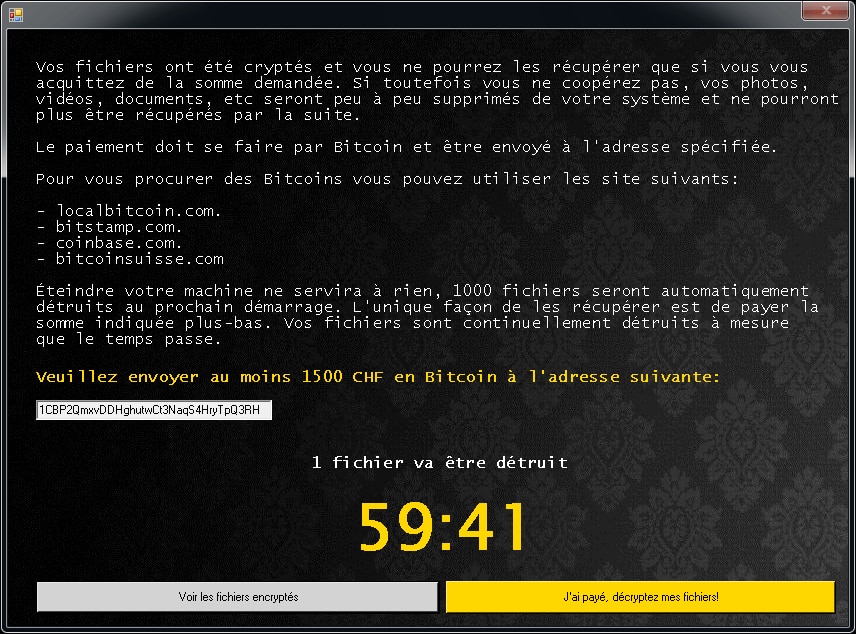
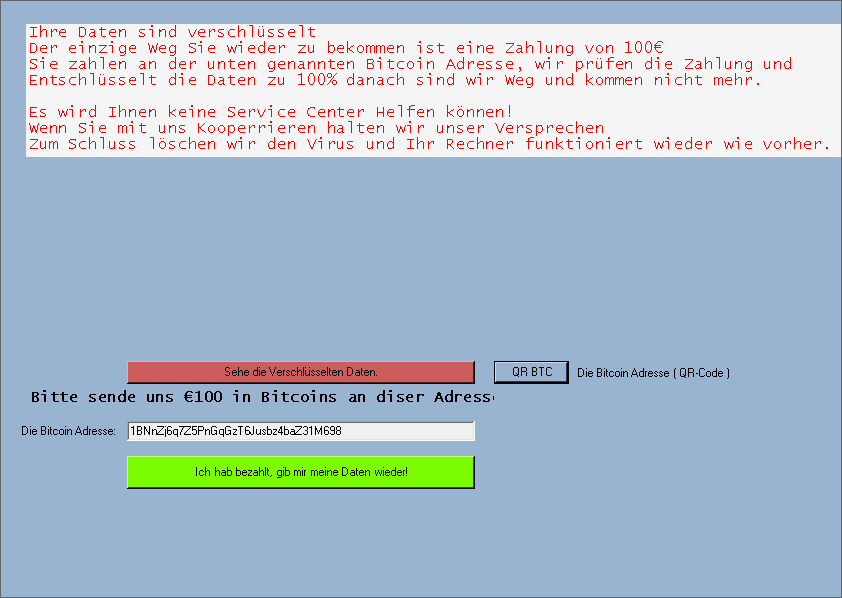
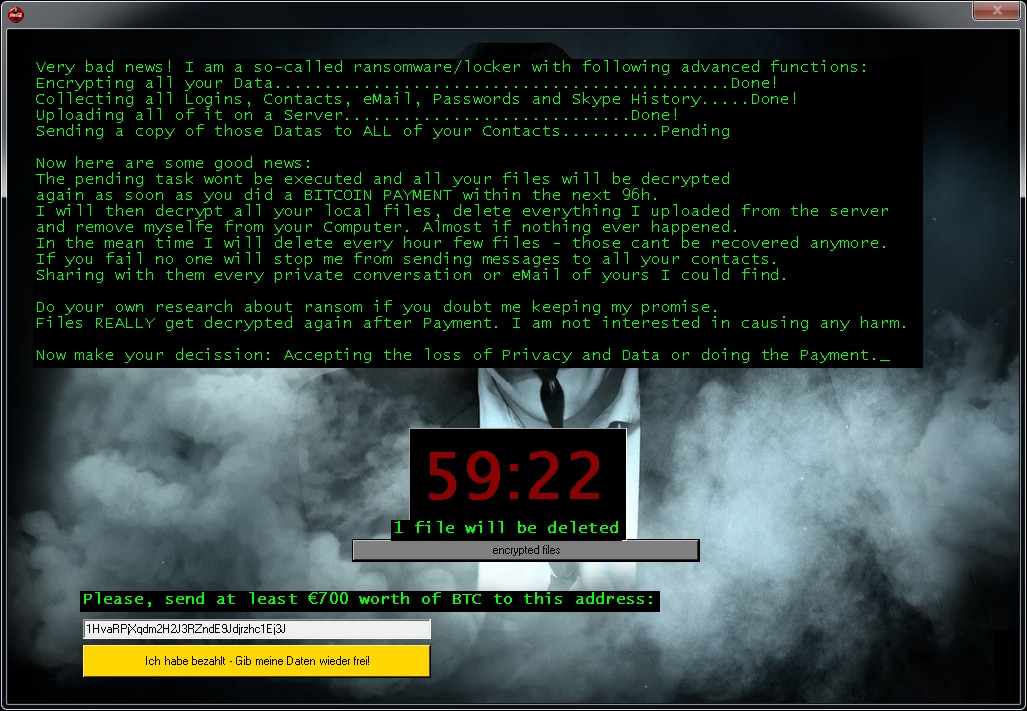
Nếu tập tin của bạn bị Jigsaw mã hóa, hãy nhấp vào đây để tải xuống bản sửa lỗi miễn phí của chúng tôi:
LambdaLocker
LambdaLocker là một dạng phần mềm tống tiền được phát hiện lần đầu vào tháng 05 năm 2017. Phần mềm tống tiền này được viết bằng ngôn ngữ lập trình Python và phiên bản phổ biến hiện nay có thể giải mã được.
Thay đổi tên tập tin:
Phần mềm tống tiền này thêm phần mở rộng “.MyChemicalRomance4EVER” vào sau tên tập tin:
foobar.doc -> foobar.doc.MyChemicalRomance4EVER
document.dat -> document.dat.MyChemicalRomance4EVER
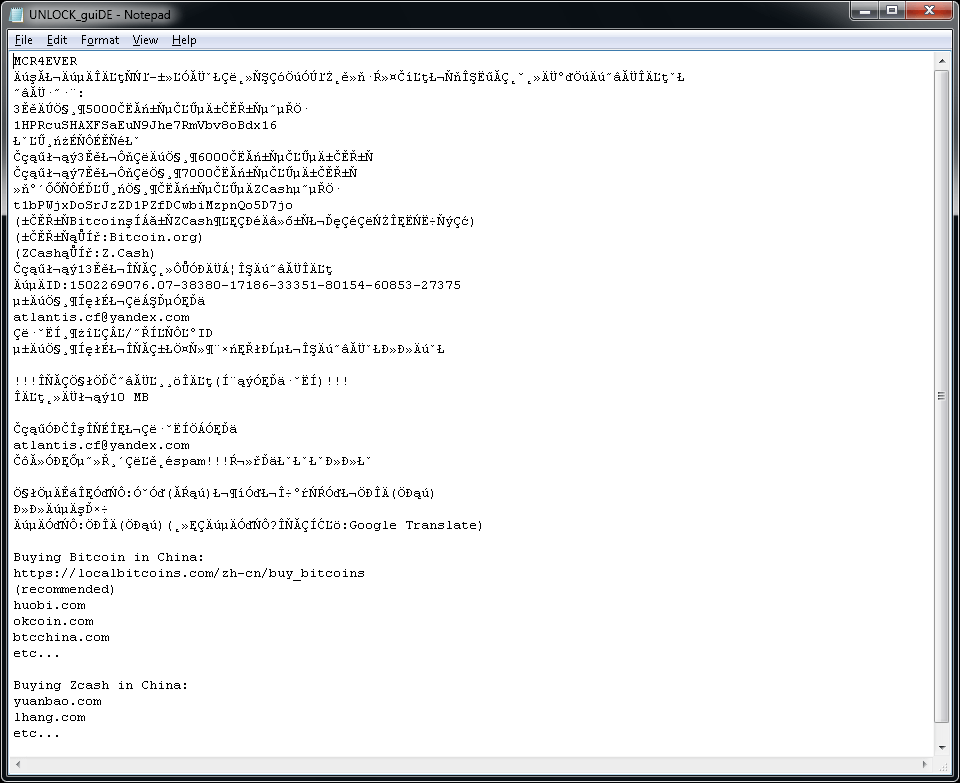
Phần mềm tống tiền này cũng tạo một tập tin văn bản có tên là "UNLOCK_guiDE.txt" trên màn hình nền máy tính của người dùng. Tập tin này có nội dung như sau.
Legion
Legion là một dạng phần mềm tống tiền được phát hiện lần đầu vào tháng 06 năm 2016. Dưới đây là các dấu hiệu nhiễm:
Thay đổi tên tập tin:
Legion thêm một biến thể của ._23-06-2016-20-27-23_$f_tactics@aol.com$.legion hoặc .$centurion_legion@aol.com$.cbf vào cuối tên tập tin. (ví dụ: Thesis.doc = Thesis.doc._23-06-2016-20-27-23_$f_tactics@aol.com$.legion)
Thông báo tống tiền:
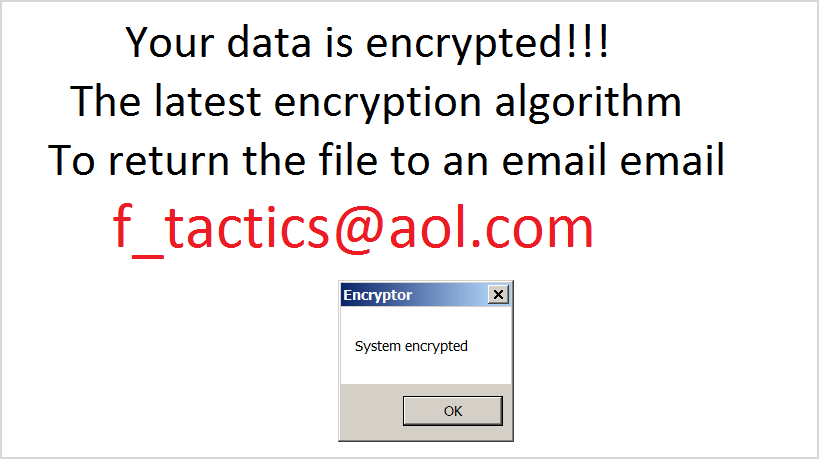
Sau khi mã hóa tập tin của bạn, Legion đổi ảnh màn hình nền máy tính và hiển thị một cửa sổ bật lên như thế này:
Nếu tập tin của bạn bị Legion mã hóa, nhấp vào đây để tải xuống bản sửa lỗi miễn phí của chúng tôi:
NoobCrypt
NoobCrypt là một đoạn phần mềm tống tiền được phát hiện từ cuối tháng 07 năm 2016. Để mã hóa tập tin của người dùng, phần mềm tống tiền này sử dụng phương pháp mã hóa AES 256.
Thay đổi tên tập tin:
NoobCrypt không thay đổi tên tập tin. Tuy nhiên, không thể mở các tập tin bị mã hóa bằng ứng dụng liên kết.
Thông báo tống tiền:
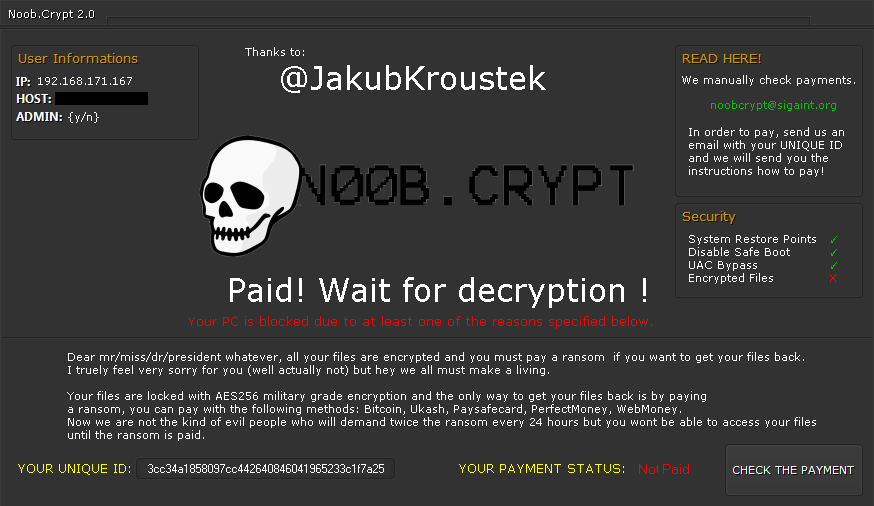
Sau khi các tập tin của bạn bị mã hóa, màn hình sẽ hiển thị thông báo tương tự như sau (nằm trong tập tin "ransomed.html" ở màn hình nền máy tính của người dùng):
Nếu tập tin của bạn bị Legion mã hóa, nhấp vào đây để tải xuống bản sửa lỗi miễn phí của chúng tôi:
Prometheus
Phần mềm tống tiền Prometheus được viết bằng ngôn ngữ .NET (C#), có khả năng mã hóa các tập tin bằng Chacha20 hoặc AES-256. Sau đó, khóa của tập tin bị mã hóa bằng phương thức RSA-2048 và gắn vào phần cuối tập tin. Một số biến thể của phần mềm tống tiền có thể được giải mã miễn phí.
Thay đổi tên tập tin:
Có thể nhận biết các tập tin bị mã hóa bằng một trong những phần mở rộng tập tin sau đây:
- .[cmd_bad@keemail.me].VIPxxx
- .[cmd_bad@keemail.me].crypt
- .[cmd_bad@keemail.me].CRYSTAL
- .[KingKong2@tuta.io].crypt
- .reofgv
- .y9sx7x
- .[black_privat@tuta.io].CRYSTAL
- .BRINKS_PWNED
- .9ten0p
- .uo8bpy
- .iml
- .locked
- .unlock
- .secure[milleni5000@qq.com]
- .secure
- .61gutq
- .hard
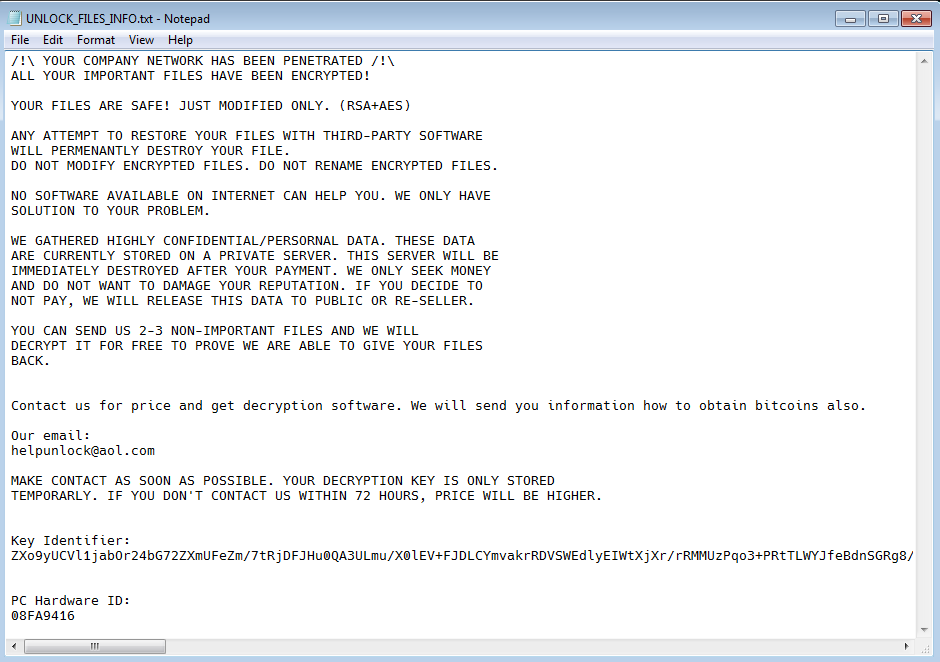
Ngoài ra, trên màn hình nền của người dùng sẽ xuất hiện tập tin ghi chú đòi tiền chuộc với một trong những tên gọi sau đây:
- HOW_TO_DECYPHER_FILES.txt
- UNLOCK_FILES_INFO.txt
- Инструкция.txt
TargetCompany
TargetCompany là một phần mềm tống tiền mã hóa các tệp người dùng bằng mật mã Chacha20. Nạn nhân của cuộc tấn công phần mềm tống tiền này hiện có thể giải mã miễn phí các tệp của họ.
Thay đổi tên tập tin:
Có thể nhận dạng tập tin bị mã hóa bằng một trong số những phần mở rộng sau:
.mallox
.exploit
.architek
.brg
.carone
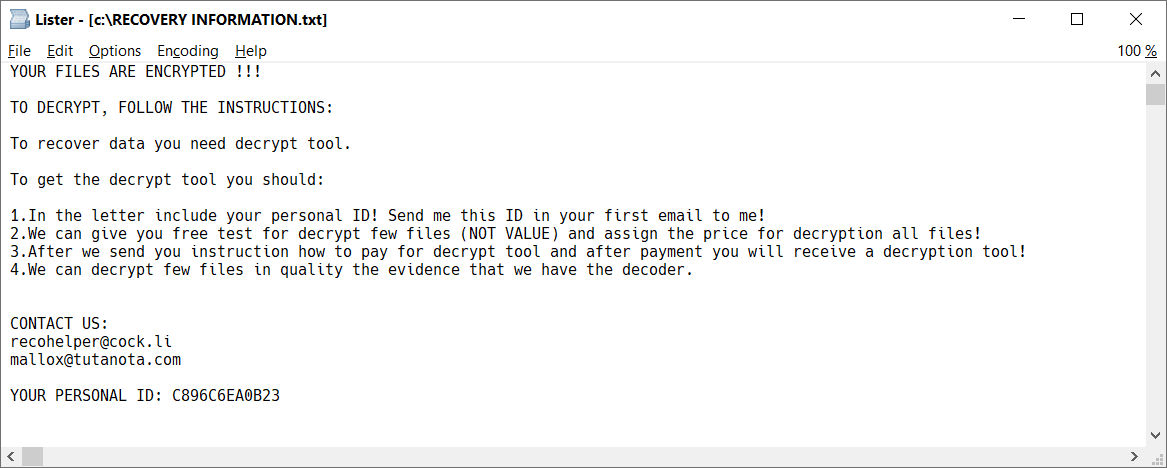
Trong mỗi thư mục có ít nhất một tập tin bị mã hóa, có tệp ghi chú đòi tiền chuộc tên là RECOVERY INFORMATION.txt (xem hình ảnh bên dưới).
Stampado
Stampado là một đoạn phần mềm tống tiền được viết bằng ngôn ngữ kịch bản AutoIt. Phần mềm này được phát hiện vào khoảng tháng 08 năm 2016. Stampado đang được bán trên trang web đen và những phiên bản mới vẫn tiếp tục xuất hiện. Philadelphia là một trong những phiên bản của phần mềm này.
Thay đổi tên tập tin:
Stampado thêm phần mở rộng .locked vào các tập tin bị mã hóa. Một số phiên bản cũng mã hóa tên tập tin, vì thế tên tập tin bị mã hóa có thể ở dạng document.docx.locked hoặc 85451F3CCCE348256B549378804965CD8564065FC3F8.locked.
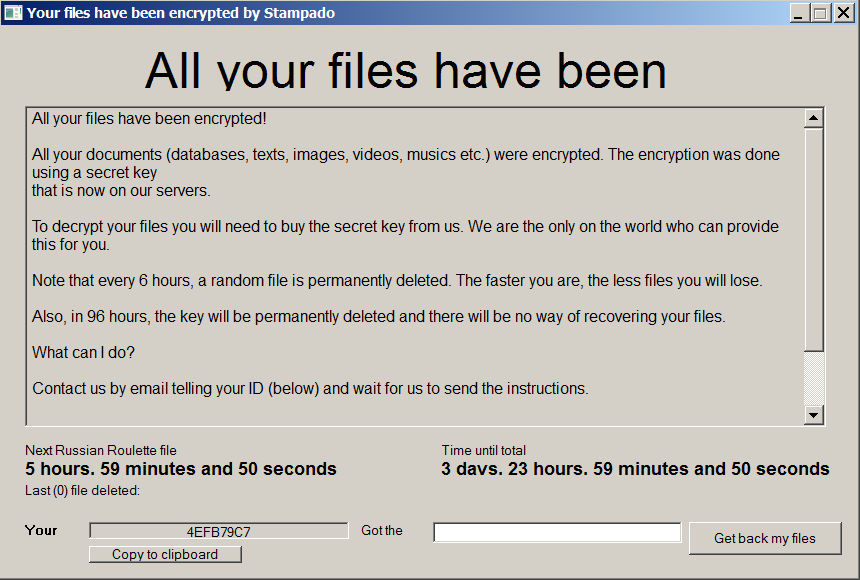
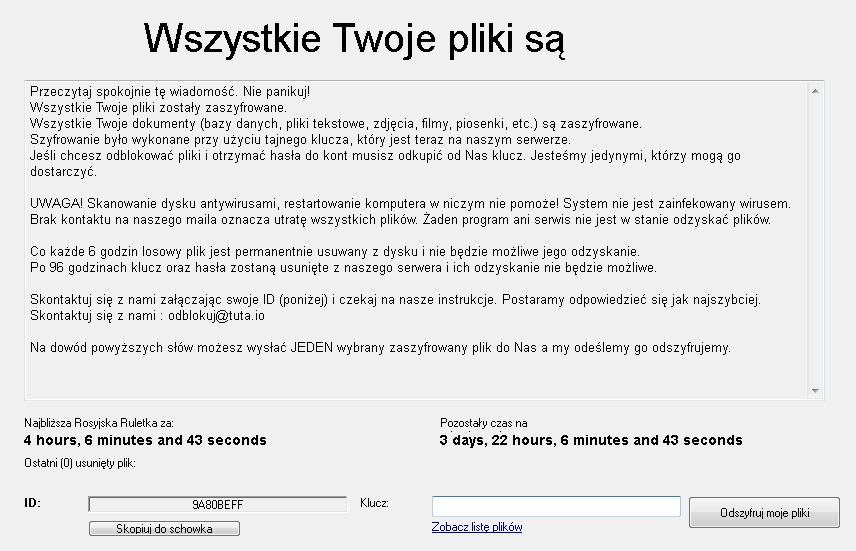
Thông báo tống tiền:
Sau khi tập tin bị mã hóa xong, màn hình sau sẽ hiển thị:
Nếu tập tin của bạn bị Stampado mã hóa, hãy nhấp vào đây để tải xuống bản sửa lỗi miễn phí của chúng tôi:
SZFLocker
SZFLocker là một dạng phần mềm tống tiền được phát hiện lần đầu vào tháng 05 năm 2016. Dưới đây là các dấu hiệu nhiễm:
Thay đổi tên tập tin:
SZFLocker thêm .szf vào cuối tên tập tin. (ví dụ: Thesis.doc = Thesis.doc.szf)
Thông báo tống tiền:
Khi bạn mở một tập tin bị mã hóa, SZFLocker hiển thị thông báo sau (bằng tiếng Ba Lan):
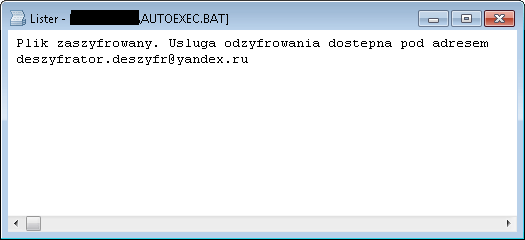
Nếu tập tin của bạn bị SZFLocker mã hóa, hãy nhấp vào đây để tải xuống bản sửa lỗi miễn phí của chúng tôi:
TeslaCrypt
TeslaCrypt là một dạng phần mềm tống tiền được phát hiện lần đầu vào tháng 02 năm 2015. Dưới đây là các dấu hiệu nhiễm:
Thay đổi tên tập tin:
TeslaCrypt phiên bản mới nhất không đổi tên tập tin của bạn.
Thông báo tống tiền:
Sau khi mã hóa các tập tin của bạn, TeslaCrypt hiển thị thông báo tương tự như sau:
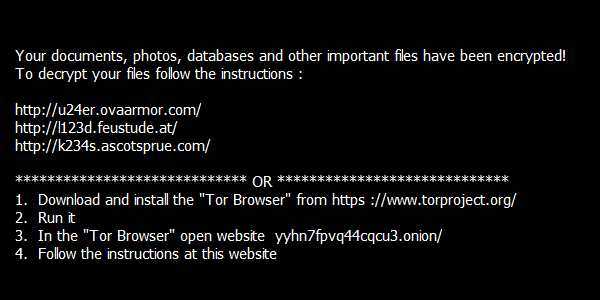
Nếu tập tin của bạn bị TeslaCrypt mã hóa, nhấp vào đây để tải xuống bản sửa lỗi miễn phí của chúng tôi:
Troldesh/Shade
Troldesh, còn được gọi là Shade hoặc Encoder.858, là một dạng phần mềm tống tiền được phát hiện từ năm 2016. Vào cuối tháng 4 năm 2020, nhóm tác giả phần mềm tống tiền đã đóng cửa hoạt động và công bố các khóa giải mã có thể dùng để giải mã tập tin miễn phí.
Xem thêm thông tin:https://www.bleepingcomputer.com/news/security/shade-ransomware-shuts-down-releases-750k-decryption-keys/
Thay đổi tên tập tin:
Các tập tin bị mã hóa sẽ có một trong các đuôi sau:
• xtbl
• ytbl
• breaking_bad
• heisenberg
• better_call_saul
• los_pollos
• da_vinci_code
• magic_software_syndicate
• windows10
• windows8
• no_more_ransom
• tyson
• crypted000007
• crypted000078
• rsa3072
• decrypt_it
• dexter
• miami_california
Thông báo tống tiền:
Sau khi mã hóa các tập tin của bạn, phần mềm tống tiền này sẽ tạo một số tập tin trên màn hình máy tính của người dùng, có tên từ README1.txt đến README10.txt. Các tập tin này hiển thị bằng nhiều ngôn ngữ và chứa nội dung như sau:
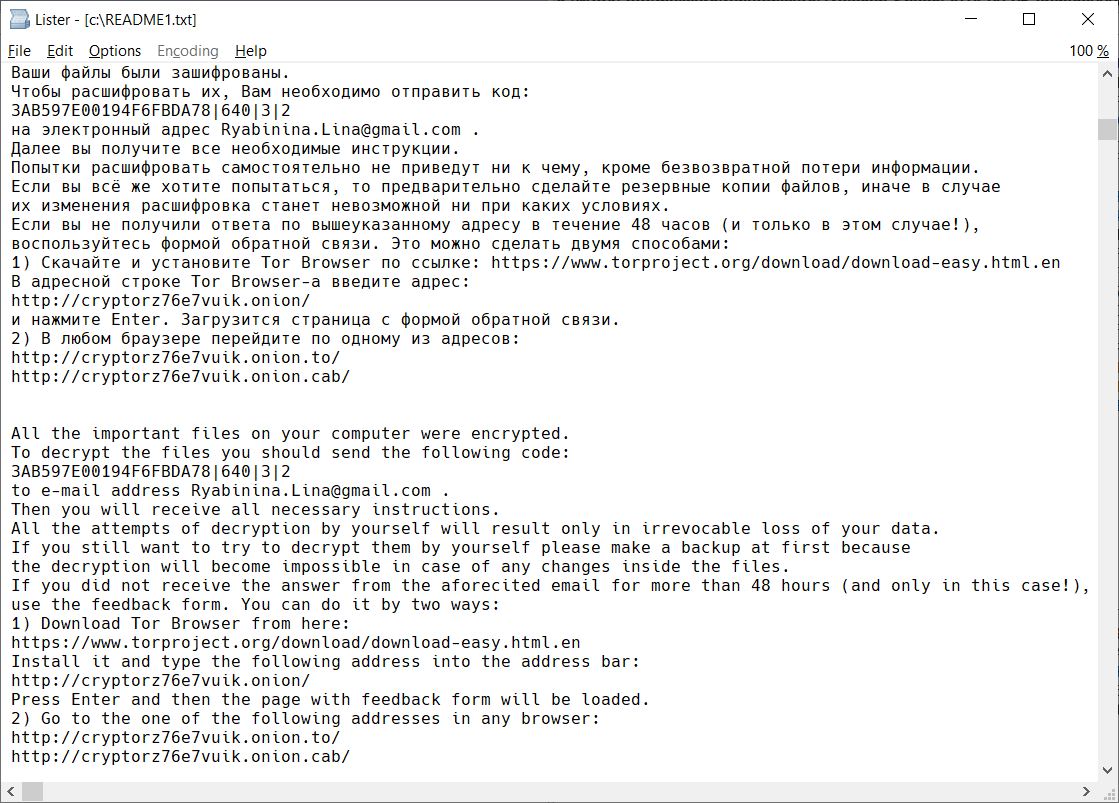
Hình nền trên máy tính của người dùng cũng thay đổi thành hình ảnh sau:
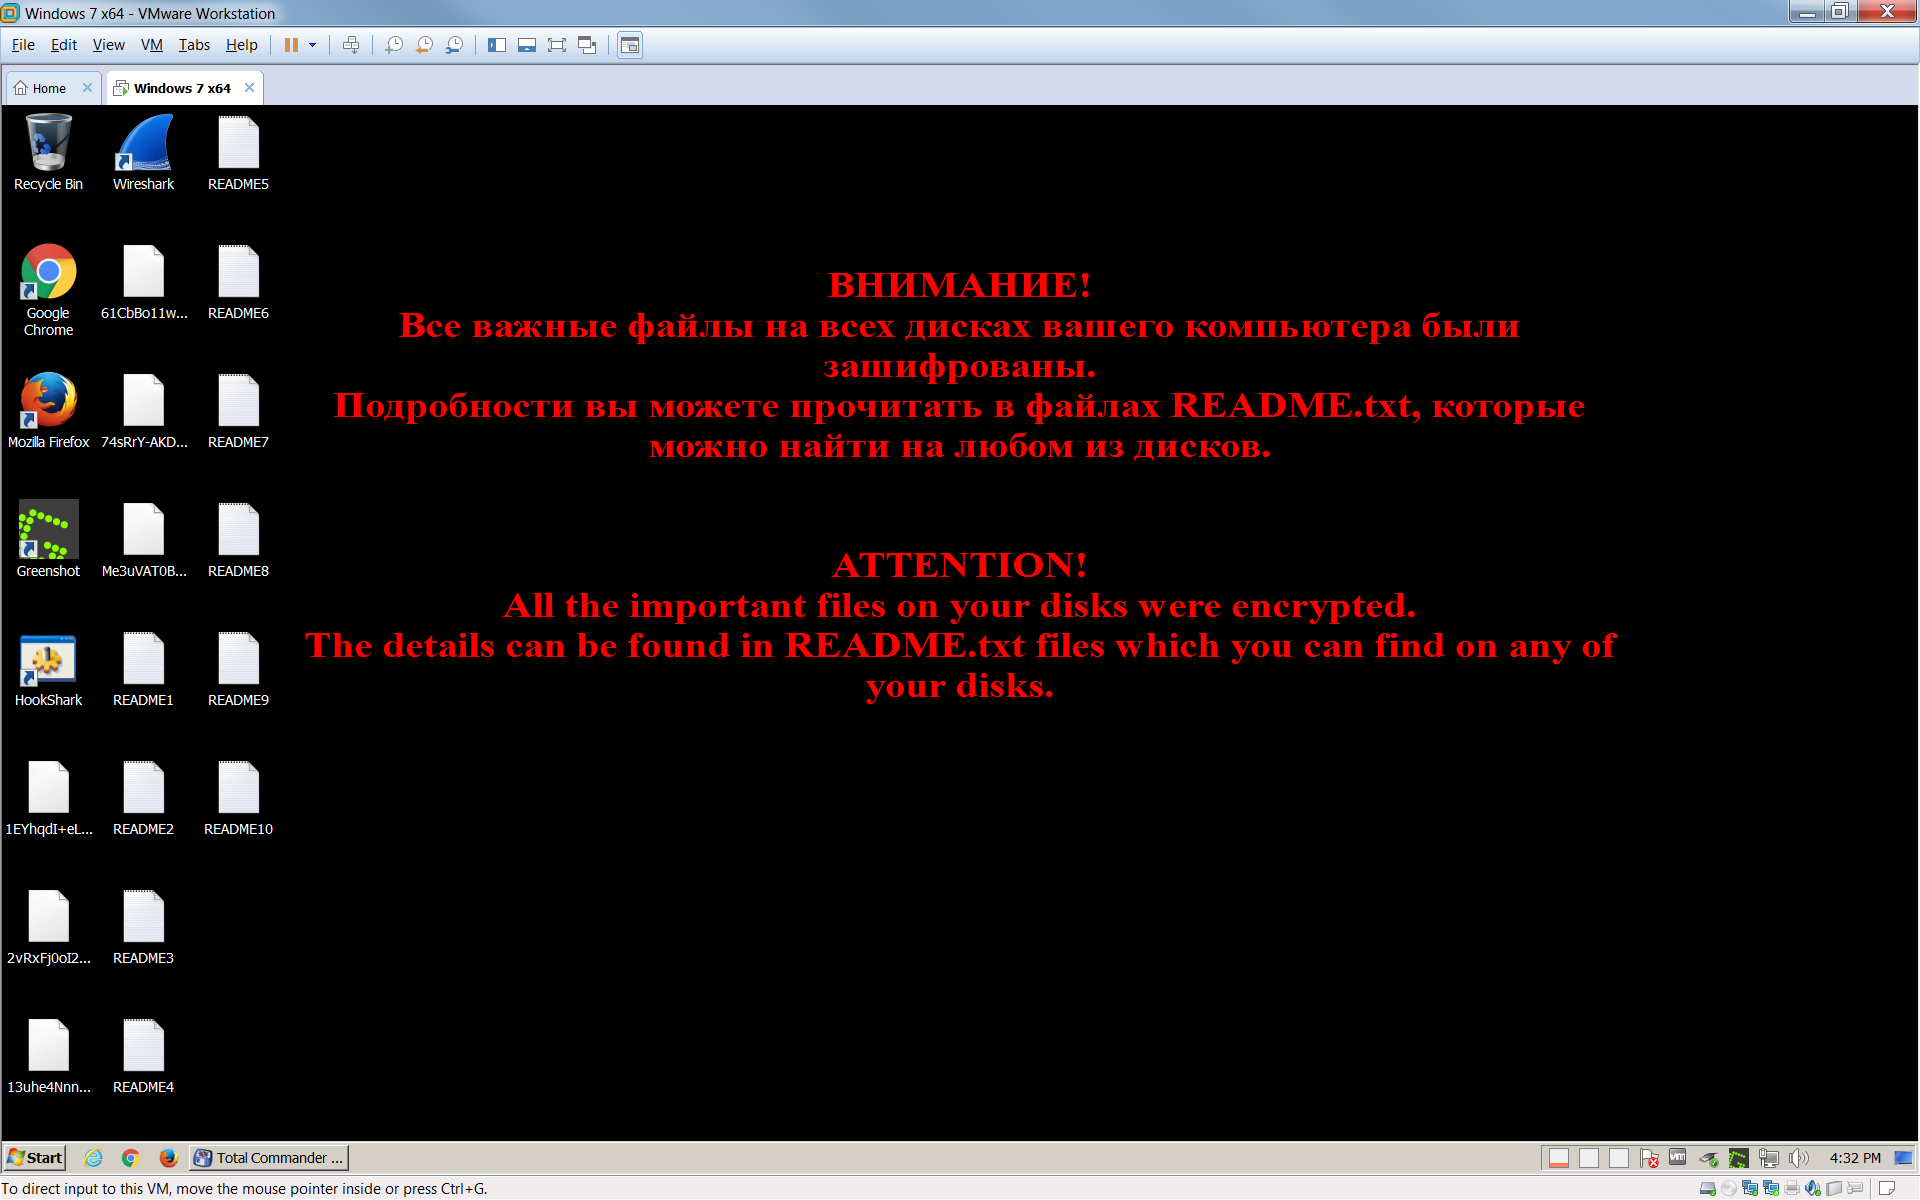
Nếu tập tin của bạn bị Troldesh mã hóa, hãy nhấp vào đây để tải bản sửa lỗi miễn phí của chúng tôi xuống:
XData
XData là một dạng phần mềm tống tiền bắt nguồn từ AES_NI và giống như WannaCry, phần mềm này sử dụng công cụ khai thác lỗ hổng Eternal Blue để phát tán ra các máy khác.
Thay đổi tên tập tin:
Phần mềm tống tiền này thêm phần mở rộng ".~xdata~" vào các tập tin bị mã hóa.
Trong mỗi thư mục có ít nhất một tập tin bị mã hóa, bạn có thể tìm thấy tập tin "HOW_CAN_I_DECRYPT_MY_FILES.txt". Ngoài ra, phần mềm tống tiền này còn tạo ra một tập tin khóa có tên tương tự với:
[PC_NAME]#9C43A95AC27D3A131D3E8A95F2163088-Bravo NEW-20175267812-78.key.~xdata~ trong các thư mục sau:
• C:\
• C:\ProgramData
• Desktop
Thông báo tống tiền:
Tập tin “HOW_CAN_I_DECRYPT_MY_FILES.txt” có chứa ghi chú đòi tiền chuộc sau đây:
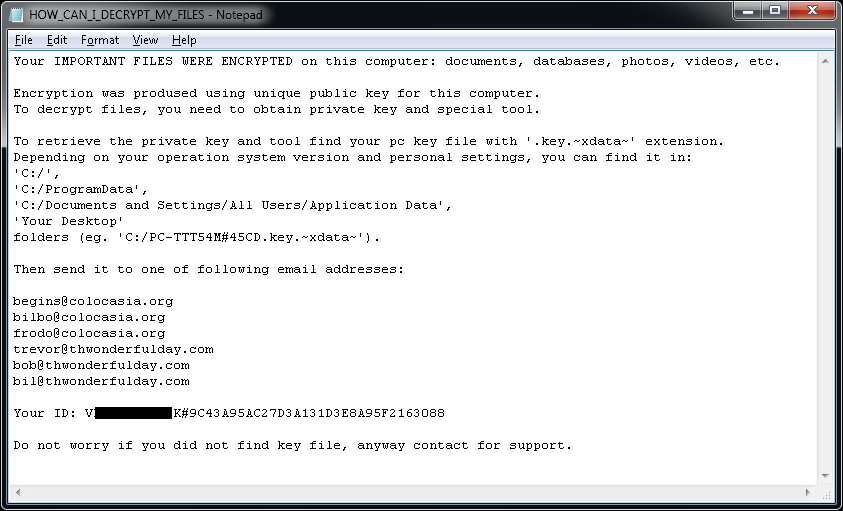
Nếu tập tin của bạn bị XData mã hóa, hãy nhấp vào đây để tải xuống bản sửa lỗi miễn phí của chúng tôi:

Avast recommends using the FREE Chrome™ internet browser.


