


Ryuk ransomware udvikles fortsat af cyberkriminelle grupper, såsom WIZARD SPIDER og GRIM SPIDER. Med fremkomsten af en ny variant i januar 2021 har Ryuk-ransomware udviklet ormlignende egenskaber, så malwaren kan sprede sig automatisk i netværk – ligesom en virus. Det gør det muligt for den at sprede sig fra system til system i et Windows-domæne uden en menneskelig operatør. Ved at replikere sig selv hurtigt reducerer den yderligere den tid, det tager at inficere netværk og enheder, hvilket udgør en betragtelig fare for virksomheder.
Americas
Europe, Middle East & Africa
 België (Nederlands)
Belgique (français)
 Česká republika
 Danmark
 Deutschland
 España
 France
 Italia
 Magyarország
 Nederland
 Norge
 Polska
 Portugal
 România
 Schweiz (Deutsch)
 Slovensko (česky)
 South Africa
Suisse (français)
 Suomi
 Sverige
 Türkiye
 United Arab Emirates
Hvorfor skal virksomheder beskytte sig mod Ryuk ransomware?
Siden Ryuk ransomware blev opdaget i 2018, er den blevet en af de mest avancerede ransomwaretyper. Den er meget avanceret og udnytter indgående viden om en udvalgt virksomhed og dens aktiviteter. Hvad er Ryuks foretrukne offer? Virksomheder, organisationer, hospitaler og institutioner, der opbevarer fortrolige og følsomme data i forældede operativsystemer og infrastrukturer.
Læs mere om Ryuk ransomware nedenfor, og få mere at vide om, hvordan du kan beskytte din virksomhed mod malware.
Hvad er Ryuk ransomware?
Ransomware er en form for malware, der gør det muligt for angribere at bruge krypteringsteknikker til at inficere hele netværk (inklusive filer og tilknyttede enheder), hvilket gør disse utilgængelige for den udvalgte virksomhed, indtil der betales en løsesum. Løsesummen kræves normalt i en form for kryptovaluta, såsom Bitcoin, og kan være tusindvis eller endda flere millioner dollars. Den gennemsnitlige betaling af løsesum nåede op på 12.762 dollars i 2019, og de gennemsnitlige omkostninger ved hændelsesrelateret nedetid for bare et enkelt kvartal nåede op på 64.645 dollars pr. virksomhed.
Angribere går rutinemæssigt efter store organisationer eller virksomheder med meget følsomme, kritiske aktiver, som f.eks. hospitaler – en teknik, der kaldes "big game hunting". I modsætning til andre former for ransomware går cyberkriminelle, der bruger Ryuk-malware, desuden målrettet efter bestemte personer og infiltrerer manuelt virksomhedens netværk. Ved hjælp af open source-værktøjer, der er tilgængelige på netværket, indsamler angriberne følsomme data og får adgang til så mange områder af virksomheden som muligt, så de får et detaljeret kendskab til den interne drift.
Historie
Ryuk ransomware, der er baseret på en ældre ransomware, Hermes, blev identificeret for første gang i 2018 og menes at være tilpasset og udviklet af en cyberkriminel organisation i Rusland. Siden 2019 har kriminelle grupper øget antallet af angreb og tilegnet sig millioner af dollars i løsepenge fra finansielle institutioner, hospitaler og endda lokale myndigheder.
Hvordan målretter Ryuk-malwaren sig mod virksomheder?
Som de fleste typer malware angriber Ryuk ransomware på flere måder:
- Afsendelse af en spam- eller phishingmail med en inficeret vedhæftet fil, der, når den åbnes, giver hackeren mulighed for at få fjernadgang til dit netværk
- Afsendelse af en spear-phishing-mail, hvor Ryuk-angriberen retter sig mod grupper eller organisationer ved at udgive sig for at være en person i eller relateret til virksomheden. Alle mails med en vedhæftet fil med Ryuk ransomware kan også sendes fra en spoofed (forfalsket) mailadresse, så angriberne kan undgå at blive opdaget.
- Gennem en RDP-port, hvor den udnytter en eventuel svag sikkerhedsbeskyttelse og gør det muligt for hackere at få fjernadgang til dit system.
Ved nogle Ryuk-angreb bliver netværket først inficeret med en trojansk hest (skadeligt indhold skjult i tilsyneladende legitim kode), kendt som Emotet. Den trojanske hest bruges som en 'dropper' til at downloade Trickbot, der er en anden form for malware. Dette gøres på flere systemer, så angriberen kan overvåge flere mål og få adgang til følsomme oplysninger og administrative legitimationsoplysninger. Den cyberkriminelle implementerer derefter Ryuk på sit udvalgte mål.
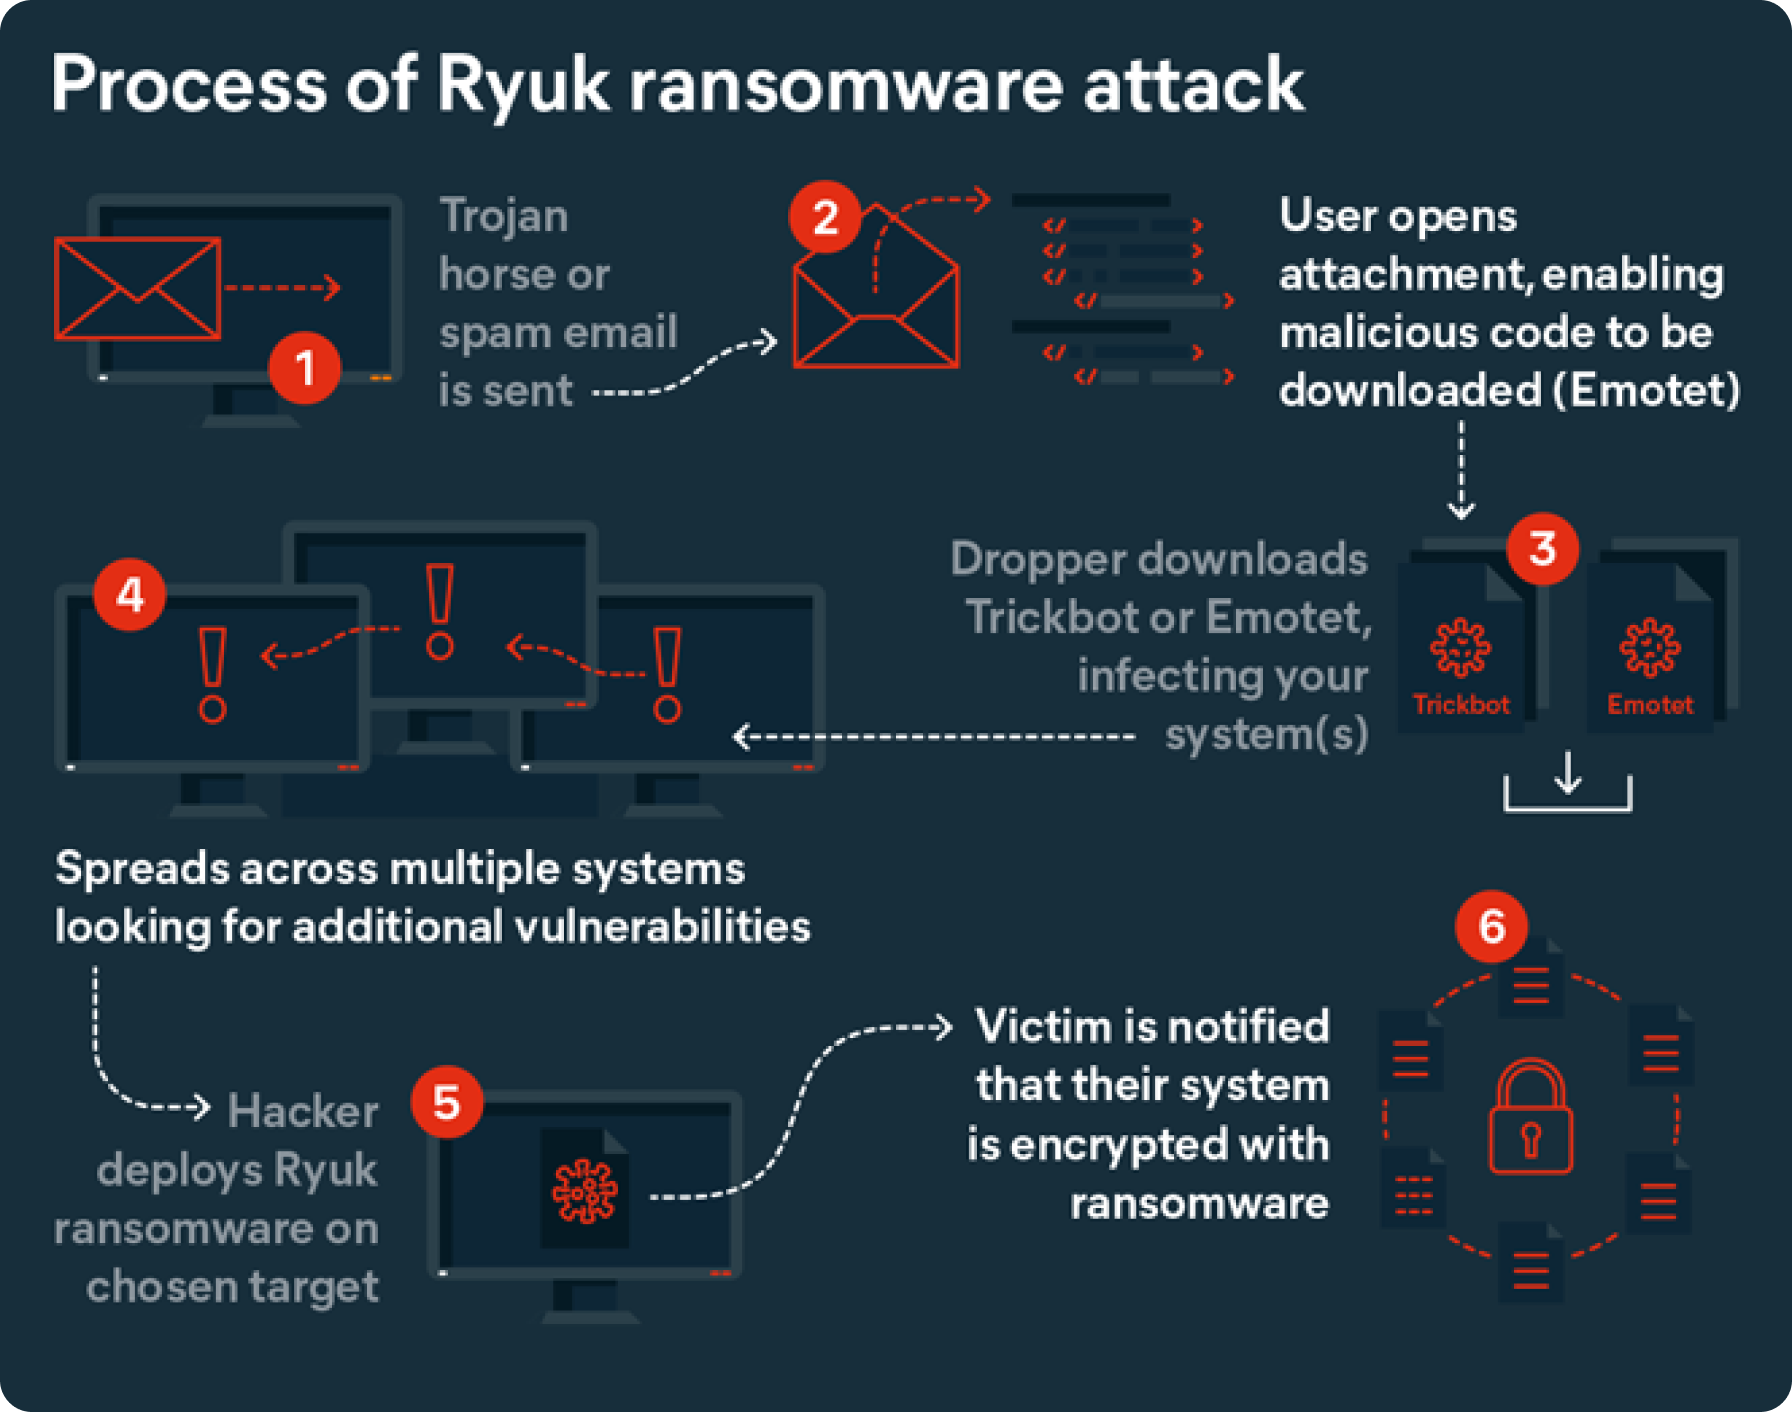
I lighed med Locky-ransomware, Cerber-ransomware og REvil/Sodinokibi-ransomware lukker Ryuk-ransomware op til 180 tjenester og 40 processer ned, når trusselsaktøren har brudt ind i dit netværk og kompromitteret serversikkerheden . Det kan medføre, at dine kritiske oplysninger krypteres.
Når dine filer er blevet krypteret, sletter Ryuk ransomware de originale kopier og eventuelle sikkerhedskopier ved hjælp af en .BAT-fil. Det betyder, at alle ofrenes forsøg på at gendanne deres data vil mislykkes.
Ryuk bruger både symmetriske og asymmetriske krypteringsalgoritmer til at kryptere filer – en metode, der minder om en af de metoder, som Petya- og Mischa-ransomware benytter til at kryptere brugerdata.
Ryuk ransomware påvirker alle filer og programmer i netværket. Når den har fuldført sin funktion, placerer den en tekstfil kaldet "RyukReadMe.txt" med de nødvendige oplysninger til at betale løsepenge i alle filmapper. Hvis løsesummen betales, vil en kopi af krypteringsnøglen, ifølge cybertyvene, gøre det muligt at gendanne filerne.
Eksempler (berømte angreb)
Da antallet af Ryuk-ransomwareangreb fortsætter med at stige, skal myndigheder og virksomheder forblive årvågne. Nogle af de højest profilerede Ryuk-angreb siden 2018:
- Hospitaler i USA, Tyskland og Storbritannien (2019-2020): Forskellige hospitaler i disse lande var alle ofre for gentagne Ryuk-malwareangreb. I september 2020 blev Universal Health Services (UHS), som driver hospitaler og sundhedscentre i Storbritannien og USA, ramt af Ryuk-malware. Hændelsen kostede 67 millioner dollars, og det tog en måned, før al drift kunne genoptages. Et netværk på over 400 hospitaler i USA og Storbritannien blev også ramt af Ryuk-malware i september 2020, hvor 250 hospitaler og sundhedscentre i USA blev ramt i et af de største medicinske Ryuk-angreb til dato. Ryuk-malware var angiveligt ansvarlig for 75 % af angrebene på den amerikanske sundhedssektor i oktober 2020.
- Lake City, Florida (2019): Som et resultat af, at en medarbejder valgte at åbne en mail, der indeholdt en form for Ryuk-malware, blev byens IT-systemer afkrævet en løsesum på 460.000 dollars. Borgmesteren i Lake City har bekræftet, at byens myndigheder betalte løsesummen for at genoprette driften.
- City of Onkaparinga, South Australia (2019): I december 2019 blev IT-systemerne hos Onkaparinga Council i Adelaide inficeret med Ryuk ransomware, hvilket resulterede i en uge med tabt produktivitet.
- EMCOR (2020): I februar bekræftede Fortune 500-virksomheden EMCOR, at flere af deres IT-systemer var blevet ramt af et Ryuk-malwareangreb. Virksomheden har ikke bekræftet, om der blev betalt løsepenge.
Sådan beskytter du din virksomhed mod Ryuk
Man estimerede, at ransomware ville koste virksomheder 1,85 millioner dollars i 2021 og at det vil koste verden 265 milliarder dollars i 2031. Virksomheder, der ved, hvordan de kan forhindre ransomwareangreb, kan reducere deres sårbarhed online betydeligt. På nuværende tidspunkt kan flere faktorer øge din risiko for at blive angrebet, herunder forældet software eller enheder, browsere og/eller operativsystemer, der ikke er opdaterede, svage eller ikke-eksisterende backups eller manglende investering i cybersikkerhedsværktøjer.
Det er afgørende at sikre, at dine systemer regelmæssigt bliver opdateret ved at installere antivirus- og antimalwareløsninger på hele dit virksomhedsnetværk for at beskytte dig mod nye og kommende cybertrusler. Denne software bør også understøttes af andre defensive mekanismer, f.eks:
- Implementering af et IT-katastrofeberedskab: Det kan understøtte processer og protokoller på tværs af din organisation og definere rollerne for de personer og kontakter, der skal underrettes i tilfælde af et cyberangreb.
- Rollebaseret adgangskontrol: Indførelse af backups og adgangsprotokoller med færrest mulige privilegier bør implementeres for at minimere risikoen for ransomwareangreb. Rollebaseret adgangskontrol (RBAC) kan også give et ekstra lag af sikkerhed ved at begrænse medarbejdernes adgang til data, som de ikke har brug for, for at kunne udføre deres specifikke job.
Sådan fjerner du Ryuk ransomware fra din computer
Selvom det kan være muligt at fjerne Ryuk ransomware fra en pc eller Mac, er der ingen garantier. Malwaren fortsætter med at udvikle sig og skabe nye udfordringer for organisationer.
Ved at implementere forebyggende foranstaltninger såsom at installere beskyttelse mod malware, kan du beskytte din virksomhed mod cybersikkerhedstrusler og indarbejde regelmæssige opdateringer af software og programmer, herunder opdateringer til at rette eventuelle sårbarheder på dit netværk.
Ryuk påvirker fortsat virksomheders resultater markant
Ryuk og andre typer malware fortsætter med at udvikle sig, da kriminelle grupper løbende spreder og videreudvikler farlig malware, og virksomheder må derfor holde sig ajour med alle trusler mod deres sikkerhed. Ryuk ransomware er nu også blevet tilpasset til at angribe webservere og benytter sig af computerormes skadelige funktioner, hvilket påvirker driften af virksomheder yderligere.
Effektiv serversikkerhed er også afgørende for at reducere farerne ved malware, og din valgte cybersikkerhedsløsning bør styrke virksomhedens ydeevne samt blokere, opdage og modvirke risikoen for angreb.
Beskyt dig mod ransomware med Avast Small Business Cybersecurity Solutions
Beskyt din virksomhed mod ransomware og de seneste typer cyberangreb med Avast Small Business Cybersecurity Solutions. Du får en pålidelig sikkerhedsløsning, der kan beskytte dig med enkel, effektiv og billig onlinesikkerhed til din mindre virksomhed. Få ro i sindet med denne alt-i-en-løsning.

Avast recommends using the FREE Chrome™ internet browser.


